Una llamada parece llegar de un proveedor. La persona conoce el nombre del responsable, afirma que existe una incidencia urgente y pide un código para “validar la cuenta”. El tono es convincente y actuar deprisa parece lo correcto. Ese es precisamente el terreno del vishing: ingeniería social realizada por voz.
La defensa no consiste en desconfiar de toda llamada, sino en disponer de un método de verificación que el equipo pueda aplicar incluso bajo presión.
Qué señales deben despertar cautela
- Urgencia extrema o amenaza de bloqueo.
- Solicitud de contraseñas, códigos MFA o datos completos.
- Petición de instalar una herramienta de acceso remoto.
- Cambio inesperado de cuenta bancaria o método de pago.
- Resistencia a que la persona cuelgue y verifique por otro canal.
- Uso de información pública para aparentar confianza.
El número mostrado en pantalla no demuestra la identidad. Tampoco la demuestra que el interlocutor conozca nombres, cargos o proveedores publicados en la web y redes sociales.
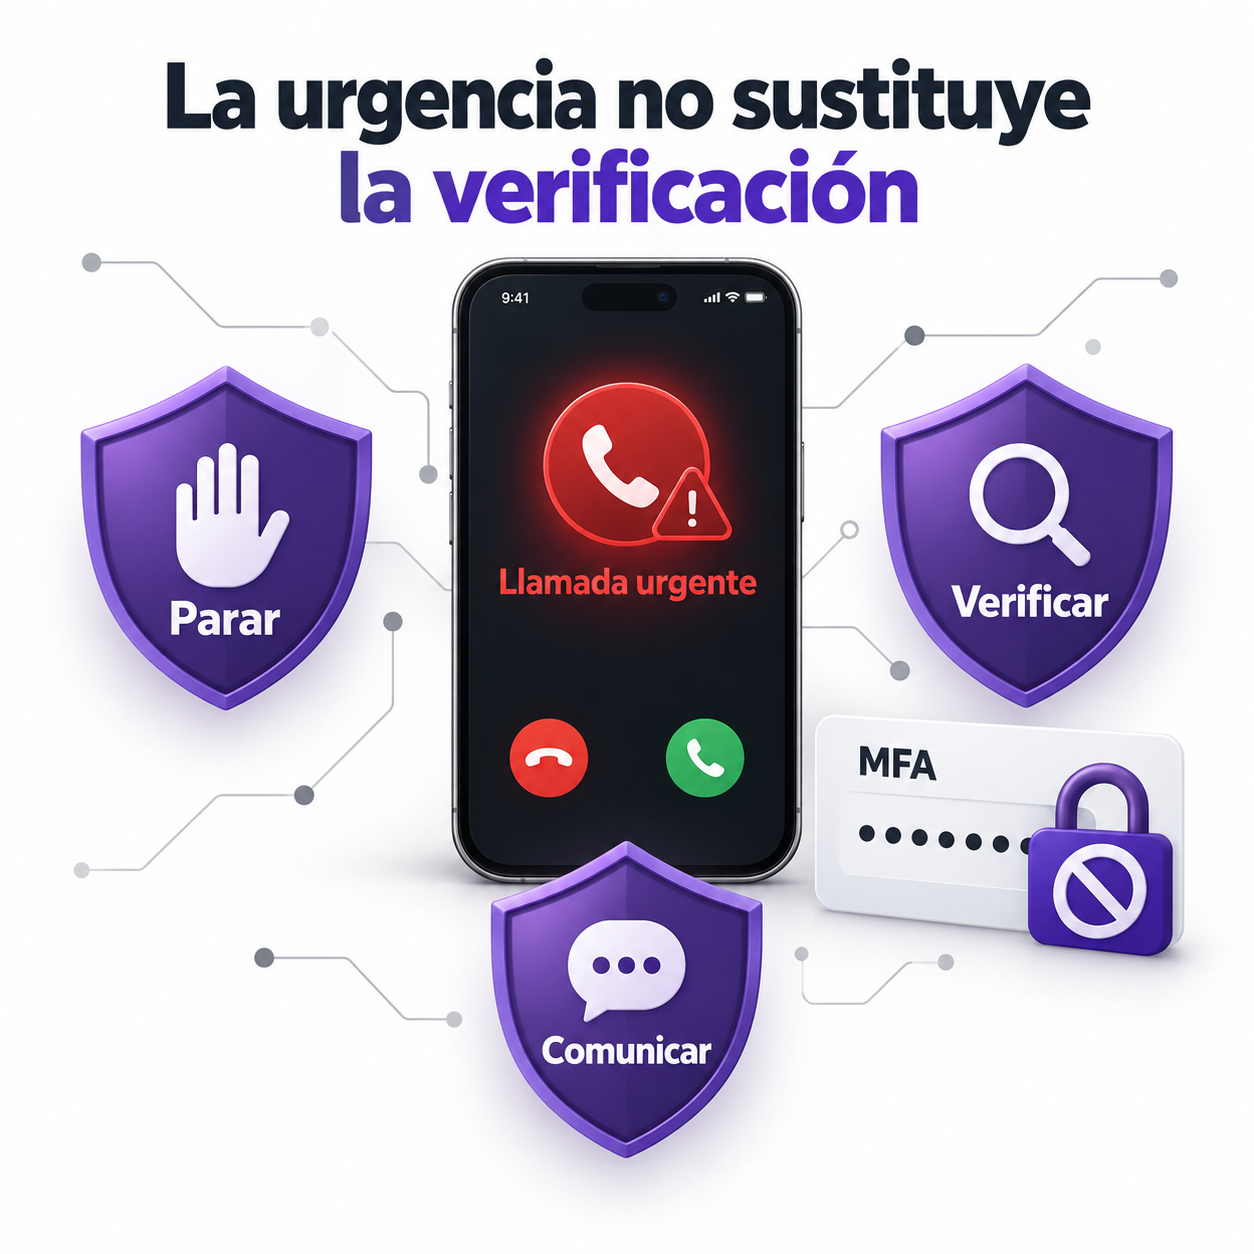
Una regla sencilla: parar, verificar y comunicar
Parar
No compartas códigos ni ejecutes acciones irreversibles durante una llamada no solicitada. La urgencia del interlocutor no debe sustituir el procedimiento de la empresa.
Verificar
Cuelga y utiliza un teléfono obtenido del contrato, la web oficial o el directorio corporativo. Si la solicitud procede supuestamente de un compañero, contacta mediante el canal habitual. Para pagos o cambios de cuenta, aplica una segunda aprobación independiente.
Comunicar
Informa al canal interno aunque no hayas entregado ningún dato. Otros empleados pueden recibir la misma llamada. Registrar número, hora, identidad utilizada y petición ayuda a advertir al resto.
El código MFA nunca es una comprobación del soporte
Un código de un solo uso o una aprobación en el móvil autoriza una acción. Un soporte legítimo no necesita que le dictes el código para demostrar quién eres en una llamada inesperada. Si recibes una solicitud que no has iniciado, recházala y revisa la cuenta.
Ejercicio práctico de diez minutos
La formación mejora cuando permite decidir. Presenta este escenario al equipo:
“Soy del proveedor de correo. Detectamos un acceso desde otro país y la cuenta quedará suspendida. Acaba de llegarte un código; dímelo para cerrar la sesión.”
Pide a cada participante que indique:
- Qué señales identifica.
- Qué información no entregaría.
- Cómo verificaría al proveedor.
- A quién avisaría.
- Qué haría si ya hubiera compartido el código.
La respuesta posterior debe incluir cambio de credenciales cuando proceda, revocación de sesiones, revisión de actividad y comunicación inmediata. No conviene culpabilizar a quien avisa: ocultar el error aumenta el daño.
Directivos y administración necesitan escenarios propios
Los ejemplos genéricos pierden eficacia. Dirección puede recibir falsas peticiones estratégicas; administración, cambios bancarios; soporte, solicitudes de acceso; recepción, llamadas que recopilan información. La formación debe adaptarse a las decisiones reales de cada puesto.
Cómo puede ayudar T3chWare
T3chWare prepara sesiones de concienciación con escenarios, ejercicios y procedimientos adaptados a pymes. El objetivo no es memorizar una lista de fraudes, sino aprender a verificar identidades, proteger credenciales y escalar una sospecha.
Conclusión
Una voz convincente puede mentir y un número conocido puede no ser una garantía. Un protocolo breve permite detener la presión sin detener el negocio: parar, verificar mediante un canal fiable y comunicar.
Prepara una formación práctica para tu equipo en T3chWare →