Introducir un dominio en un escáner y obtener un resultado en segundos es una buena forma de comenzar una revisión. Permite descubrir configuraciones visibles, comprobar elementos básicos y detectar señales que merecen atención. El problema aparece cuando un indicador automático se interpreta como una garantía completa de seguridad.
Una herramienta automatizada y una auditoría manual no compiten entre sí. Responden a preguntas distintas. La primera ayuda a localizar problemas observables desde fuera; la segunda estudia cómo funciona realmente la aplicación, qué puede hacer cada usuario y qué ocurre cuando se fuerzan situaciones no previstas.
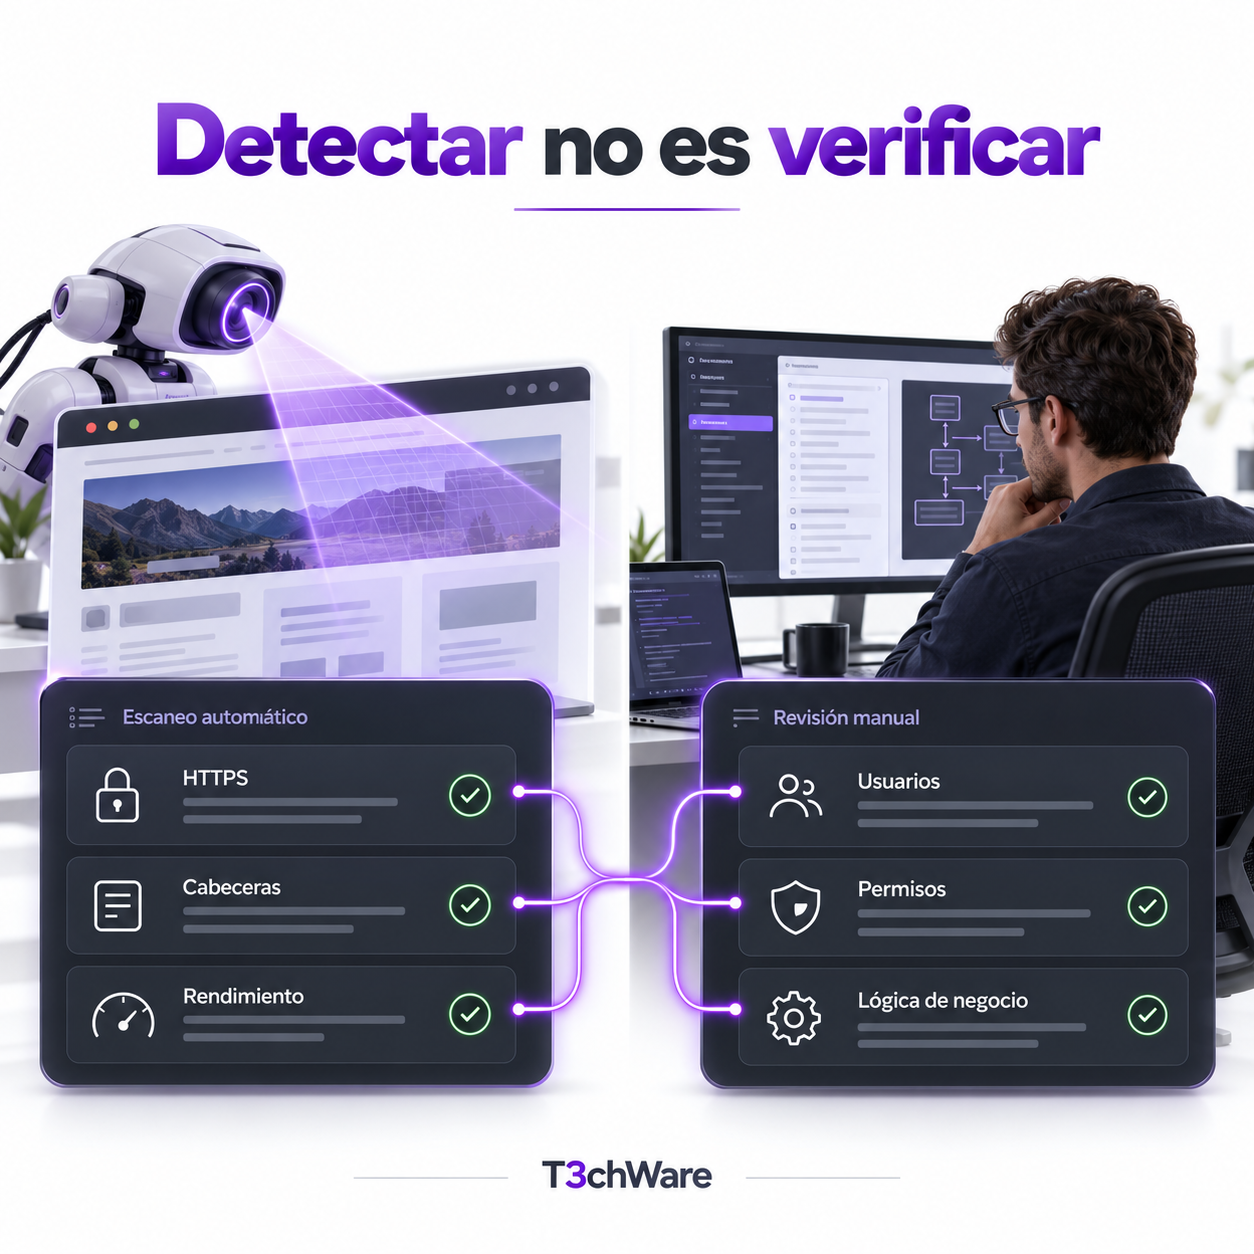
Qué puede comprobar un escáner externo
Sin iniciar sesión ni disponer del código, una herramienta puede revisar información expuesta públicamente. Dependiendo de su alcance, puede comprobar:
- Uso de HTTPS y estado básico del certificado.
- Cabeceras HTTP relacionadas con seguridad.
- Redirecciones y disponibilidad.
- Metadatos SEO, títulos y descripciones.
- Señales de rendimiento y peso de recursos.
- Tecnologías identificables desde las respuestas.
- Archivos o rutas públicas evidentes.
Este tipo de revisión resulta útil como diagnóstico inicial, para comparar cambios o para mostrar que una configuración básica necesita mejorar.
Lo que un resultado verde no demuestra
Un escáner no conoce necesariamente los usuarios, permisos, procesos internos, datos almacenados o reglas del negocio. Puede comprobar que existe una cabecera, pero no demostrar que un cliente sea incapaz de consultar el pedido de otro cambiando un identificador.
Tampoco puede asegurar por sí solo que:
- La recuperación de contraseña sea resistente a abusos.
- Los roles tengan únicamente los permisos necesarios.
- Un cupón, saldo o reserva no pueda manipularse.
- Los archivos privados estén protegidos tras iniciar sesión.
- Las API comprueben autorización en cada petición.
- El servidor no tenga componentes vulnerables fuera de la web visible.
Qué añade una auditoría manual
Mapeo de funcionalidades
La auditoría identifica formularios, sesiones, usuarios, integraciones, paneles, API y flujos críticos. No prueba todos los campos de la misma manera: prioriza aquello que puede afectar a cuentas, datos o actividad económica.
Autenticación y sesiones
Se revisan el inicio de sesión, la recuperación, la caducidad de sesiones, las cookies, el MFA cuando existe y la respuesta ante intentos repetidos. La comprobación debe realizarse de forma controlada y autorizada.
Control de acceso
Una aplicación puede ocultar un botón y seguir aceptando la petición desde la API. El análisis manual verifica si el servidor aplica permisos, no solo si la interfaz esconde funciones.
Lógica de negocio
Los escáneres generalistas no comprenden que una reserva no debería confirmarse sin pago o que un usuario no puede aprobar su propia solicitud. Estas reglas requieren entender el proceso del negocio.
Validación de hallazgos
Una herramienta puede producir falsos positivos. El auditor verifica el hallazgo, limita las pruebas para no causar daño y documenta evidencia, impacto y recomendación.
Cuándo basta una primera comprobación
Una revisión automática puede ser suficiente para iniciar una conversación, comprobar una web informativa sencilla o verificar si se han corregido configuraciones visibles. También ayuda a priorizar una revisión más profunda.
No debería utilizarse como único criterio cuando la web contiene:
- Tienda online o pagos.
- Área privada o perfiles de usuario.
- Datos personales o documentos.
- Integraciones con CRM, ERP o terceros.
- Funciones administrativas o API.
- Antecedentes de intrusión.
Cómo combinar ambas revisiones
- Ejecutar el diagnóstico externo.
- Corregir problemas básicos confirmados.
- Definir el alcance y las funciones críticas.
- Realizar pruebas manuales autorizadas.
- Priorizar hallazgos por impacto y exposición.
- Aplicar correcciones y efectuar un re-test.
Qué debe contener el informe
Cada hallazgo debería incluir descripción, activo afectado, evidencia controlada, impacto, severidad razonada y una recomendación concreta. También debe separar lo confirmado de las hipótesis y registrar las limitaciones del alcance.
Una auditoría no garantiza ausencia total de vulnerabilidades. Representa una revisión con un alcance y una fecha determinados.
Empieza por una revisión gratuita
La herramienta gratuita de T3chWare analiza 13 puntos relacionados con seguridad, SEO y rendimiento. No requiere registro y ofrece resultados en segundos. Puedes utilizarla desde la página principal de t3chware.net.
Si la web maneja usuarios, datos o procesos críticos, T3chWare puede ampliar esa primera fotografía con una auditoría web manual basada en OWASP, con evidencias y recomendaciones priorizadas.
Conclusión
El escáner aporta velocidad y visibilidad inicial. La auditoría manual aporta contexto, verificación y comprensión del negocio. Usados juntos permiten comenzar por lo evidente sin detenerse antes de revisar lo importante.