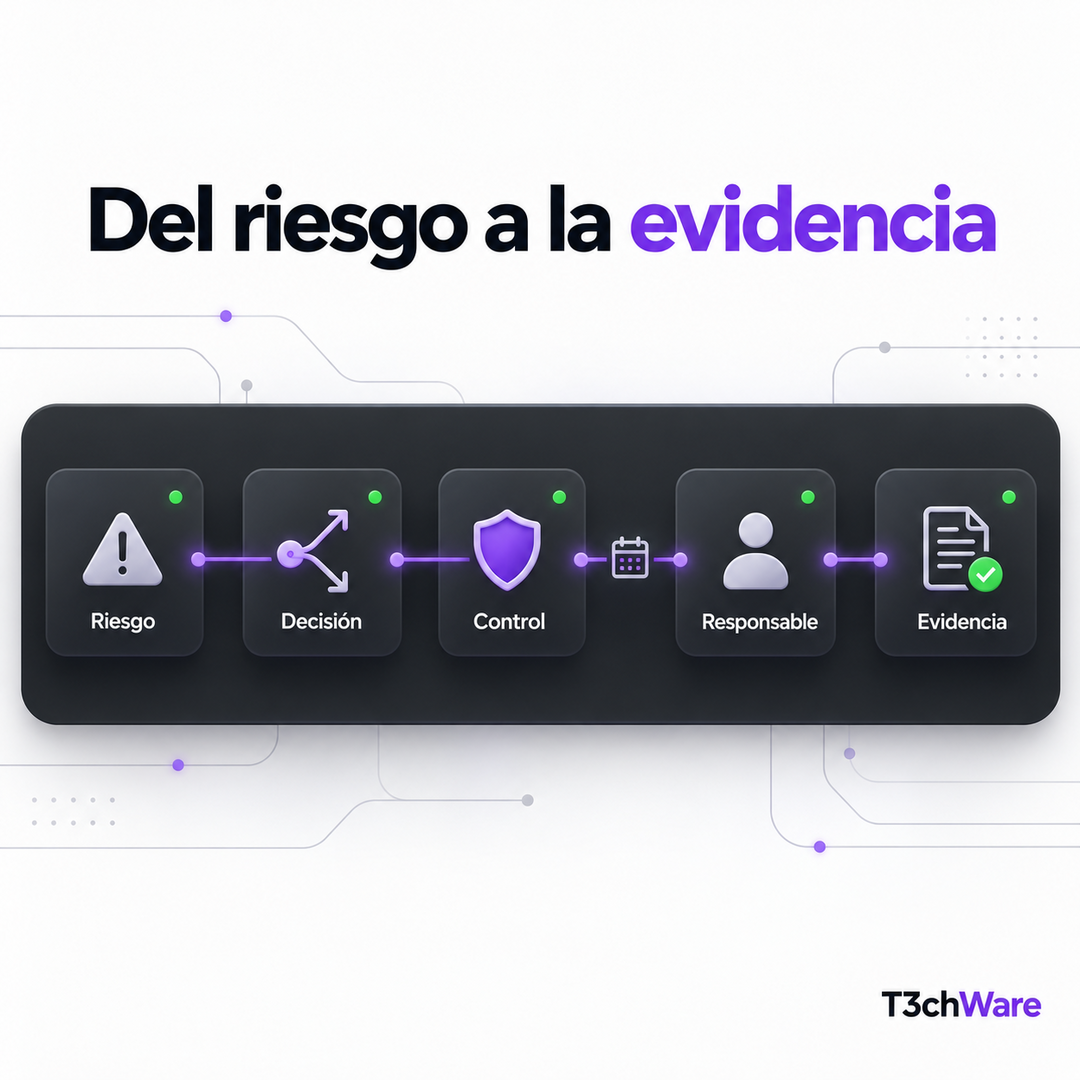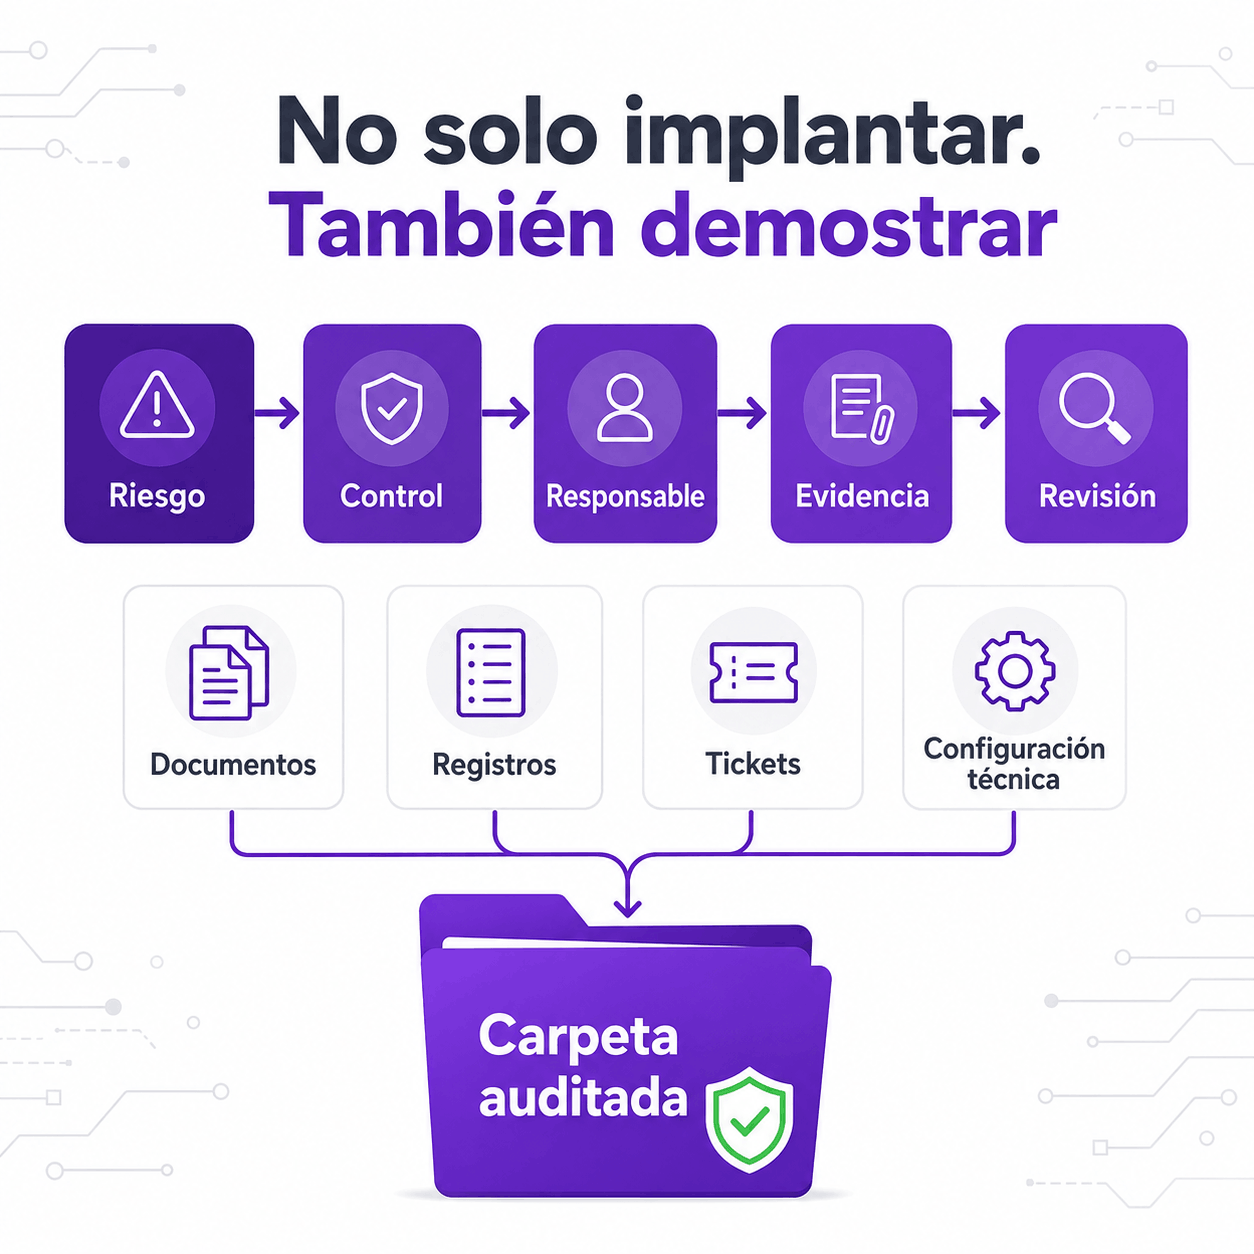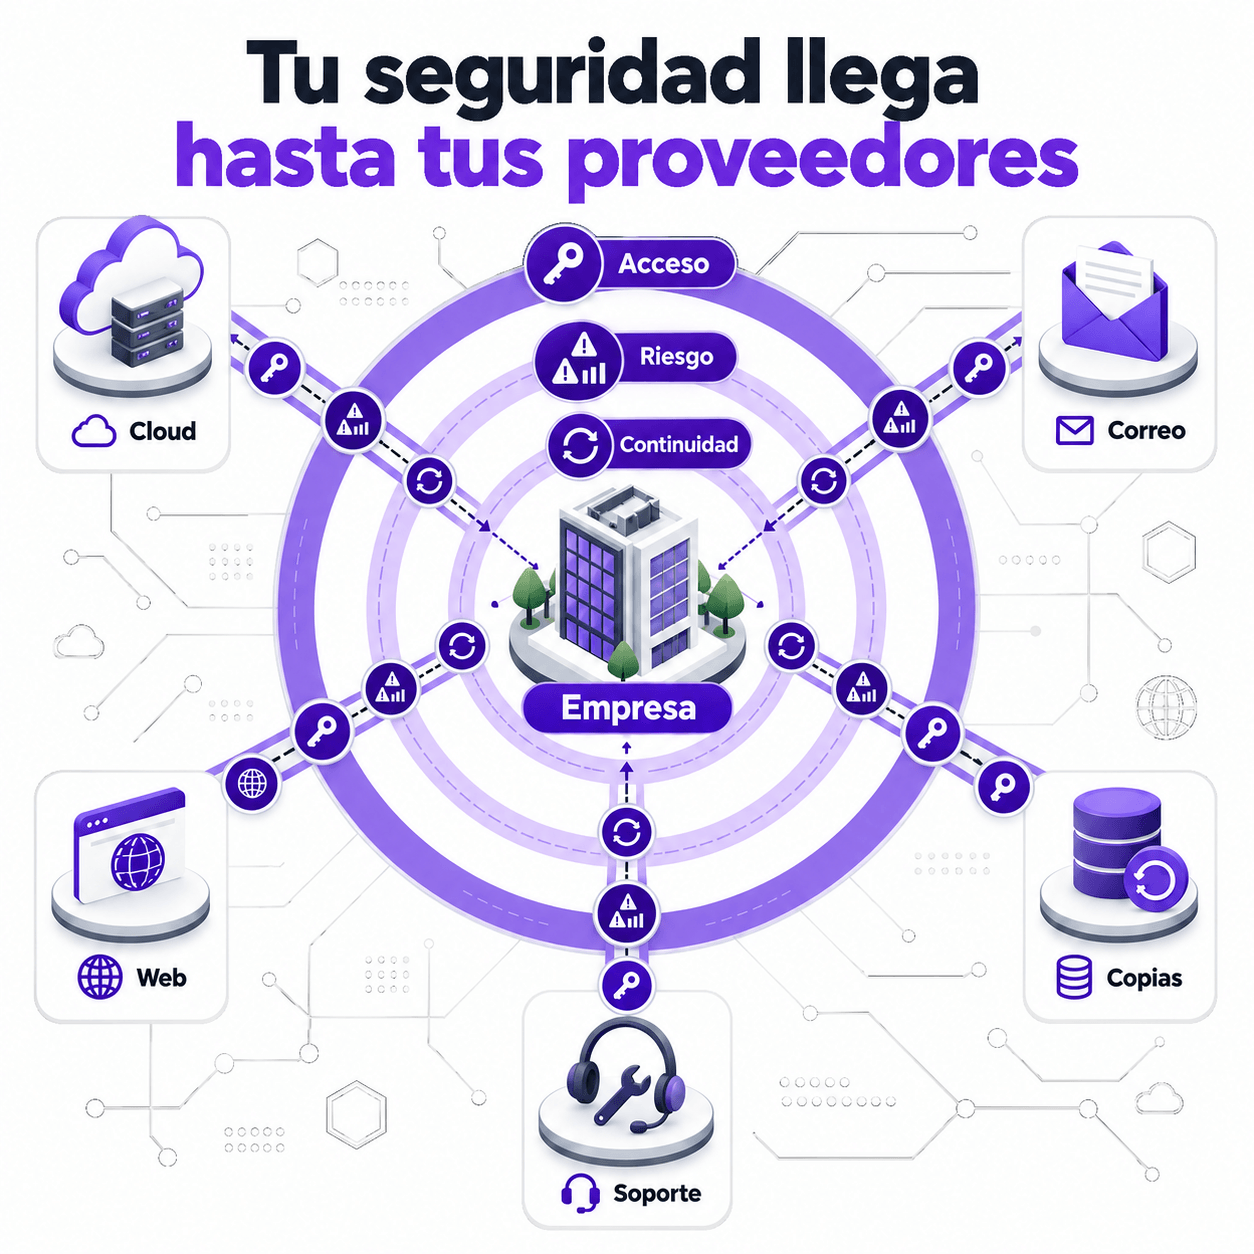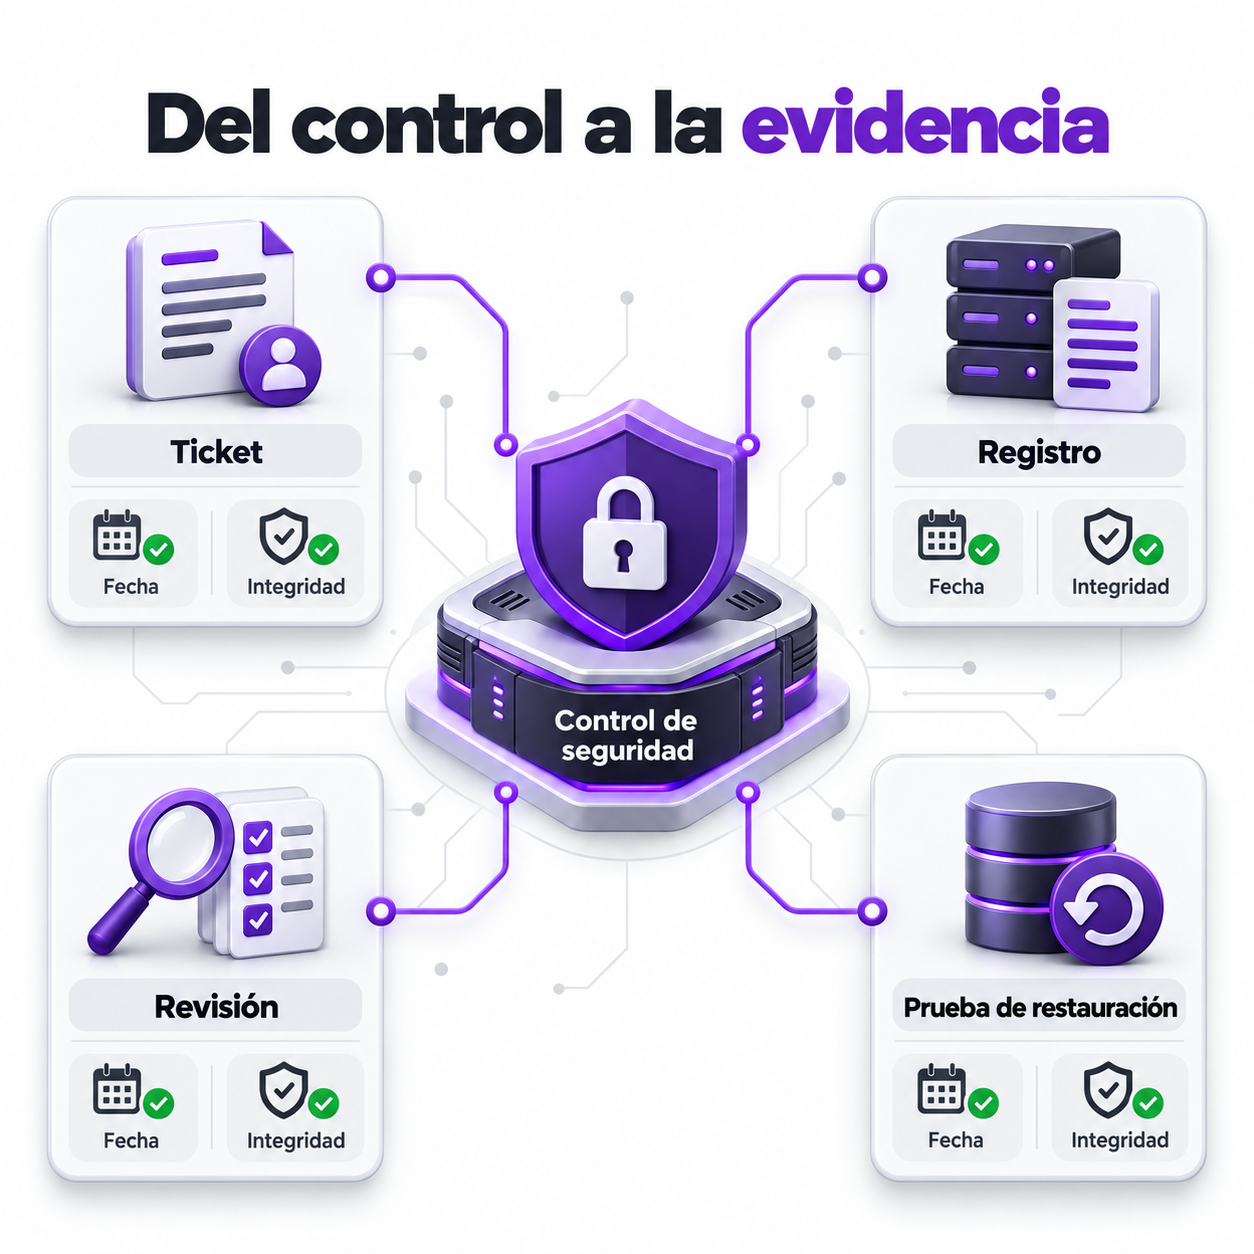
Una política puede afirmar que las copias se revisan, que los accesos se retiran y que las vulnerabilidades se corrigen. Durante una revisión aparece la pregunta decisiva: ¿cómo puede demostrarse?
La evidencia conecta el control escrito con su ejecución. No consiste en acumular capturas sin orden, sino en conservar información suficiente para acreditar qué se hizo, quién lo hizo, cuándo, sobre qué alcance y con qué resultado.
Control, procedimiento y evidencia no son lo mismo
El control expresa qué pretende conseguir la organización. El procedimiento explica cómo se ejecuta. La evidencia muestra que se ha aplicado en un caso o periodo concreto.
Por ejemplo:
- Control: retirar accesos cuando una persona deja la empresa.
- Procedimiento: Recursos Humanos avisa a TI y se desactivan cuentas según una lista.
- Evidencia: solicitud fechada, registro de desactivación y revisión final.
Qué hace útil una evidencia
Una evidencia debería ser relevante, íntegra, comprensible y trazable. Debe relacionarse con el control, identificar el sistema o periodo y poder interpretarse sin depender únicamente de la memoria de quien la generó.
Una captura aislada de una consola puede no indicar la fecha, el alcance o si el ajuste sigue activo. Puede complementarse con una exportación, un ticket, un registro o una aprobación.
Diseña una matriz sencilla
Una matriz de controles y evidencias puede incluir:
- Identificador y objetivo del control.
- Riesgo relacionado.
- Responsable y ejecutor.
- Frecuencia.
- Sistema o proceso cubierto.
- Evidencia esperada y ubicación.
- Fecha de última revisión.
- Incidencias y acciones pendientes.
Esta matriz no sustituye el análisis de aplicabilidad de ENS, ISO/IEC 27001, NIS2, RGPD u otro marco. Sirve para organizar la ejecución de controles que la organización haya determinado.
Ejemplos técnicos
Copias y restauración
El informe automático de copia demuestra que una tarea terminó. Una prueba documentada de restauración aporta una evidencia diferente: demuestra capacidad de recuperar. Conviene registrar muestra restaurada, resultado, incidencias y responsable.
Gestión de accesos
Puede conservarse una revisión periódica de usuarios, aprobación del propietario del sistema y trazabilidad de altas, cambios y bajas. No es recomendable guardar contraseñas ni datos innecesarios dentro del expediente.
Vulnerabilidades y parches
Un escaneo representa un momento. La evidencia completa puede enlazar hallazgo, valoración, ticket de corrección, versión desplegada y verificación posterior.
Formación
Una lista de asistentes acredita participación, pero no necesariamente comprensión. Puede complementarse con contenidos, ejercicio realizado, resultados agregados y acciones de refuerzo.
Evita recopilar más de lo necesario
Las evidencias pueden contener nombres, direcciones, configuraciones o información sensible. Deben protegerse mediante permisos, conservación definida e integridad. La finalidad de demostrar un control no justifica guardar datos indefinidamente ni exponer secretos.
Distingue los marcos
El RGPD es una norma jurídica directamente aplicable en su ámbito. NIS2 es una directiva europea que se incorpora mediante legislación nacional y cuya aplicabilidad debe analizarse. El ENS es un marco normativo español aplicable a su ámbito definido. ISO/IEC 27001 es una norma internacional voluntaria, aunque puede exigirse contractualmente; la certificación, si se busca, la realiza una entidad acreditada independiente.
T3chWare no certifica ni presta asesoramiento jurídico. Su papel puede ser acompañar la parte técnica: implantar controles, generar registros, ordenar documentación técnica y preparar evidencias verificables.
Conclusión
La mejor evidencia nace del proceso normal, no de una carrera previa a la auditoría. Si el control genera un registro útil cada vez que se ejecuta, la organización gana visibilidad y capacidad de mejora.