Un registro de riesgos no debería ser una hoja que se completa antes de una auditoría y se archiva después. Su valor aparece cuando ayuda a decidir qué proteger primero, quién debe actuar y qué evidencia demostrará que la medida se ha aplicado.
Para una pyme, el reto no es crear una metodología enorme. Es mantener una visión comprensible de los riesgos que afectan a los servicios, datos y procesos de los que depende el negocio.
Empieza por el contexto, no por una lista genérica
Copiar riesgos de una plantilla produce frases que podrían pertenecer a cualquier empresa. Antes de identificarlos, define:
- Servicios esenciales para operar.
- Información que necesita protección.
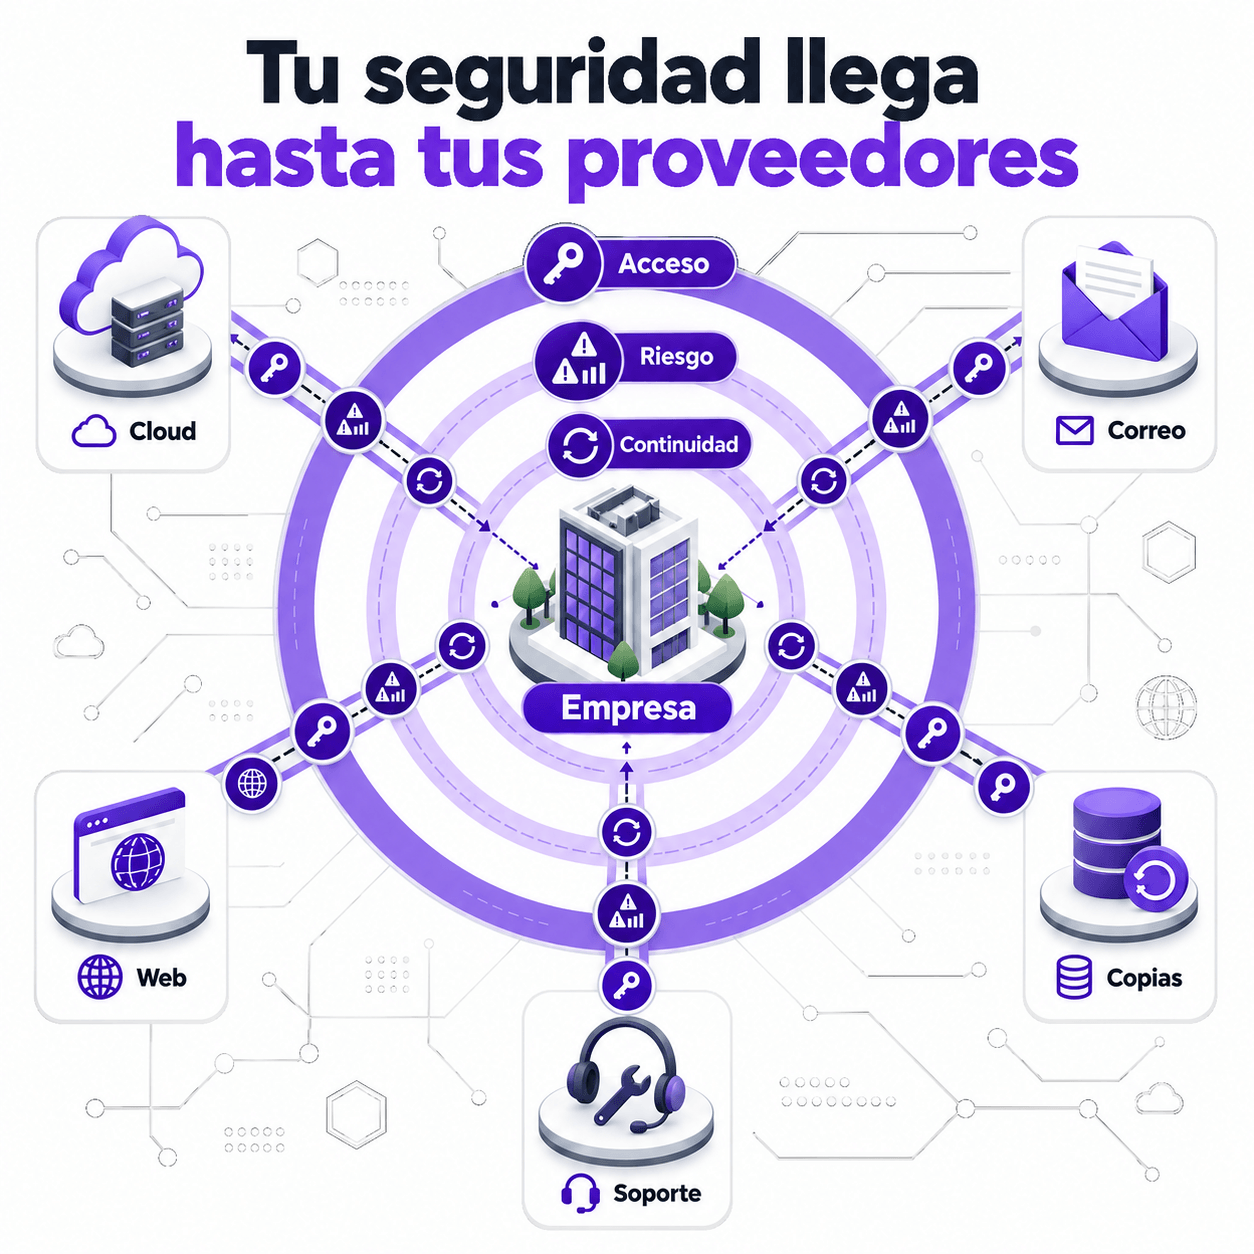
- Sistemas, proveedores y personas de los que dependen.
- Impactos que la empresa considera relevantes.
- Responsables que pueden aceptar o tratar un riesgo.
Un despacho, un comercio electrónico y un taller pueden compartir amenazas, pero sus consecuencias y prioridades serán diferentes.
Redacta cada riesgo como una situación concreta
Una fórmula útil combina causa, evento y consecuencia:
«Debido a cuentas compartidas sin MFA, una credencial comprometida podría permitir acceso no autorizado al correo y provocar fraude, exposición de información o interrupción.»
Esta redacción permite identificar controles concretos. «Riesgo de ciberataque» es demasiado amplio para tomar una decisión.
Distingue amenaza, vulnerabilidad, riesgo e impacto
- Amenaza: algo capaz de causar daño, como un atacante, un error o un fallo.
- Vulnerabilidad: debilidad que puede aprovecharse, como software sin soporte.
- Riesgo: posibilidad de que la amenaza aproveche la debilidad y produzca consecuencias.
- Impacto: efecto sobre actividad, información, clientes, finanzas o reputación.
Separar estos conceptos evita tratar todas las alertas como si tuvieran la misma prioridad.
Valora con una escala que puedas explicar
Una pyme puede utilizar escalas cualitativas —bajo, medio y alto— si define qué significa cada nivel. La valoración debe considerar probabilidad e impacto, pero también exposición, controles existentes y capacidad de recuperación.
No hace falta inventar porcentajes. Es preferible una decisión cualitativa razonada y documentada que una cifra con apariencia científica sin datos que la respalden.
Registra los controles que ya existen
Antes de proponer medidas nuevas, identifica las actuales:
- MFA en cuentas críticas.
- Copias separadas y pruebas de restauración.
- Actualizaciones y gestión de vulnerabilidades.
- Permisos por función.
- Registro y supervisión de accesos.
- Formación y canal de incidentes.
- Acuerdos y revisiones de proveedores.
No marques un control como existente solo porque aparece en una política. Comprueba si funciona, a qué activos cubre y quién lo revisa.
Convierte el tratamiento en tareas verificables
«Mejorar la seguridad» no es un plan. Una acción debe incluir responsable, fecha, alcance y evidencia esperada. Por ejemplo:
«Activar MFA para todas las cuentas administrativas de Microsoft 365 antes del 30 de noviembre; responsable: sistemas; evidencia: exportación de estado y muestra de prueba.»
La evidencia no debe prepararse solo al final. Definirla al crear la acción evita descubrir meses después que nadie puede demostrar el cambio.
Elige una respuesta para cada riesgo
Las opciones habituales son reducir, evitar, transferir o aceptar. La aceptación no significa ignorar. Debe quedar aprobada por quien tenga autoridad, con motivos, duración y condiciones de revisión.
Transferir mediante un contrato o seguro tampoco elimina todo el riesgo. La empresa conserva responsabilidades y dependencias que deben entenderse.
Relaciona riesgos, controles y evidencias
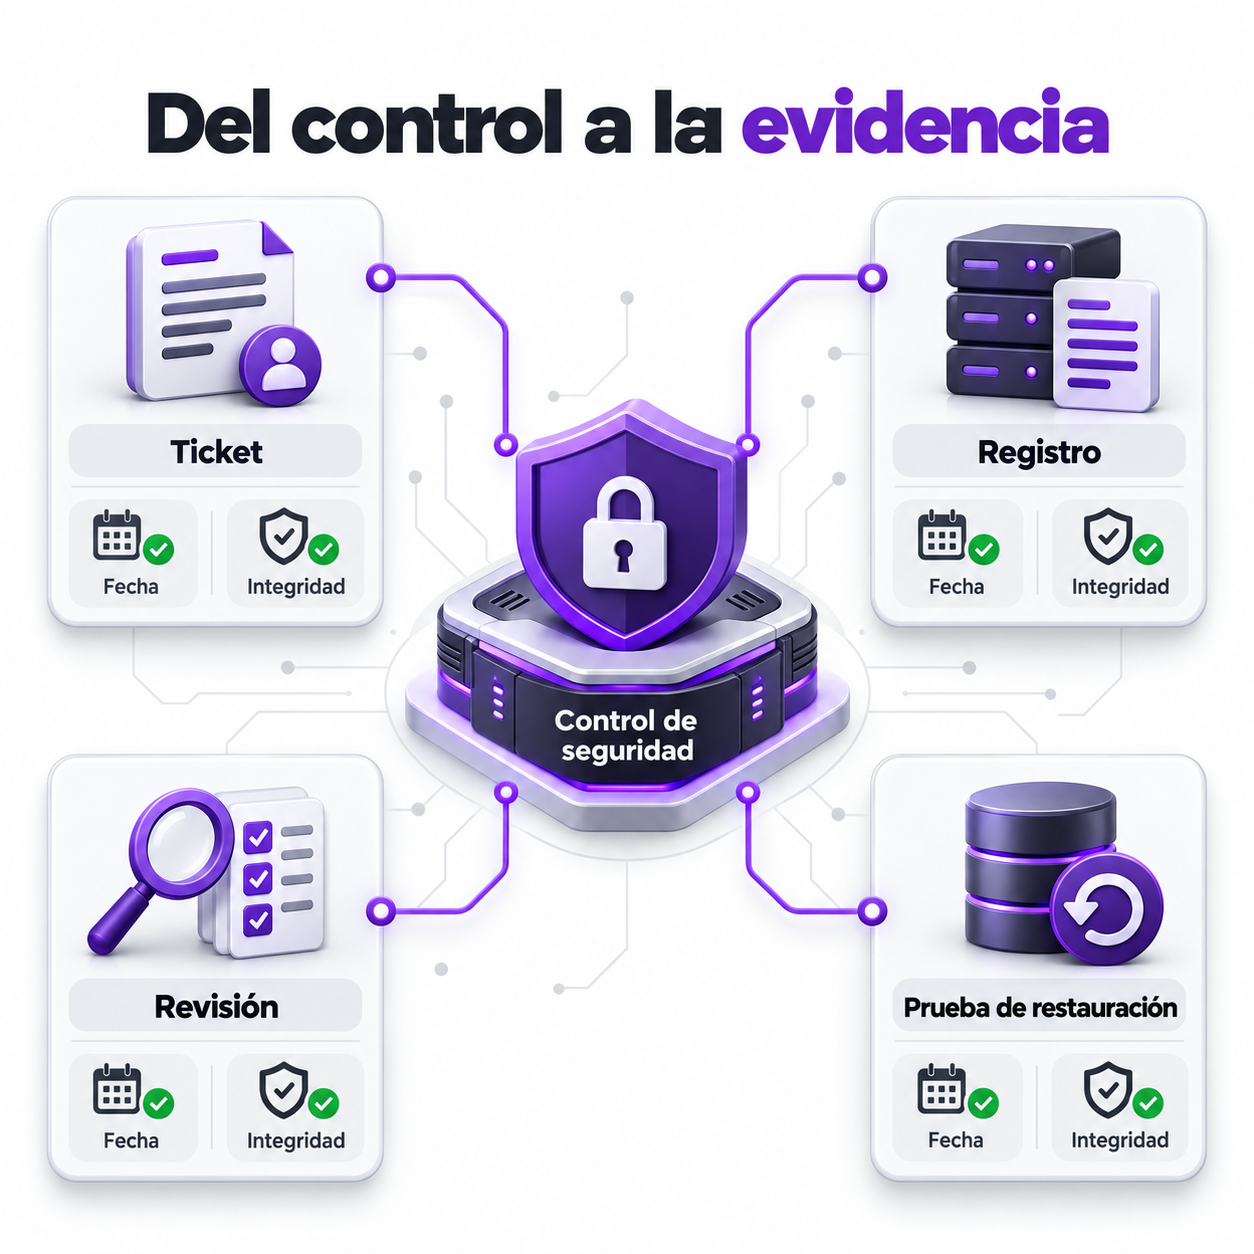
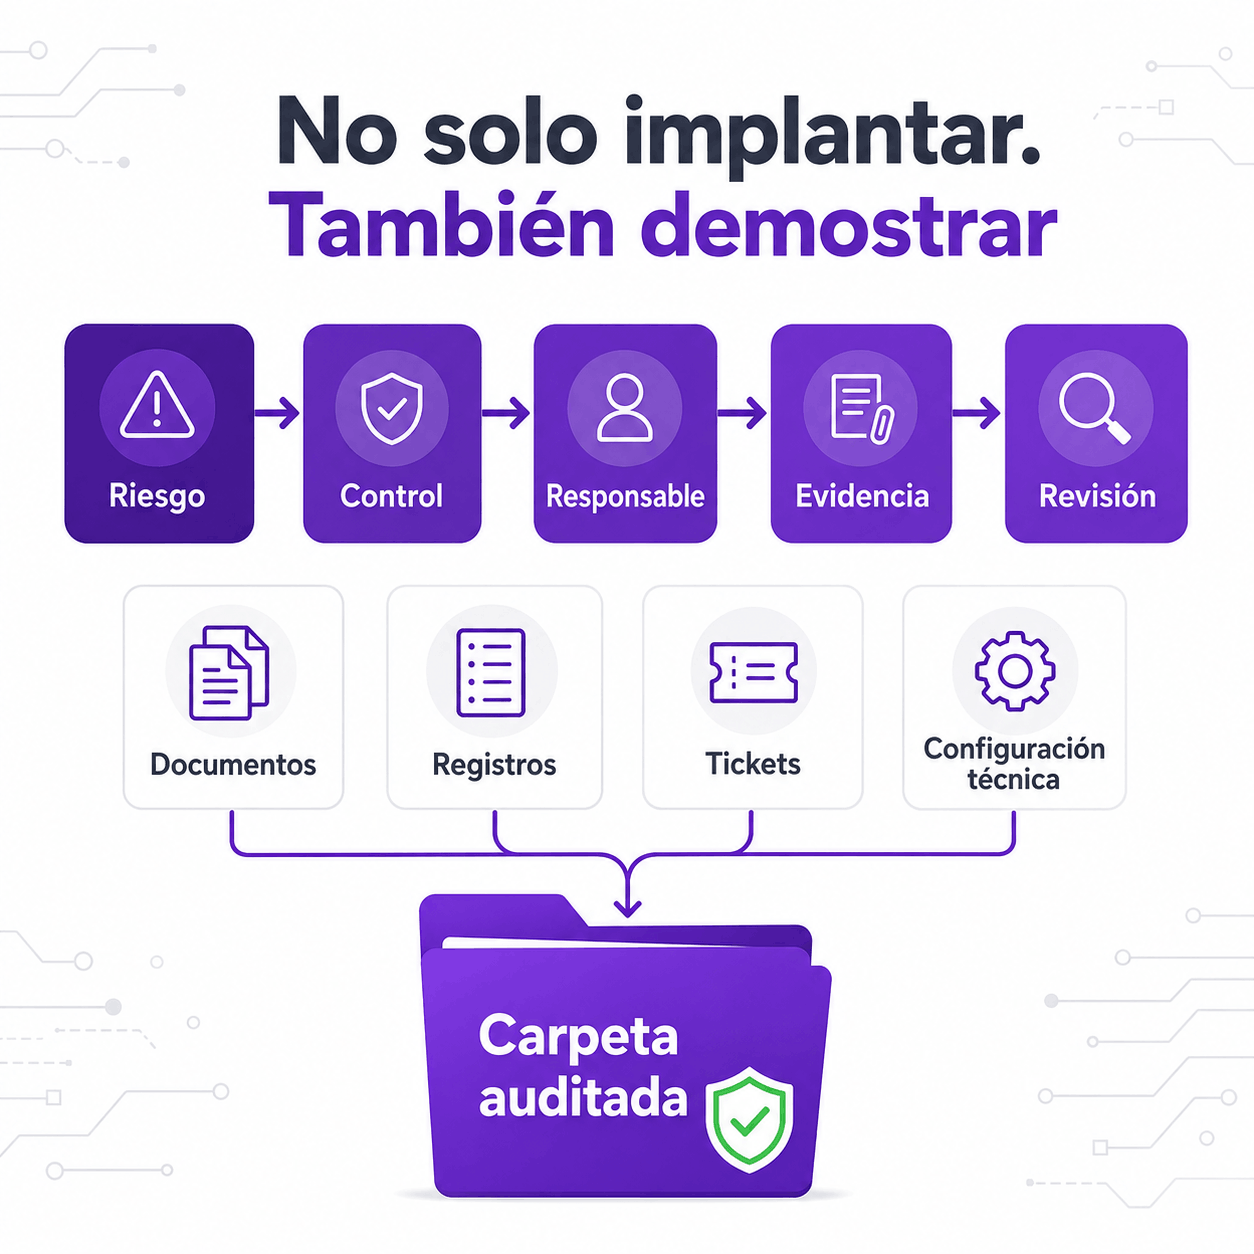
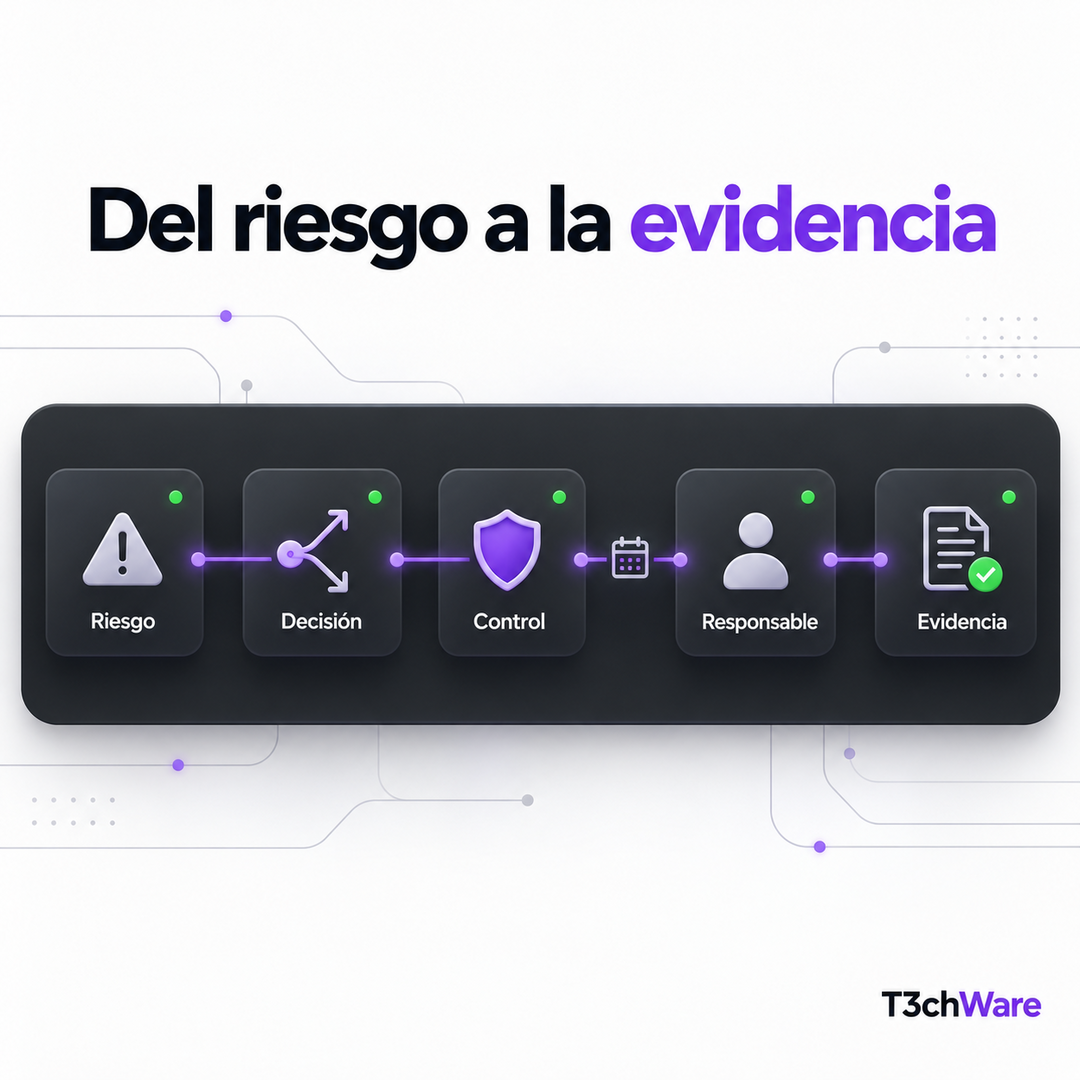
Un registro maduro permite seguir una cadena sencilla:
- Riesgo identificado.
- Decisión de tratamiento.
- Control seleccionado.
- Responsable y plazo.
- Evidencia de implantación.
- Revisión del riesgo residual.
Esta trazabilidad es útil para la gestión diaria y también para preparar revisiones, auditorías o solicitudes de clientes.
Obligación, norma, certificación y buena práctica
La gestión de riesgos puede aparecer en obligaciones aplicables a determinadas organizaciones, en marcos públicos, en contratos y en normas voluntarias como ISO/IEC 27001. Una certificación ISO requiere una evaluación por una entidad acreditada dentro de un alcance definido; implantar controles técnicos no equivale por sí solo a obtenerla.
El ENS es un marco regulado que puede resultar aplicable según el tipo de relación con el sector público y el sistema. NIS2 debe analizarse según sector, tamaño, actividad y transposición nacional. La aplicabilidad jurídica debe validarse con asesoramiento competente.
Incluso cuando una norma no sea obligatoria, mantener riesgos, responsables y evidencias es una buena práctica de gobierno.
Revisa cuando cambia el negocio
Actualiza el registro al incorporar un proveedor crítico, lanzar una aplicación, cambiar infraestructura, sufrir un incidente o detectar una vulnerabilidad relevante. Añade también una revisión periódica con responsables.
Cómo puede ayudar T3chWare
T3chWare puede acompañar la parte técnica: inventario, identificación de debilidades, implantación de controles, documentación de configuraciones y preparación de evidencias. No actúa como certificador ni sustituye el asesoramiento jurídico.
Conclusión
Un buen registro de riesgos une decisiones y realidad técnica. Si cada riesgo tiene contexto, responsable, tratamiento y evidencia, deja de ser burocracia y se convierte en una herramienta de dirección.
Consulta el acompañamiento técnico de cumplimiento de T3chWare →