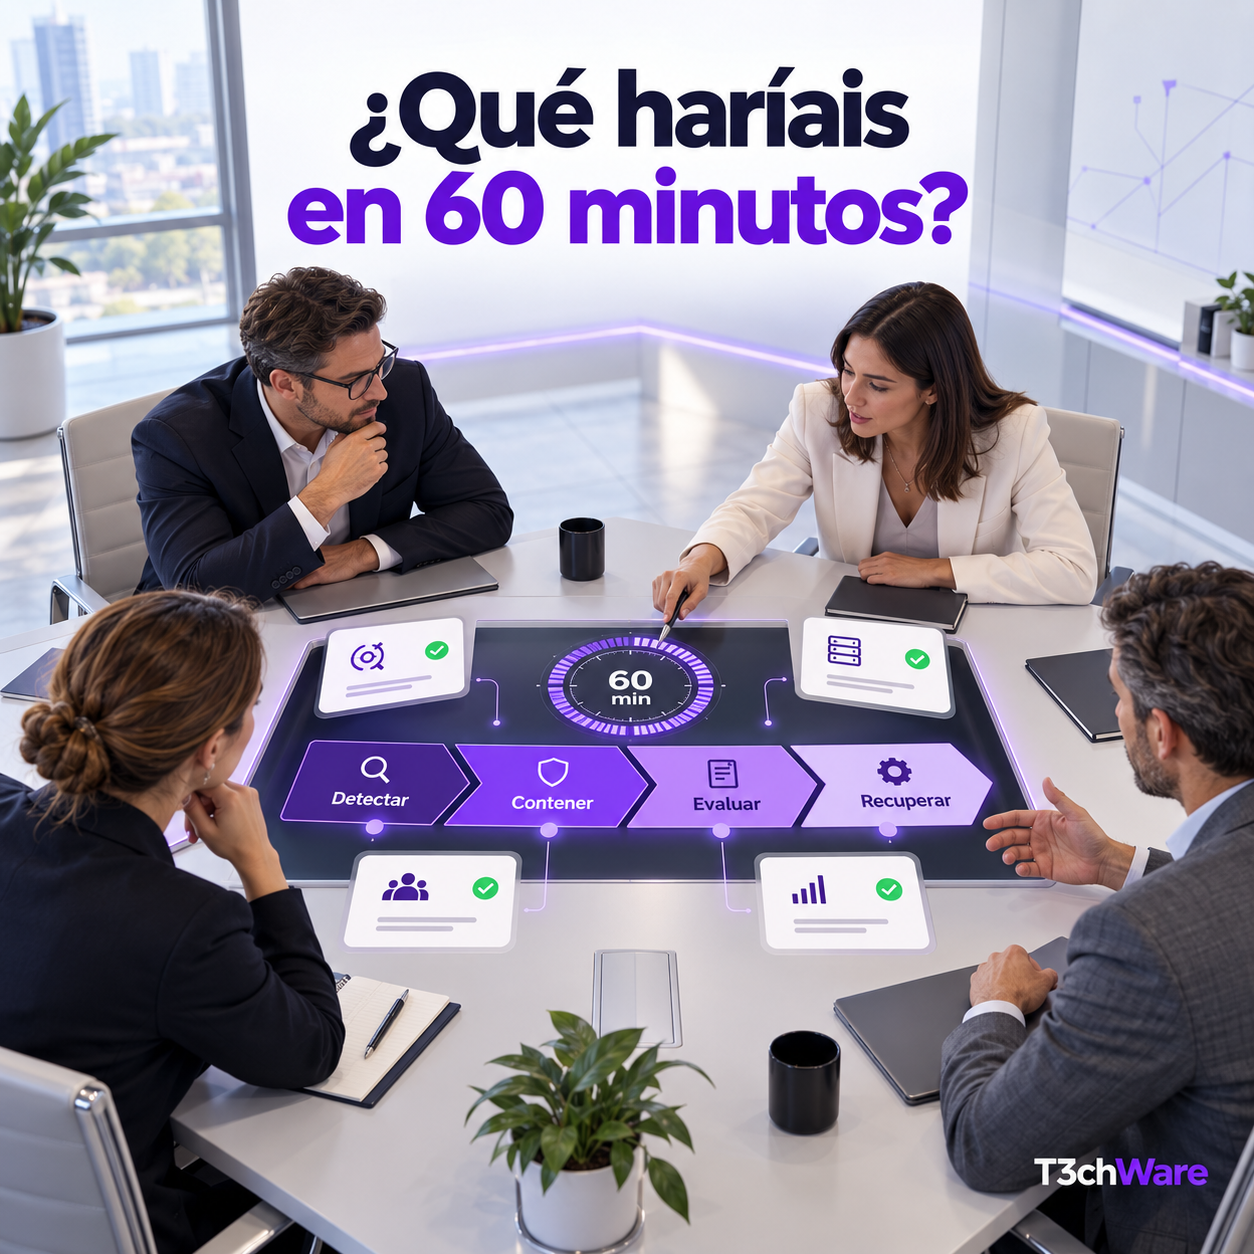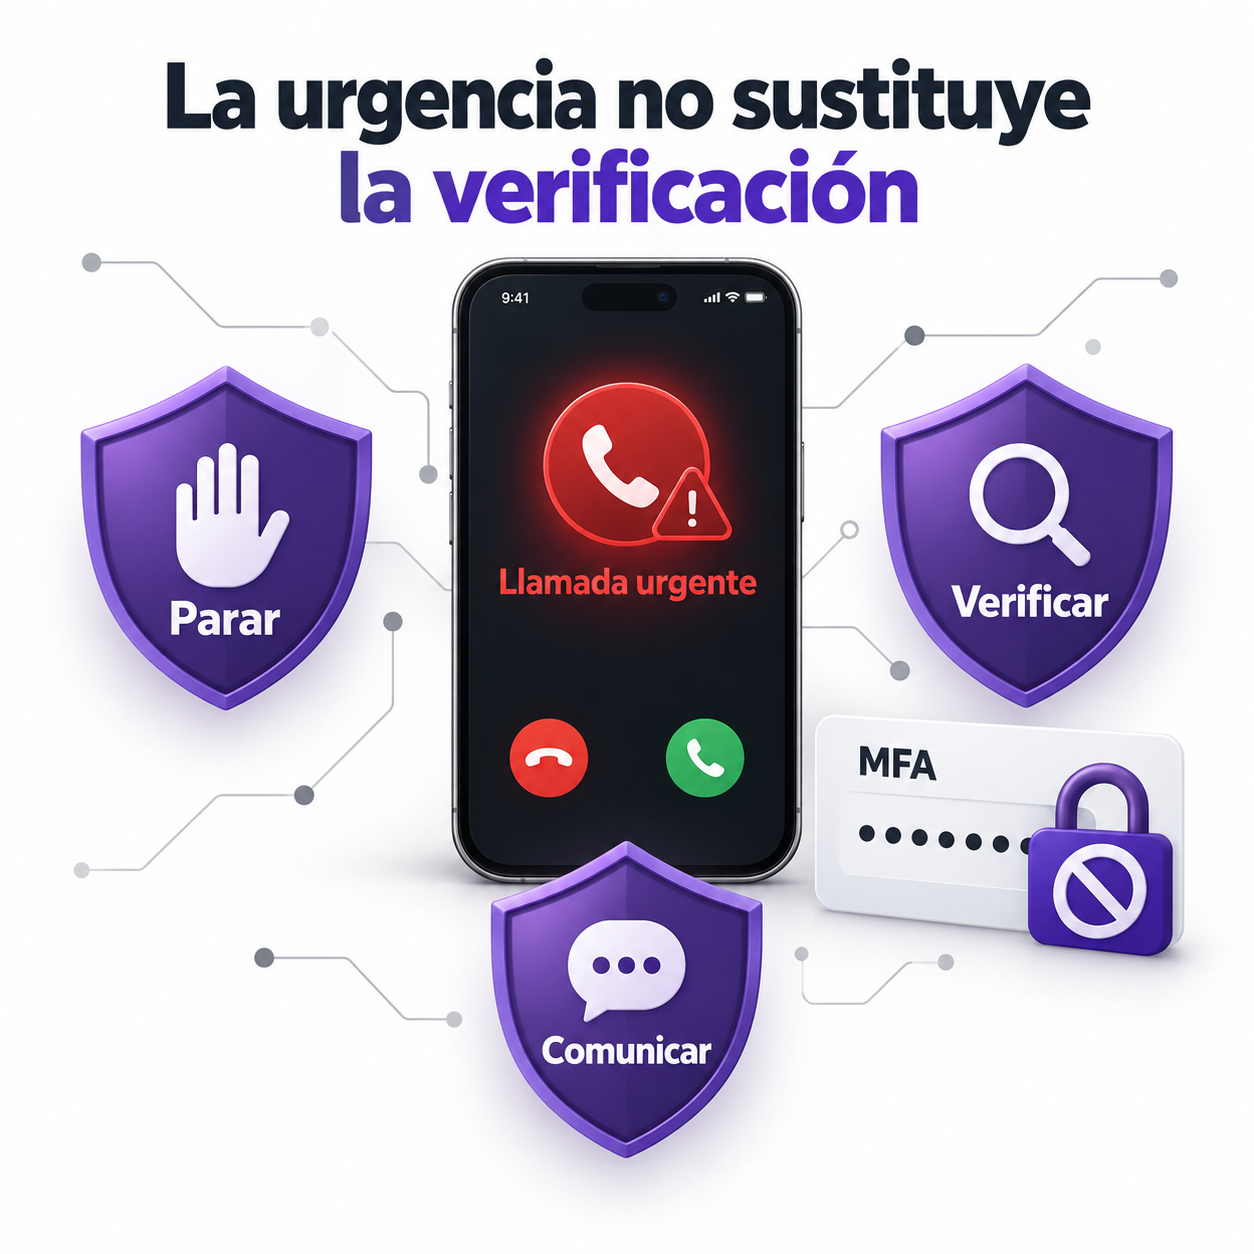
Un empleado recibe una factura inesperada, un aviso de contraseña o una petición urgente de dirección. Tiene dudas, pero también trabajo pendiente. En ese momento, un procedimiento claro resulta más útil que una formación basada únicamente en “no pulses enlaces”.
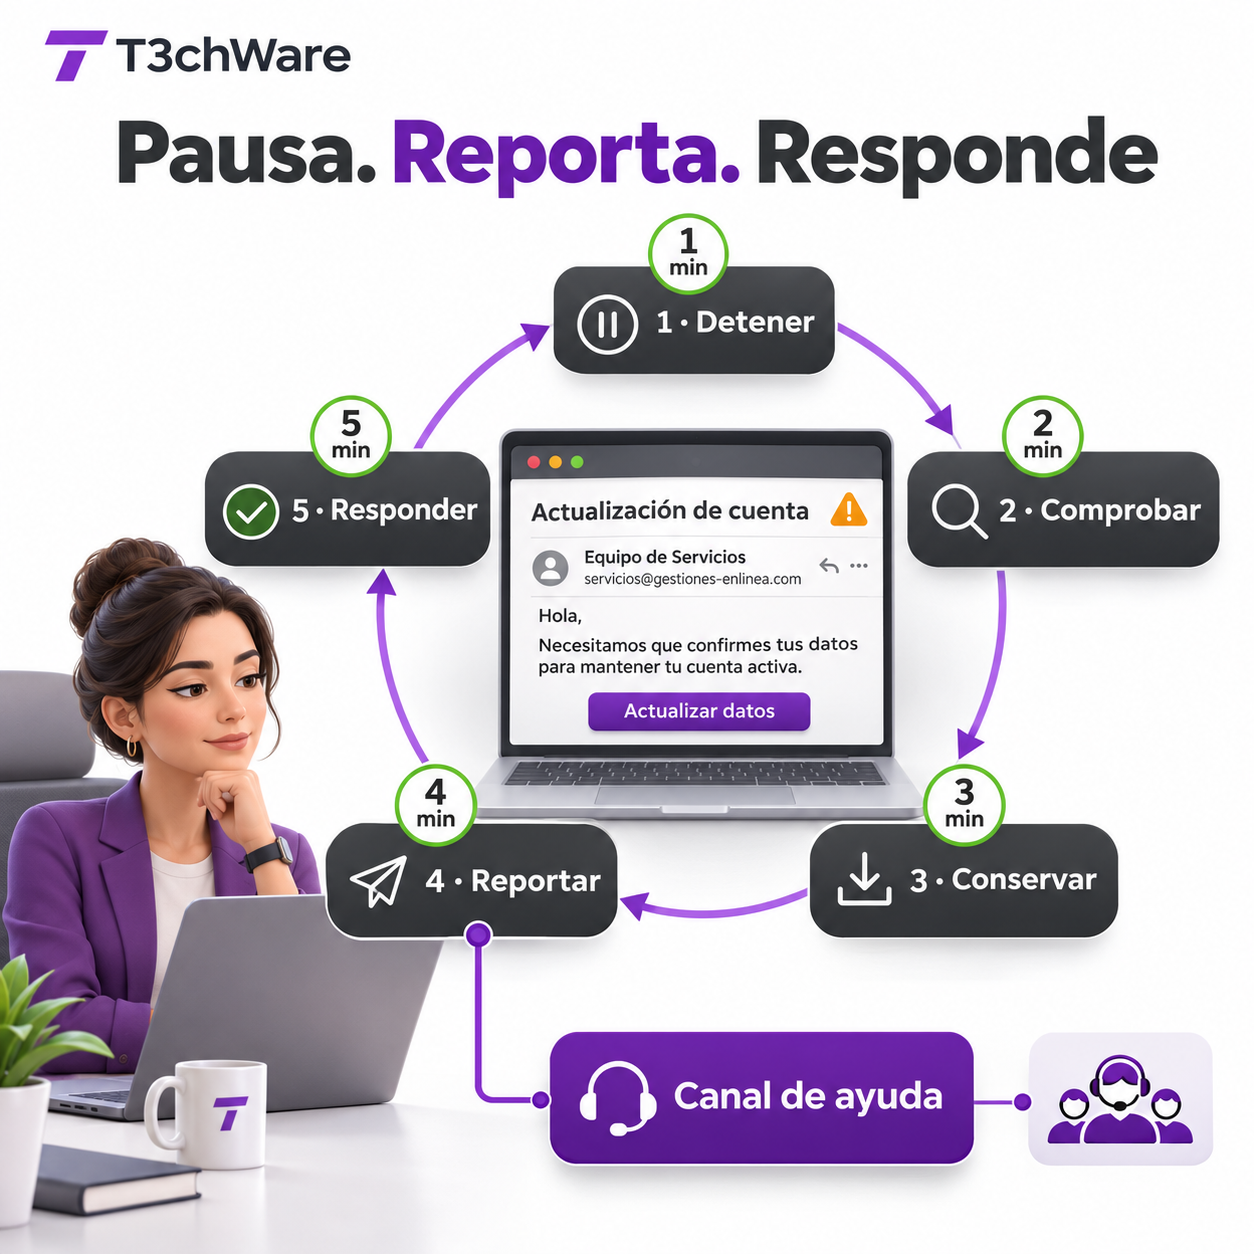
Los primeros cinco minutos deben permitir detener la acción, conservar información y avisar al equipo adecuado. No se espera que cada persona investigue el ataque.
Minuto 0: detente
No respondas, no abras el adjunto y no continúes introduciendo información. Si ya has pulsado, no ocultes el error ni borres el mensaje. Una comunicación rápida puede limitar el impacto.
Minuto 1: comprueba el contexto
Pregúntate:
- ¿Esperaba este mensaje?
- ¿La petición coincide con el trabajo habitual?
- ¿Solicita credenciales, dinero o un cambio urgente?
- ¿El dominio es exactamente el corporativo?
- ¿El tono o el procedimiento son extraños?
No confirmes la solicitud respondiendo al mismo correo. Si parece proceder de un compañero o proveedor, utiliza un canal conocido.
Minuto 2: conserva el mensaje
El equipo técnico puede necesitar el correo original y sus cabeceras. Una captura ayuda a entender lo visible, pero puede perder información técnica.
No reenvíes el mensaje a toda la empresa. Utiliza el botón de reporte o el canal definido. Tampoco descargues el adjunto para enviarlo por otro medio.
Minuto 3: informa
El aviso debería indicar:
- Quién lo recibió.
- Hora aproximada.
- Remitente y asunto.
- Si se pulsó un enlace.
- Si se abrió un archivo.
- Si se introdujeron datos o se aprobó MFA.
El objetivo no es culpabilizar. La organización necesita datos correctos para responder.
Minuto 4: actúa según lo ocurrido
No se abrió ni pulsó nada
Reporta y espera instrucciones. El equipo puede buscar mensajes similares y bloquear el remitente o dominio.
Se pulsó el enlace, pero no se introdujeron datos
Informa igualmente. No vuelvas a visitar la página. El equipo valorará la revisión del navegador, descargas y sesiones.
Se entregaron credenciales
Contacta inmediatamente con soporte desde un canal fiable. El cambio de contraseña debe hacerse desde la dirección oficial, pero puede no ser suficiente: también deben revocarse sesiones, revisar MFA y analizar accesos.
Se aprobó una solicitud MFA inesperada
Trátalo como posible compromiso. No sigas aprobando notificaciones y avisa sin demora.
Se abrió o ejecutó un archivo
Desconectar el equipo de la red puede ser apropiado, pero la política debe indicarlo. No lo apagues ni borres archivos salvo instrucción, porque puede destruir información necesaria.
Minuto 5: sigue disponible
El equipo de respuesta puede preguntar qué viste, qué introdujiste y qué ocurrió después. Describe hechos, no suposiciones. No publiques el incidente en grupos externos.
Lo que la empresa debe preparar antes
- Canal visible de reporte.
- Responsable y sustituto.
- Botón de denuncia en el correo cuando sea posible.
- Procedimiento para revocar sesiones.
- MFA y cuentas individuales.
- Ejercicios prácticos sin humillar a participantes.
Un ejercicio de diez minutos
Presenta tres mensajes simulados: una factura, un documento compartido y una petición de dirección. El equipo debe decidir qué comprobar, cómo validar por otro canal y qué información enviar a soporte.
La evaluación no debería limitarse a quién pulsó. También debe medir cuánto tardó la empresa en recibir un aviso útil.
Errores que agravan el incidente
- Borrar el correo antes de reportarlo.
- Sentir vergüenza y esperar.
- Cambiar la contraseña desde el propio enlace.
- Reenviar el adjunto a compañeros.
- Aprobar notificaciones MFA para que desaparezcan.
- Formatear el equipo sin preservar información.
Conclusión
La mejor respuesta comienza con un empleado que sabe detenerse y un equipo que recibe información sin culpabilizar. La rapidez importa, pero también conservar evidencias y seguir un canal conocido.
T3chWare ofrece formación y ejercicios adaptados a autónomos, directivos y equipos.
Solicita una sesión práctica en T3chWare →