Fatiga de MFA: qué hacer ante solicitudes de acceso inesperadas
Enseña al equipo a rechazar avisos MFA inesperados, informar del incidente y proteger la cuenta frente a intentos repetidos.
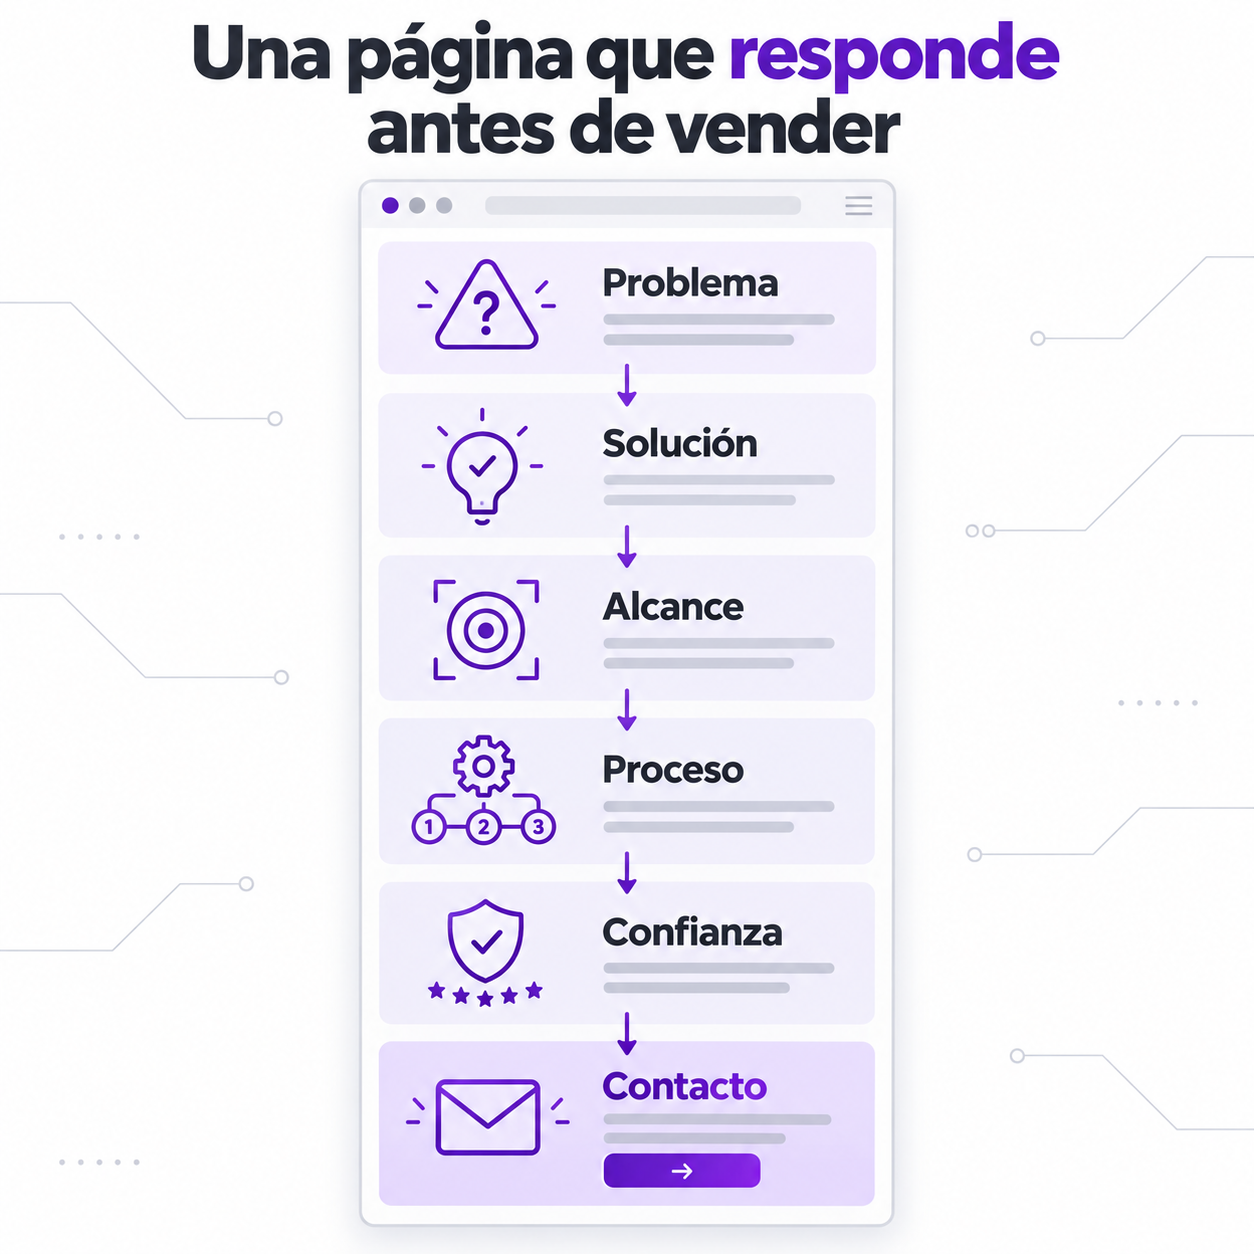
Estructura una página de servicio con propuesta clara, proceso, confianza, preguntas frecuentes y una llamada a la acción útil.
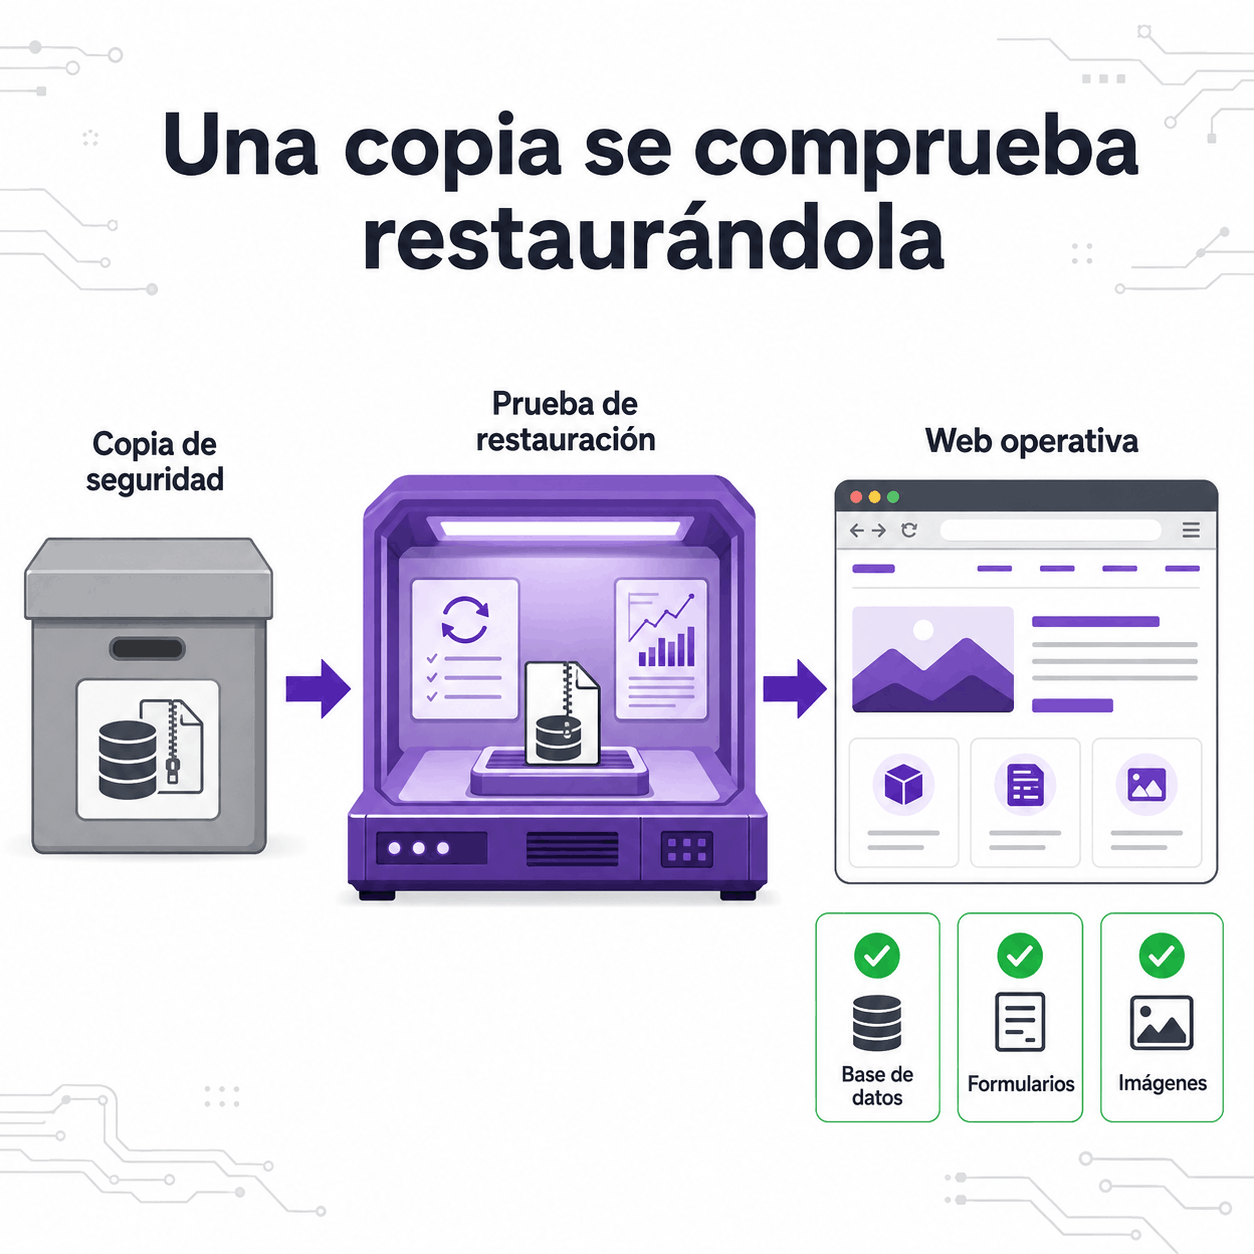
Comprueba copias, tiempos, dependencias y procedimiento de restauración para saber si tu web puede recuperarse de verdad.
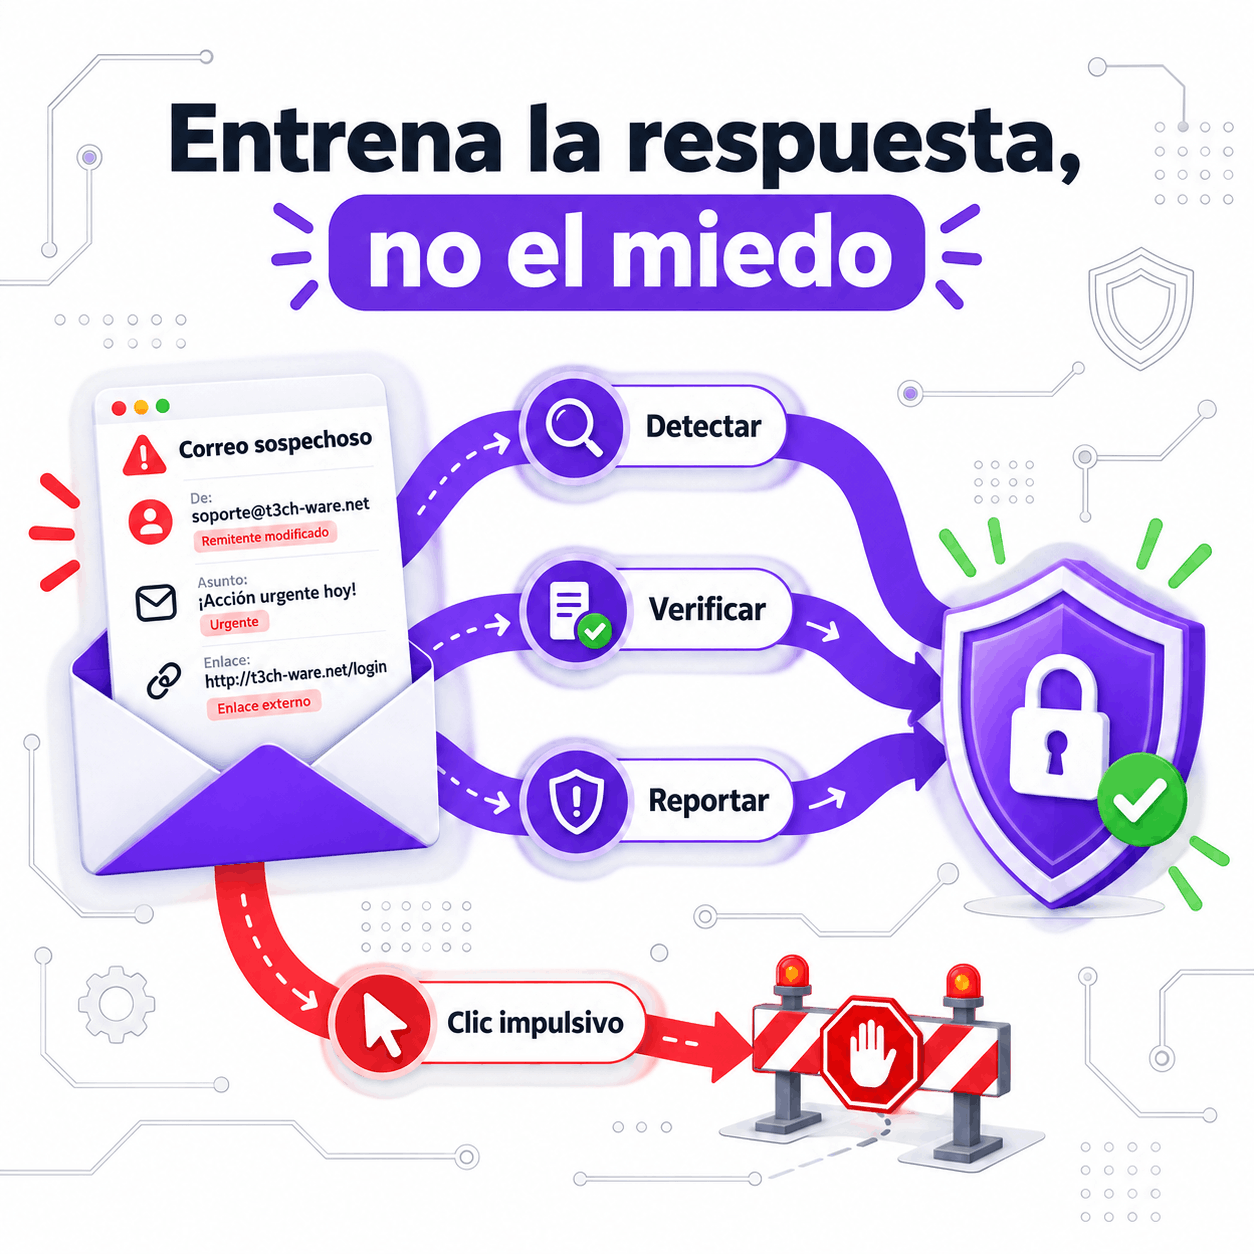
Diseña ejercicios de phishing con objetivos, apoyo, privacidad y aprendizaje para mejorar la respuesta del equipo.
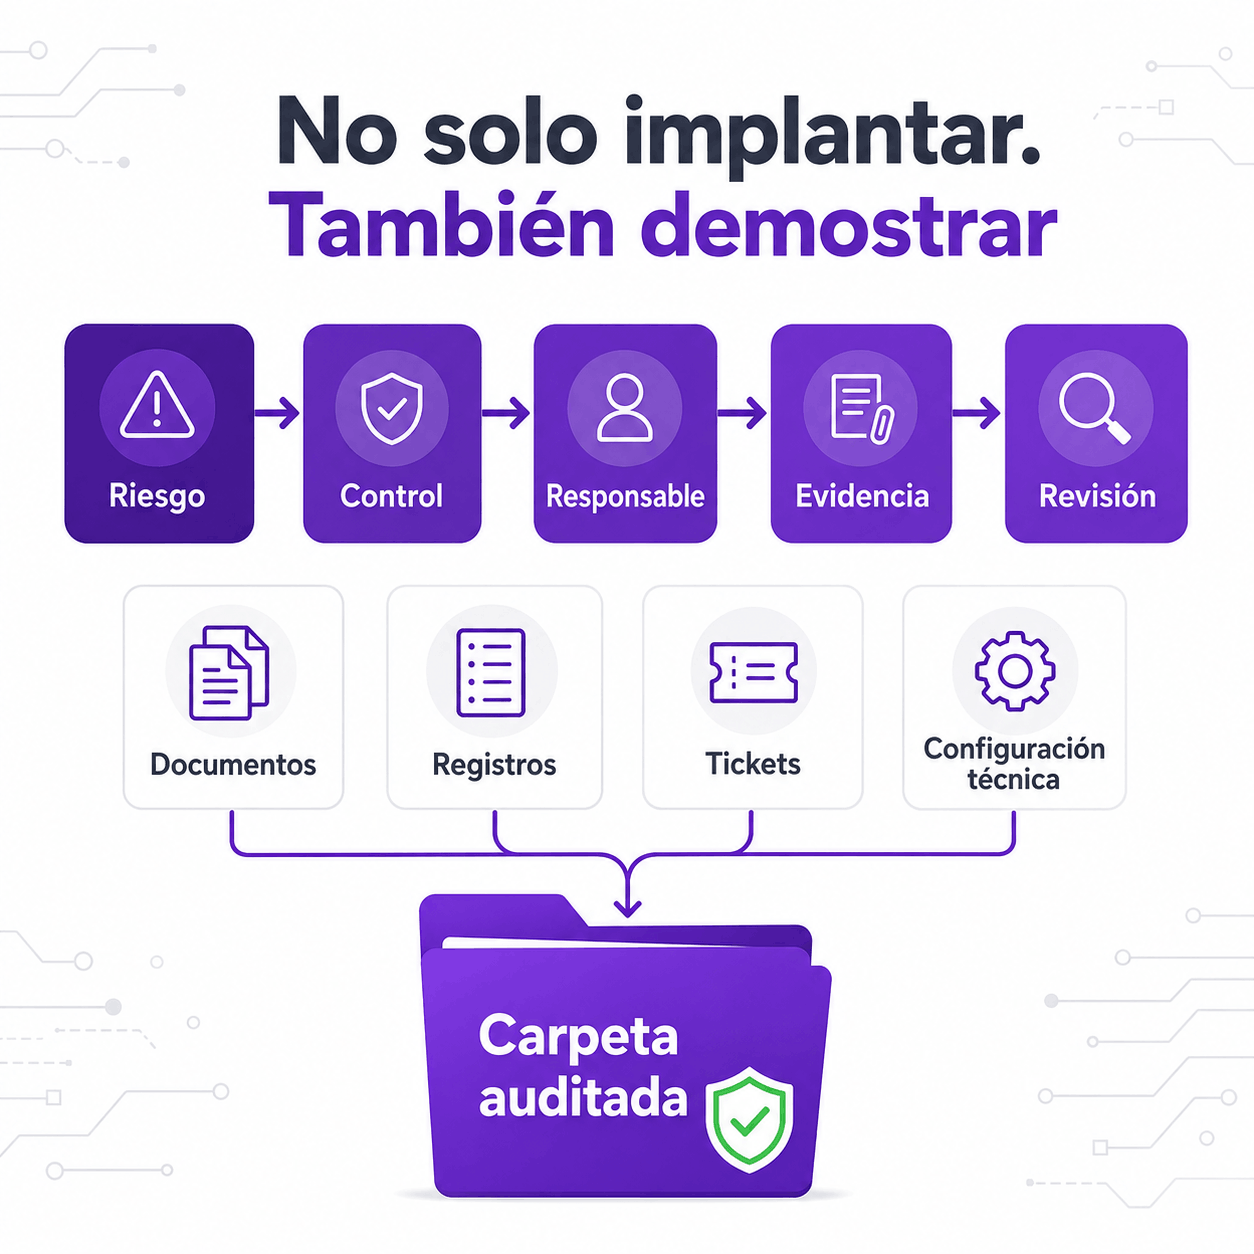
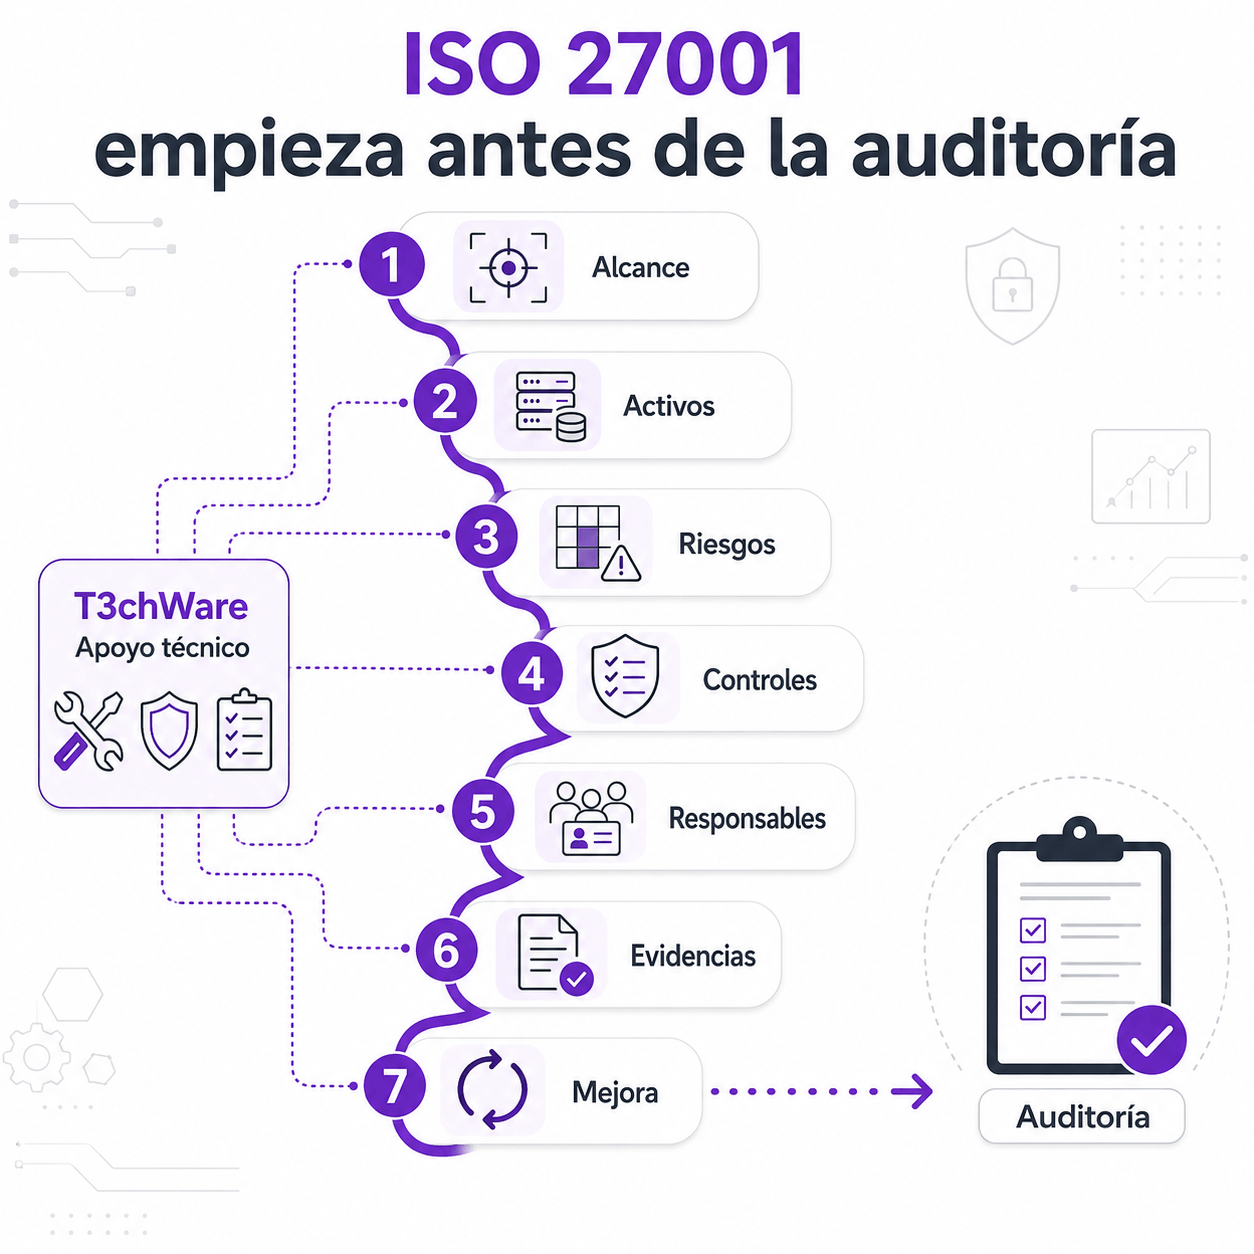
Organiza responsables, registros y evidencias para demostrar que los controles del SGSI funcionan de forma continuada.
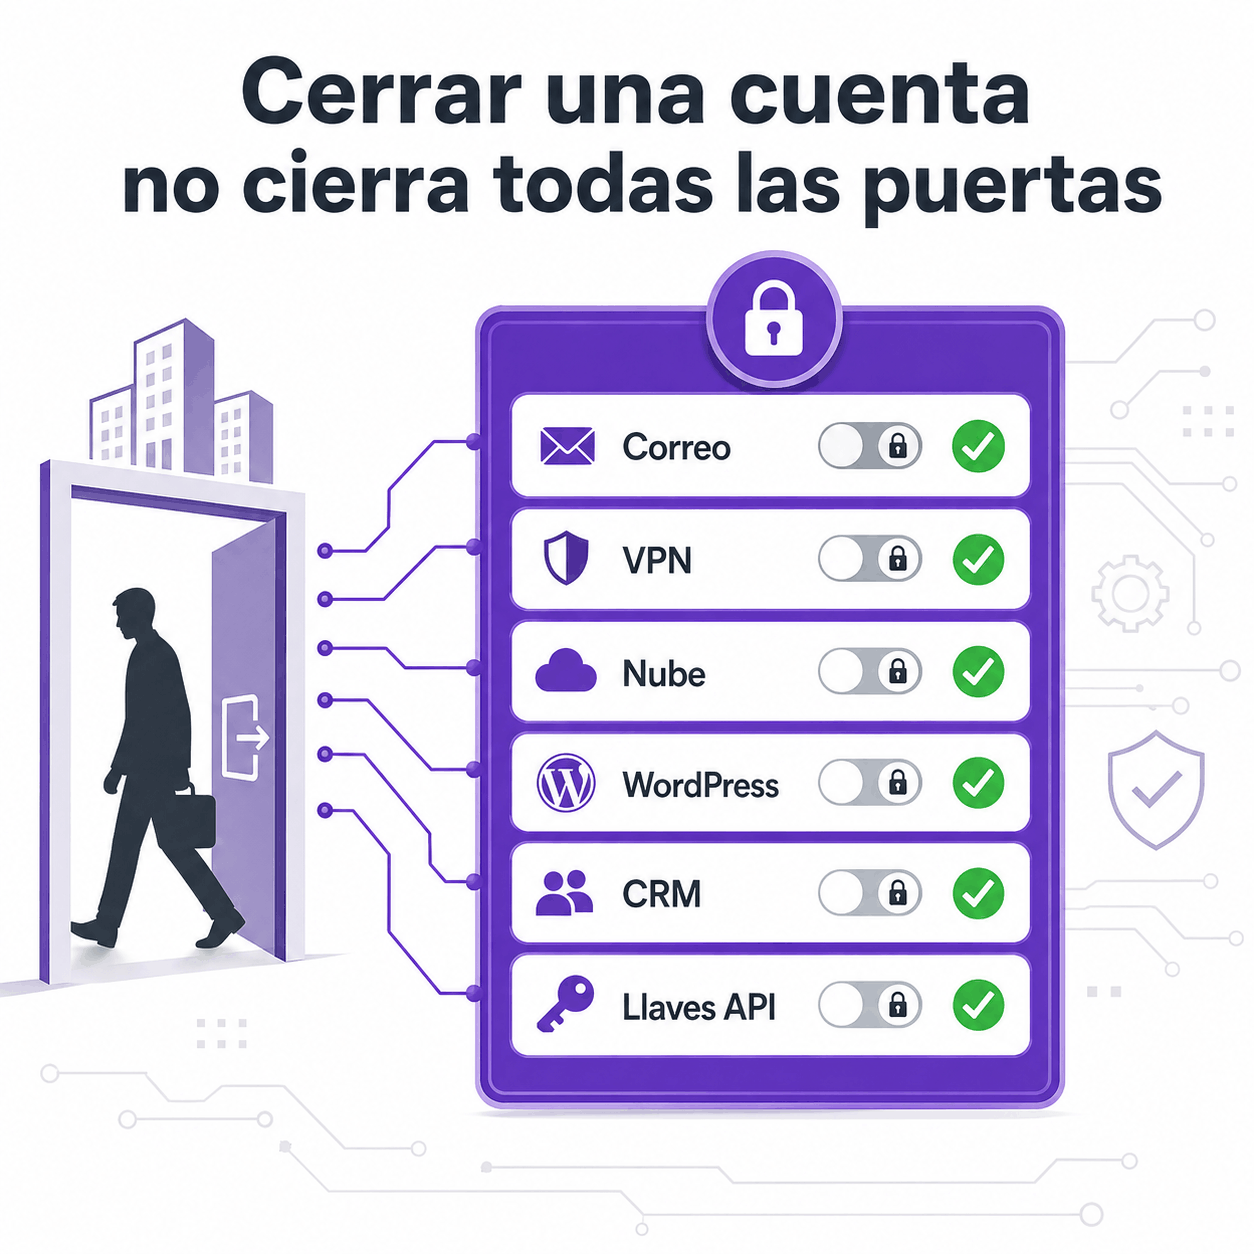
Aplica un proceso de baja para revocar cuentas, sesiones, llaves, permisos y accesos de empleados y proveedores.
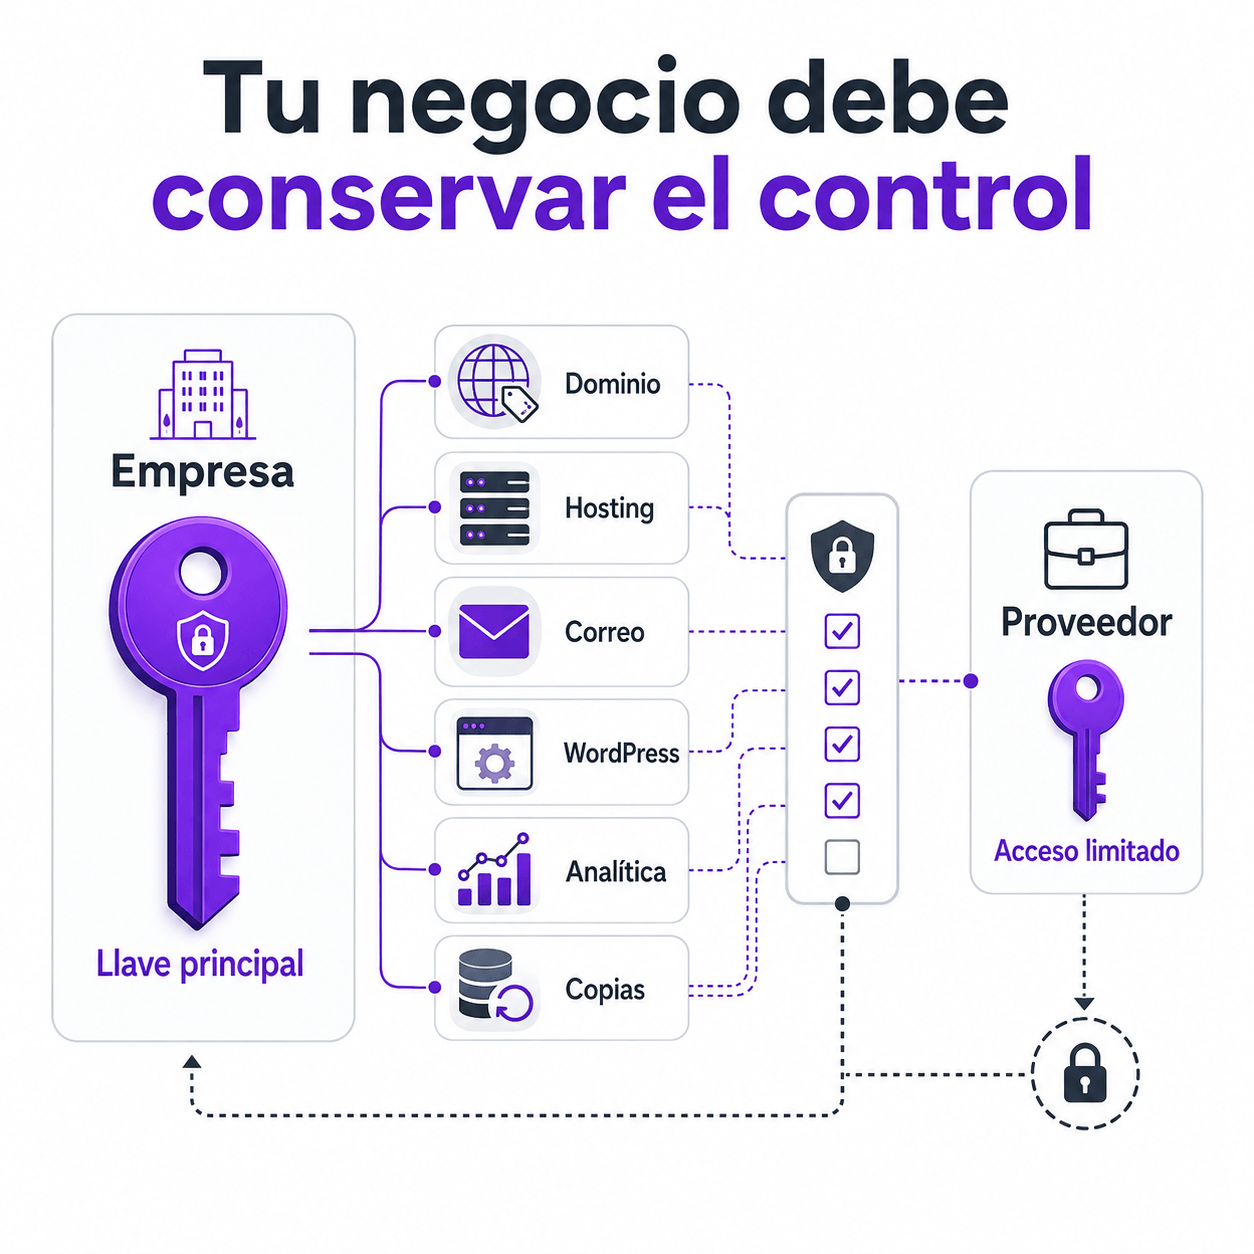
Comprueba la propiedad y los accesos de dominio, alojamiento, correo, WordPress, analítica y copias antes de tener un problema.
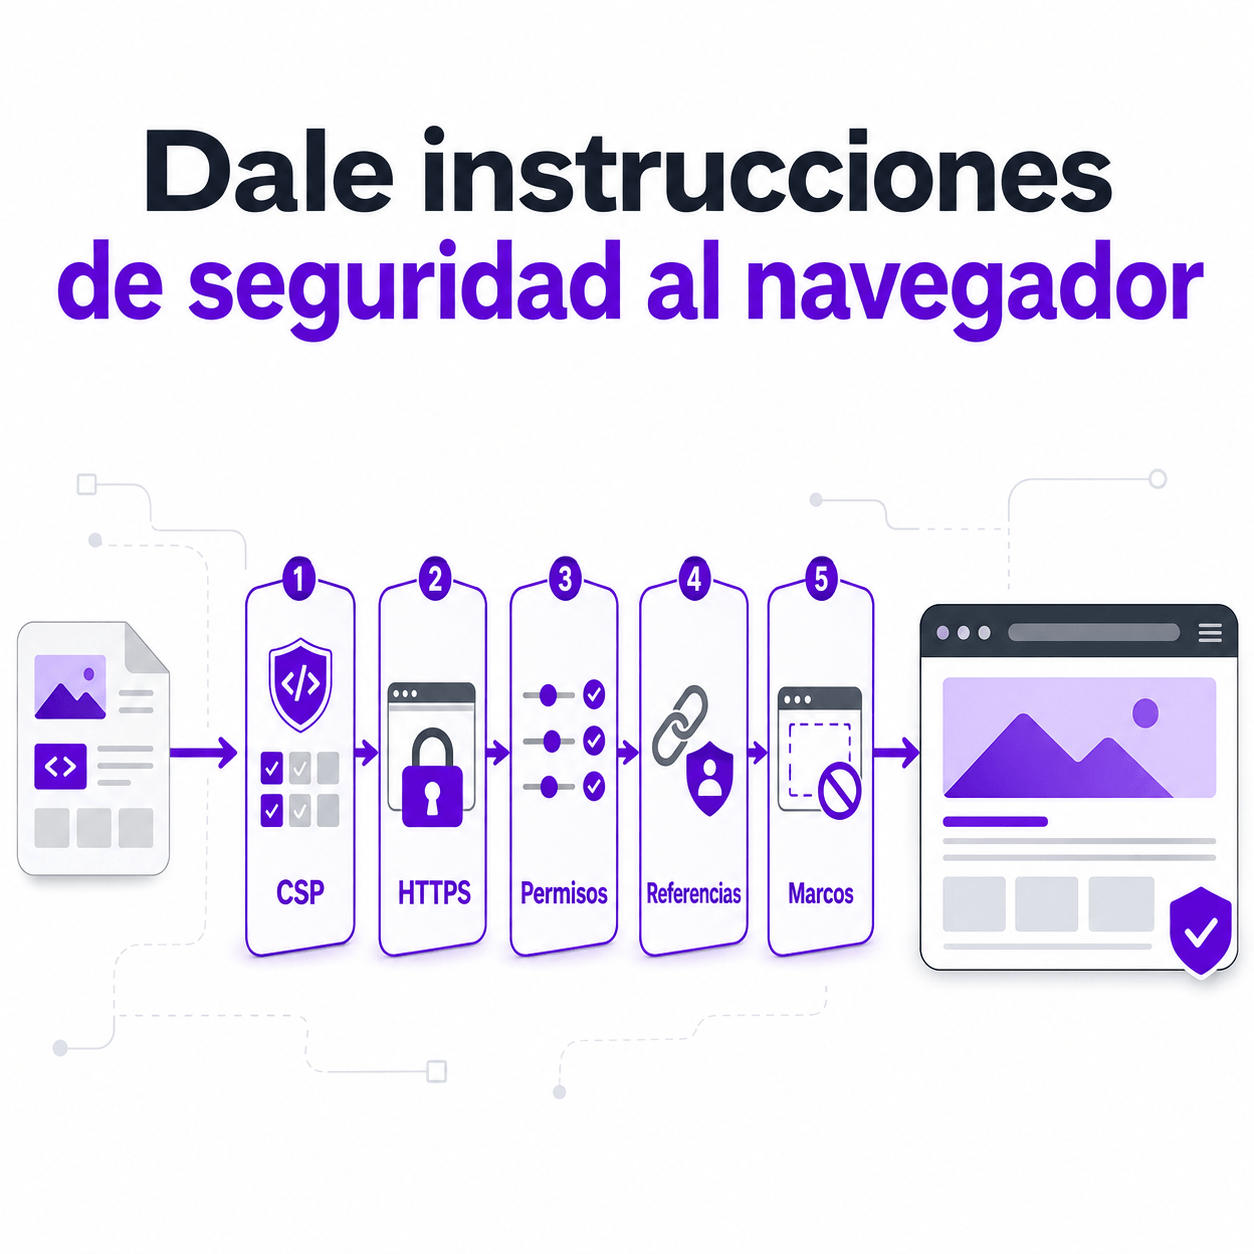
Conoce las principales cabeceras HTTP de seguridad y cómo una configuración adecuada ayuda a reforzar una página web.
Conoce los pasos previos para implantar un sistema de gestión de seguridad y preparar controles y evidencias antes de una certificación ISO 27001.
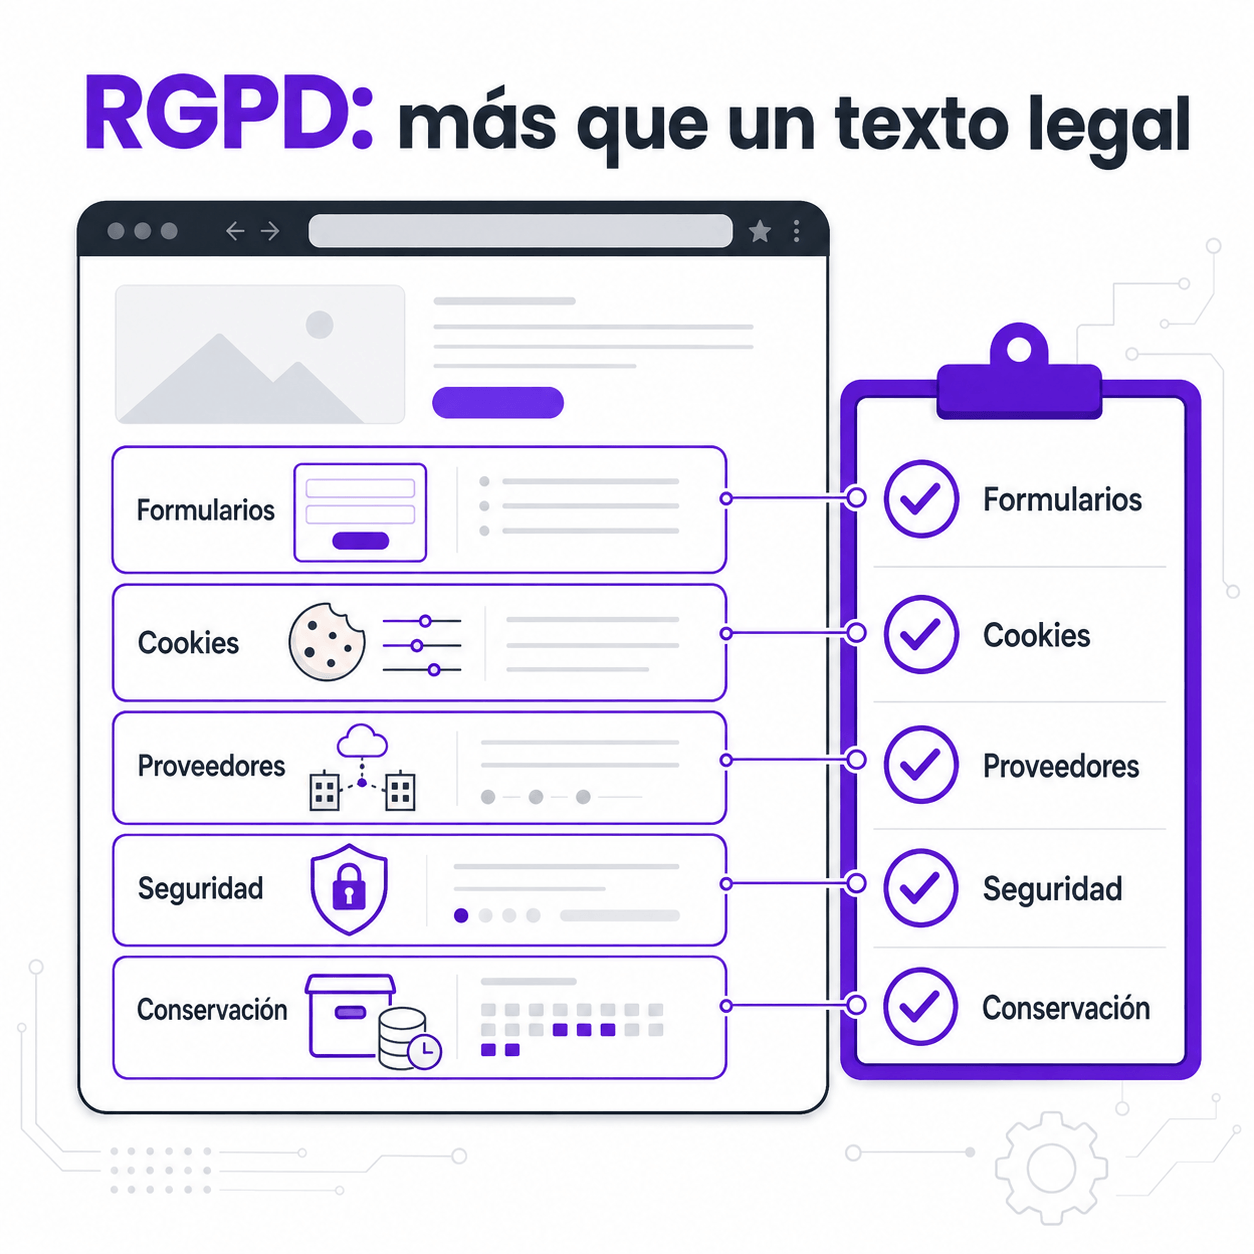
Revisa formularios, privacidad, cookies, proveedores y medidas técnicas para mejorar la adecuación RGPD de tu web.
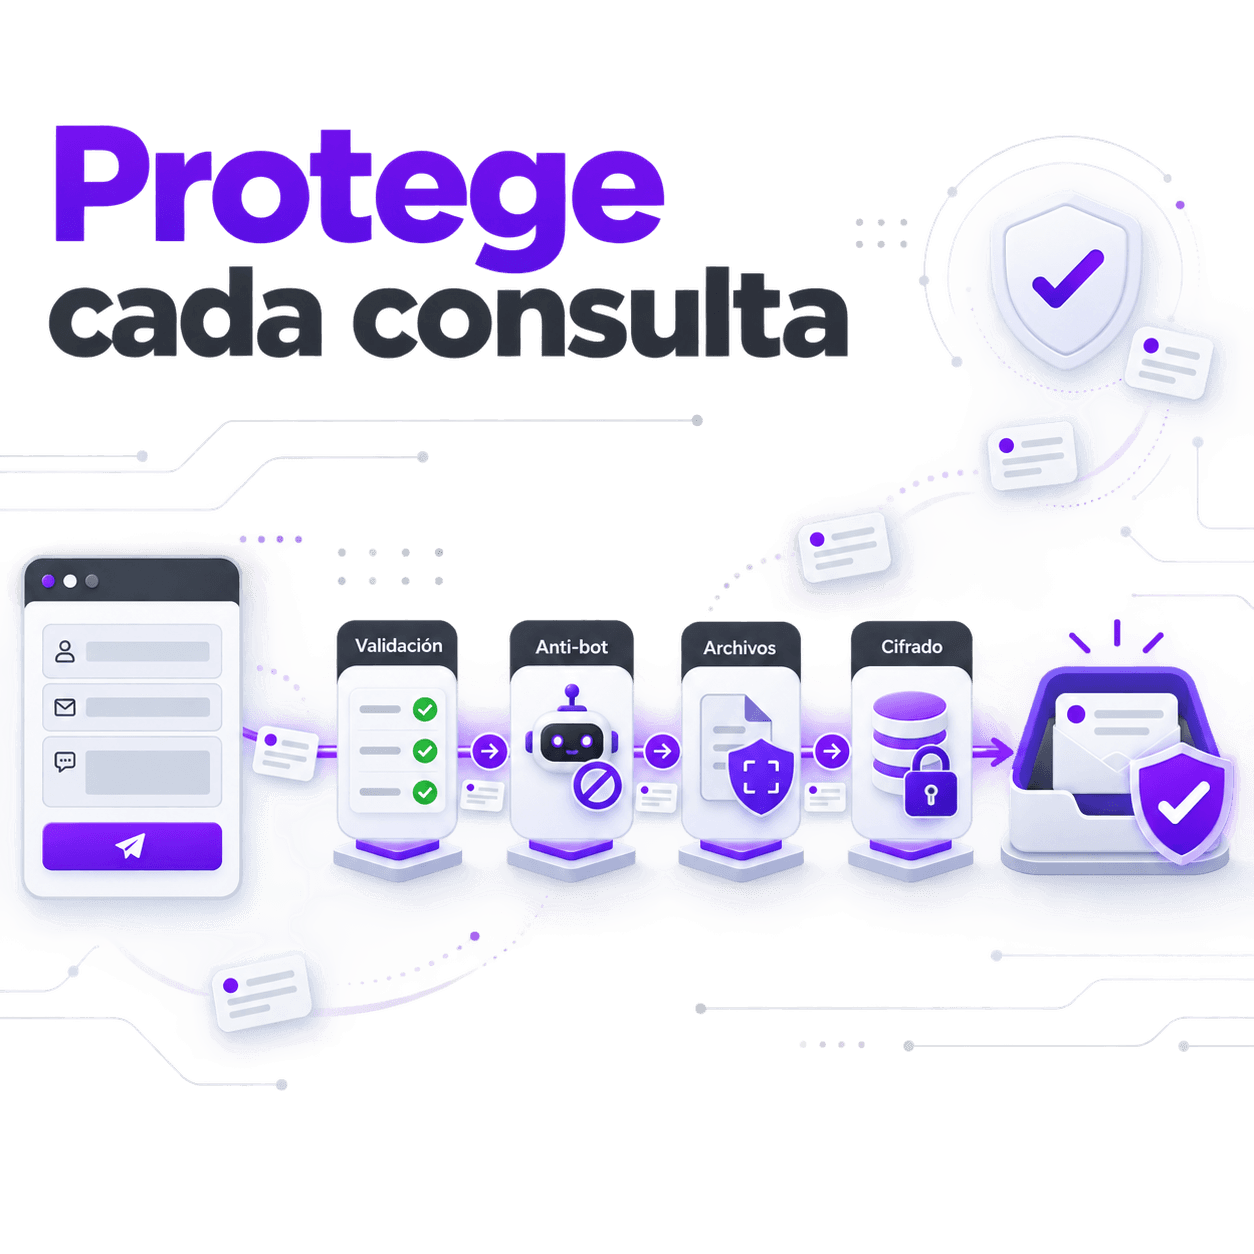
Reduce spam, abuso y exposición de datos mediante formularios seguros, validación, controles anti-bot y almacenamiento limitado.
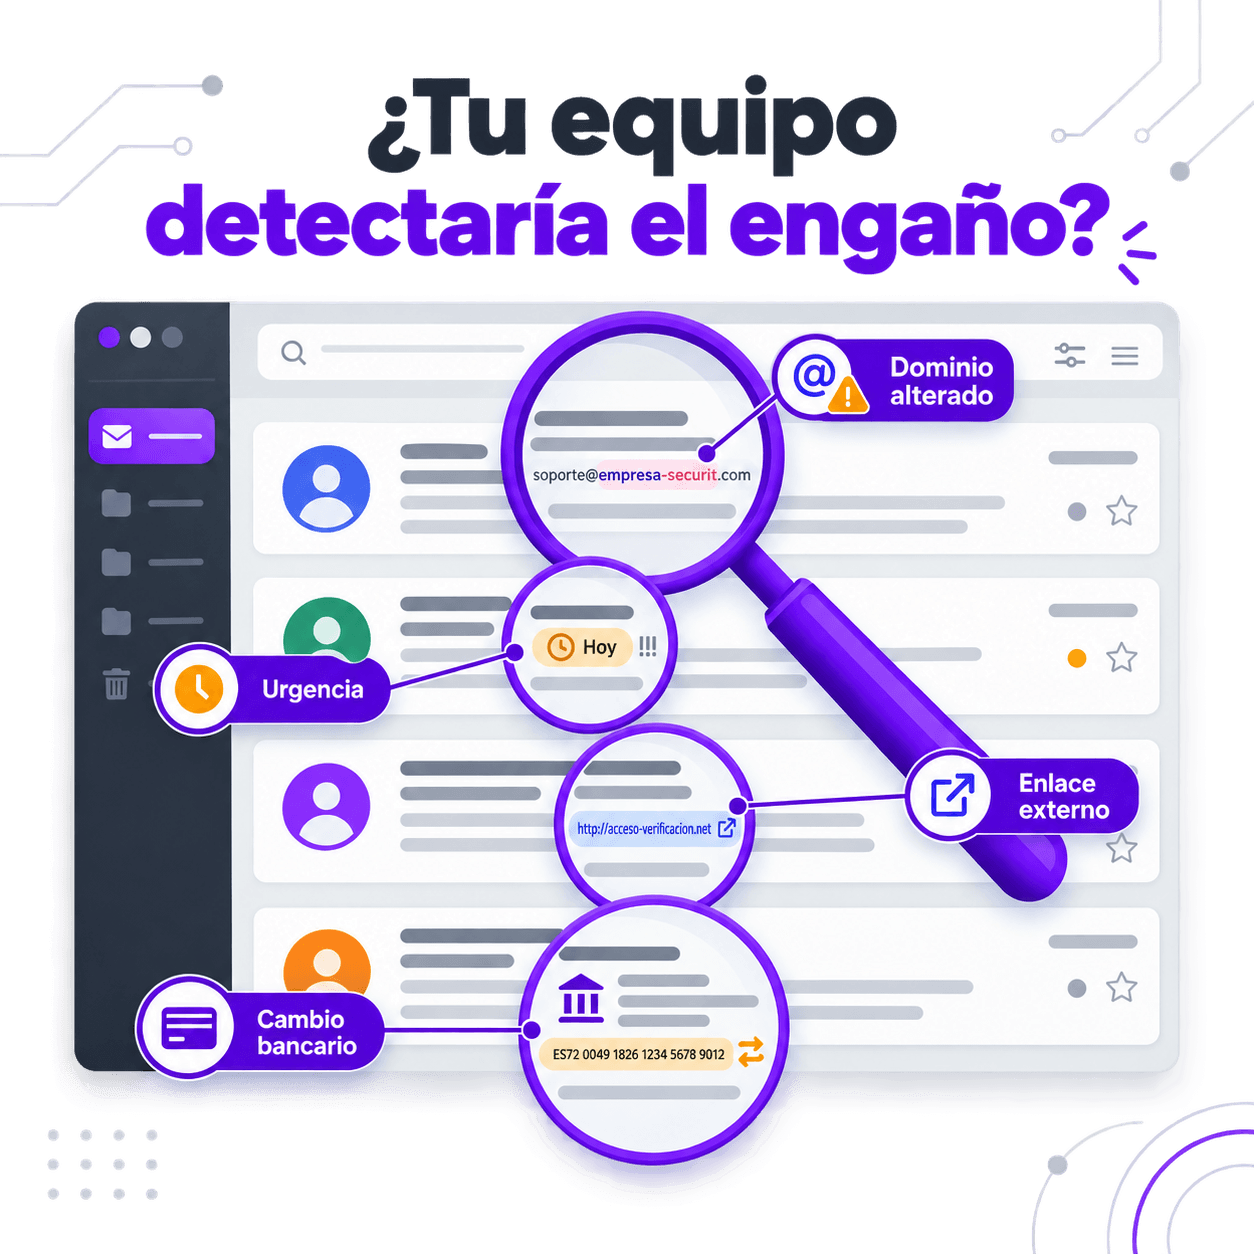
Diseña una formación práctica para que los empleados detecten correos fraudulentos, verifiquen solicitudes y comuniquen incidentes.
Newsletter
Sin spam. Solo cuando haya algo que valga la pena: nuevas herramientas, versiones importantes y ofertas exclusivas para suscriptores.