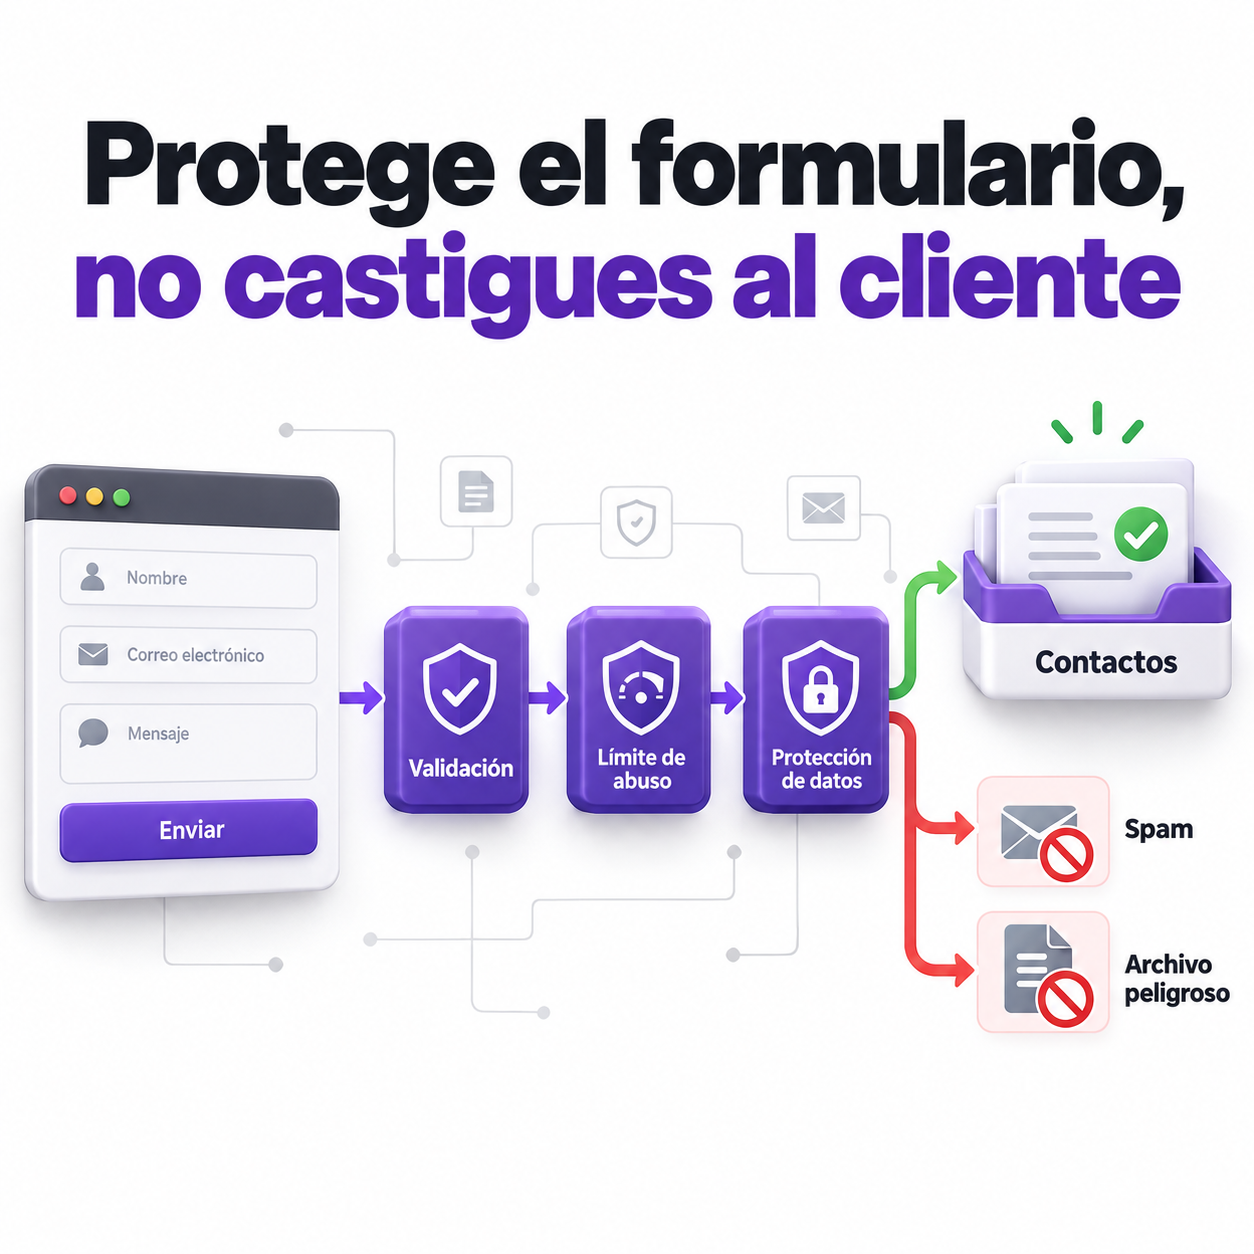
Un formulario conecta la web con el negocio, pero también recibe entradas automatizadas, archivos, enlaces y datos manipulados. Protegerlo no significa colocar el reto más molesto posible: significa combinar controles técnicos, minimización y una experiencia razonable.
Empieza por pedir menos
Cada campo adicional aumenta la fricción y la información que debe protegerse. Si para responder una primera consulta solo hacen falta nombre, contacto y mensaje, pedir documento de identidad, dirección completa o fecha de nacimiento puede ser innecesario.
La minimización reduce impacto ante una exposición y facilita la gestión. Los textos de privacidad deben corresponder al tratamiento real y revisarse con el asesoramiento adecuado.
Valida en el servidor
La validación del navegador ayuda al usuario, pero puede eludirse. El servidor debe comprobar tipo, longitud, formato y valores permitidos. Los datos recibidos no deben incorporarse directamente a consultas, plantillas o comandos.
También conviene normalizar entradas y codificar la salida según el contexto. Un filtro genérico no protege todas las situaciones.
Limita el abuso automatizado
- Límites de frecuencia adaptados al formulario.
- Campos trampa invisibles para automatismos sencillos.
- Tokens para validar el origen de la solicitud.
- Protección adicional cuando aparece comportamiento sospechoso.
- Bloqueo temporal y supervisión de patrones repetidos.
Un CAPTCHA puede ayudar en algunos escenarios, pero no debería ser la única barrera. Debe evaluarse su impacto en accesibilidad, privacidad y conversión.
Protege la entrega por correo
El correo de notificación no debería convertirse en la única copia de la solicitud ni incluir más información de la necesaria. Evita utilizar directamente datos del visitante en cabeceras que puedan manipularse y configura remitentes del propio dominio cuando corresponda.
Comprueba autenticación del correo, recepción, carpeta de spam y respuesta automática. Un formulario técnicamente seguro pero que nunca llega también falla a su objetivo.
Trata con cuidado los archivos adjuntos
Si el negocio no necesita adjuntos, no habilites la función. Cuando sean imprescindibles, limita tamaño y tipos permitidos, renombra los archivos, almacénalos fuera de rutas ejecutables y analiza el contenido según el riesgo.
La extensión visible no demuestra el tipo real. Tampoco debe permitirse que el usuario decida libremente la ruta o nombre final.
No registres secretos por accidente
Los registros ayudan a investigar abuso, pero pueden terminar almacenando mensajes completos, correos, teléfonos o credenciales introducidas por error. Define qué se registra, quién accede y cuánto tiempo se conserva.
Para detectar patrones puede bastar con metadatos limitados. La dirección IP también requiere un tratamiento coherente con la finalidad y la normativa aplicable.
Prueba tanto seguridad como conversión
- Envía datos válidos e inválidos.
- Prueba campos muy largos y caracteres especiales.
- Comprueba límites y mensajes sin revelar detalles internos.
- Valida móvil, teclado y tecnologías de asistencia.
- Confirma recepción y almacenamiento.
- Revisa métricas antes y después de endurecer controles.
Un control que bloquea clientes legítimos necesita ajustarse. Uno que permite miles de envíos por minuto también.
Revisión de seguridad web
T3chWare puede revisar formularios, plugins, validación, carga de archivos, correo, registros y protección frente a abuso. En proyectos Build & Secure, estos aspectos se consideran desde el diseño; en webs existentes pueden mejorarse progresivamente.
Conclusión
Un formulario seguro pide lo necesario, valida en el servidor, limita automatismos y protege la información durante todo su recorrido. La meta no es enfrentar al usuario con obstáculos, sino permitir contactos legítimos y reducir el abuso.
Solicita una auditoría de seguridad web con T3chWare →