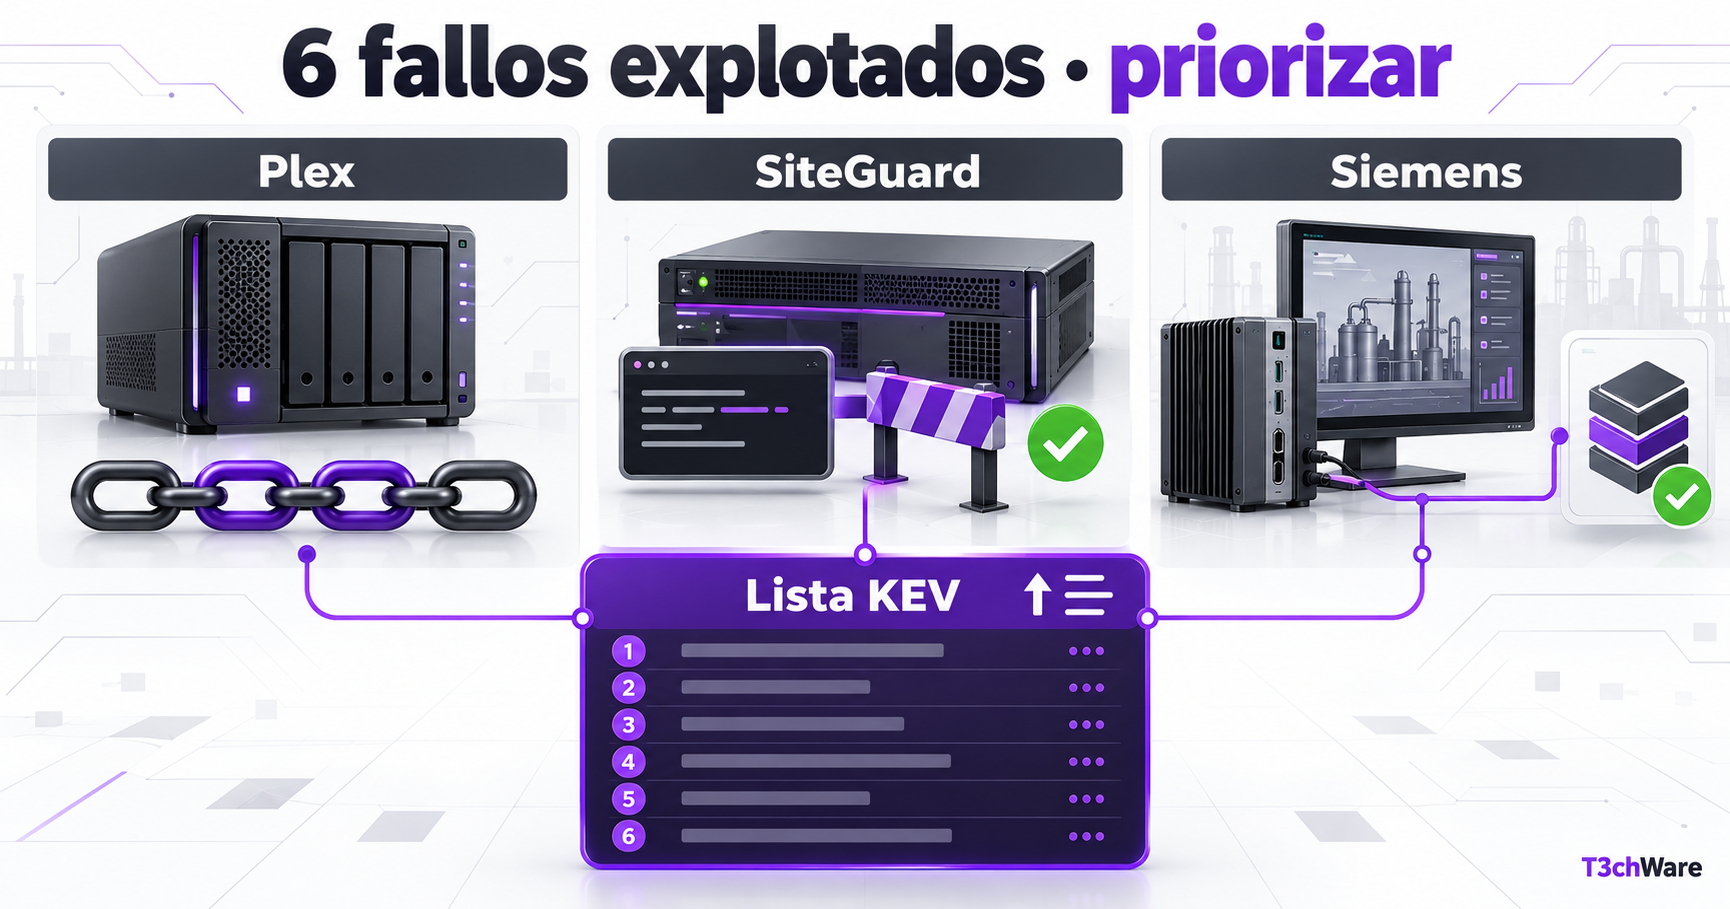
CISA incorporó el 20 de octubre seis vulnerabilidades a su catálogo de vulnerabilidades explotadas conocidas. Cuatro forman una cadena en Plex Media Server; las otras afectan a SiteGuard Server Edition y Siemens Software Center.
La inclusión en KEV confirma evidencia de explotación. No significa que todos los productos sean igual de comunes ni que todas las organizaciones estén afectadas. La prioridad comienza por cruzar el aviso con el inventario propio.
Plex Media Server: cuatro piezas de una cadena
Las CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 y CVE-2026-96656 afectan a Plex Media Server y pueden encadenarse. Plex indicó que deben actualizarse las versiones 1.43.2 y anteriores; la versión 1.43.3.10861 incorpora las correcciones.
La combinación incluye acceso a funciones internas y etapas que permiten avanzar hasta ejecución de código. Aunque Plex se asocie al uso doméstico, puede aparecer en equipos de oficina, servidores personales conectados a redes corporativas o laboratorios sin inventariar.
SiteGuard Server Edition
CVE-2026-106931 es una vulnerabilidad de inyección de comandos del sistema operativo en SiteGuard Server Edition. Las organizaciones que utilicen este producto deben seguir la corrección o mitigación del fabricante y revisar si la interfaz afectada estuvo expuesta.
Siemens Software Center
CVE-2026-110936 afecta a Siemens Software Center mediante una ruta de búsqueda no controlada. Este tipo de fallo puede permitir cargar una biblioteca maliciosa bajo determinadas condiciones. Debe revisarse la versión instalada y aplicar la actualización indicada por Siemens.
Cómo comprobar exposición
- Buscar Plex Media Server en servidores, NAS y equipos de usuario.
- Confirmar la versión desde la interfaz o el gestor de paquetes.
- Identificar instalaciones de SiteGuard Server Edition.
- Consultar el inventario de software para Siemens Software Center.
- Revisar exposición a Internet, accesos remotos y segmentación.
- Conservar registros antes de realizar cambios cuando exista sospecha.
Acciones prioritarias
- Primero: parchear los productos presentes siguiendo al fabricante.
- Segundo: retirar de Internet las interfaces que no necesiten exposición pública.
- Tercero: revisar cuentas, persistencia, cambios de archivos y conexiones anómalas.
- Cuarto: eliminar instalaciones no autorizadas o sin una necesidad de negocio.
- Quinto: documentar versión anterior, versión corregida y validación posterior.
Estado de explotación
Confirmado: CISA añadió las seis CVE a KEV basándose en evidencia de explotación activa. No determinado: CISA no atribuye en estas entradas una campaña concreta ni confirma uso en ransomware. Tampoco puede inferirse que una instalación vulnerable esté comprometida únicamente por su versión.
Conclusión
El catálogo KEV ayuda a ordenar el trabajo: si uno de estos productos está presente, la remediación debe adelantarse frente a vulnerabilidades teóricas de puntuación similar.
T3chWare puede ayudar a cruzar inventarios, exposición y versiones, y a documentar las correcciones.
Una revisión mensual sencilla permite pasar de «creo que gasto más» a preguntas basadas en datos. CapitalTrack reúne registro, categorías, comparación y exportación en una aplicación de escritorio.
Solicita una revisión técnica en T3chWare →
Fuentes oficiales: CISA, 20/10/2026; aviso de Plex; avisos de EG Secure Solutions y Siemens ProductCERT enlazados desde las entradas KEV.