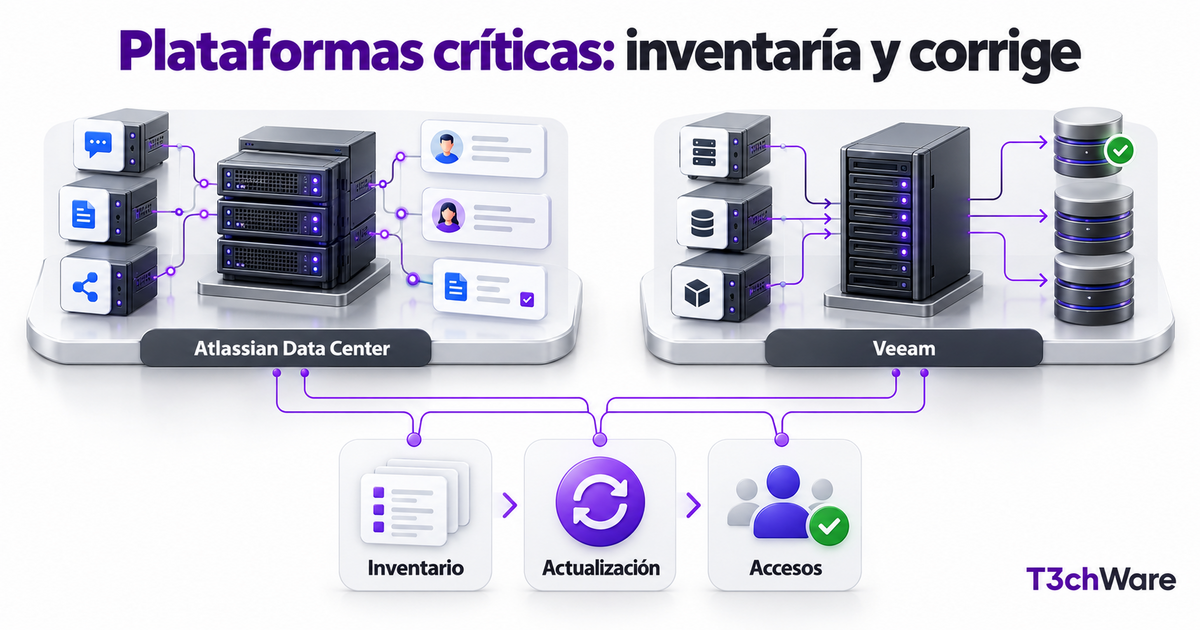
El tercer boletín cubre dos componentes que suelen concentrar información sensible: las plataformas colaborativas Atlassian Data Center y la infraestructura de copias Veeam.
Este boletín agrupa avisos publicados o actualizados durante la misma ventana semanal. Cada producto debe comprobarse por separado: que una vulnerabilidad sea relevante no implica que una instalación concreta esté expuesta o comprometida.
Atlassian Data Center — CVE-2026-21589
Fecha y estado: Boletín publicado el 5 de octubre de 2026.
Afectados y corrección: Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo, Crowd, Crucible y Fisheye Data Center. Atlassian publicó correcciones específicas por rama; Cloud ya estaba corregido.
Un atacante no autenticado que conozca una ruta exacta podría acceder a archivos bajo la raíz de la aplicación. No permite enumerar directorios, pero las rutas previsibles siguen siendo relevantes.
Comprobación y acciones
- Distingue Cloud de Data Center.
- Obtén versión y todos los nodos del clúster.
- Aplica las versiones corregidas del boletín oficial.
- Revisa proxy, WAF y accesos inusuales a rutas de archivos.
- Documenta todos los nodos actualizados.
Explotación conocida: Atlassian no informó de explotación en Cloud en el aviso inicial; la exposición de instalaciones Data Center debe evaluarse individualmente.
Fuente oficial: Atlassian Security Bulletin y CERT-EU.
Veeam Backup & Replication — CVE-2025-64393 y CVE-2026-93026
Fecha y estado: Veeam publicó KB4934 el 6 de octubre; los registros CVE y avisos CERT se actualizaron durante la ventana.
Afectados y corrección: Veeam Backup & Replication 12.3.2 y ramas 12 anteriores indicadas por el fabricante. Las versiones 13 no están afectadas por estas dos CVE. Corrección: 12.3.2 P4 o migración a una versión 13 soportada, siguiendo KB4934.
CVE-2025-64393 trata deserialización de datos no confiables con posible ejecución remota. CVE-2026-93026 permite a un usuario con rol Backup Viewer modificar material relacionado con la clave maestra de Enterprise Manager. Una plataforma de backup debe tratarse como activo crítico por su acceso a datos y credenciales.
Comprobación y acciones
- Comprueba versión de Veeam Backup & Replication y Enterprise Manager.
- Aplica 12.3.2 P4 o planifica la actualización a una rama 13 compatible.
- Revisa roles y elimina permisos innecesarios, especialmente Backup Viewer.
- Comprueba actividad administrativa, cambios de claves y accesos anómalos.
- Prueba trabajos, restauración y consolas después de actualizar.
Explotación conocida: No se confirmó explotación activa en los avisos oficiales consultados. La ausencia de explotación conocida no reduce la necesidad de corregir un servidor de copias expuesto o privilegiado.
Fuente oficial: Veeam KB4934, CERT-FR y NVD.
Prioridad práctica para una pyme
- Localiza primero los productos realmente instalados y su versión exacta.
- Corrige antes los sistemas expuestos a Internet y los que protegen accesos, copias o datos sensibles.
- Conserva registros antes de rotarlos y revisa cuentas, cambios y actividad anómala cuando exista explotación conocida.
- Prueba el servicio después de actualizar y documenta versión final, fecha y responsable.
Conclusión
Un boletín semanal sirve para convertir novedades dispersas en decisiones. La prioridad no la marca únicamente una puntuación: importan la exposición, la explotación, la función del activo y la disponibilidad de una corrección.