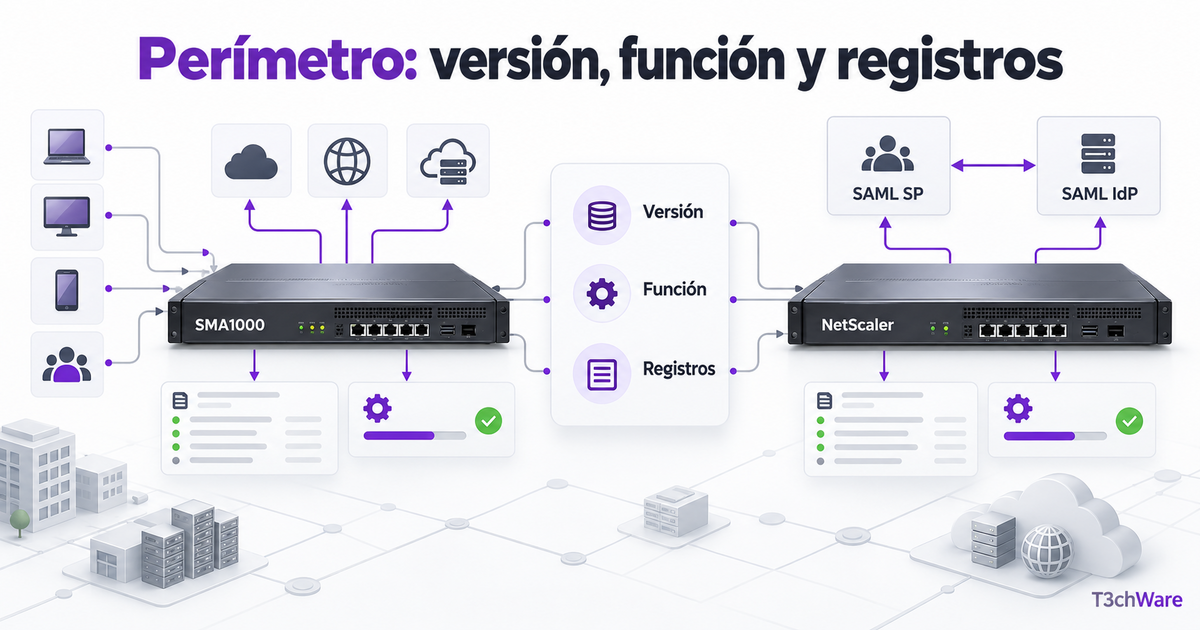
El segundo boletín se centra en dispositivos situados en el perímetro: SonicWall SMA1000 y Citrix NetScaler ADC/Gateway.
Este boletín agrupa avisos publicados o actualizados durante la misma ventana semanal. Cada producto debe comprobarse por separado: que una vulnerabilidad sea relevante no implica que una instalación concreta esté expuesta o comprometida.
SonicWall SMA1000 — CVE-2026-102255
Fecha y estado: Aviso SNWLID-2026-0017 publicado el 6 de octubre de 2026.
Afectados y corrección: SMA1000 6210, 7210 y 8200v con 12.4.3-03526 o anterior y 12.5.0-02952 o anterior. Hotfixes: 12.4.3-03670 y 12.5.0-03082, o posteriores.
Una ruta alternativa en Workplace permite una SSRF previa a autenticación. El dispositivo podría realizar peticiones hacia destinos alcanzables desde su posición de red.
Comprobación y acciones
- Confirma modelo, función Workplace y build completo.
- Aplica el hotfix correspondiente.
- Limita exposición y destinos salientes del appliance.
- Revisa peticiones URL y conexiones salientes anómalas.
- Prueba portales, autenticación y alta disponibilidad.
Explotación conocida: SonicWall no confirmó explotación activa en el aviso inicial; la situación de cada dispositivo debe comprobarse localmente.
Fuente oficial: SonicWall PSIRT.
Citrix NetScaler — CVE-2026-107406
Fecha y estado: Boletín CTX710903 publicado el 8 de octubre de 2026.
Afectados y corrección: NetScaler ADC y Gateway administrados por el cliente. Corregida en 14.1-73.46, 13.1-64.29, 14.1-FIPS 73.46 y 13.1-FIPS/NDcPP 37.283, o posteriores. El alcance depende del build y del rol SAML SP/IdP.
Un desbordamiento de memoria puede causar ejecución remota de código o denegación de servicio bajo determinadas configuraciones SAML. Citrix ya corrigió los servicios que administra directamente.
Comprobación y acciones
- Inventaría todos los nodos y pares de alta disponibilidad.
- Registra build y rol SAML: SP, IdP o ambos.
- Actualiza todos los nodos a una build corregida.
- Prueba federación, MFA, cierre de sesión y aplicaciones publicadas.
- Revisa reinicios, errores y actividad inusual.
Explotación conocida: Citrix no confirmó explotación activa en el boletín inicial consultado.
Fuente oficial: Citrix CTX710903.
Prioridad práctica para una pyme
- Localiza primero los productos realmente instalados y su versión exacta.
- Corrige antes los sistemas expuestos a Internet y los que protegen accesos, copias o datos sensibles.
- Conserva registros antes de rotarlos y revisa cuentas, cambios y actividad anómala cuando exista explotación conocida.
- Prueba el servicio después de actualizar y documenta versión final, fecha y responsable.
Conclusión
Un boletín semanal sirve para convertir novedades dispersas en decisiones. La prioridad no la marca únicamente una puntuación: importan la exposición, la explotación, la función del activo y la disponibilidad de una corrección.