El 21 de octubre se publicaron actualizaciones de seguridad urgentes para PHP. Dos vulnerabilidades, CVE-2026-109618 y CVE-2026-109619, pueden permitir ejecución remota de código sin autenticación en servidores que procesan peticiones web. CISA recomendó actualizar inmediatamente.
El 23 de octubre también se documentó CVE-2026-115560, relacionada con una configuración menos común. Debe tratarse por separado: no tiene el mismo alcance general que las dos vulnerabilidades bautizadas como PHP2Shell.
Qué está confirmado
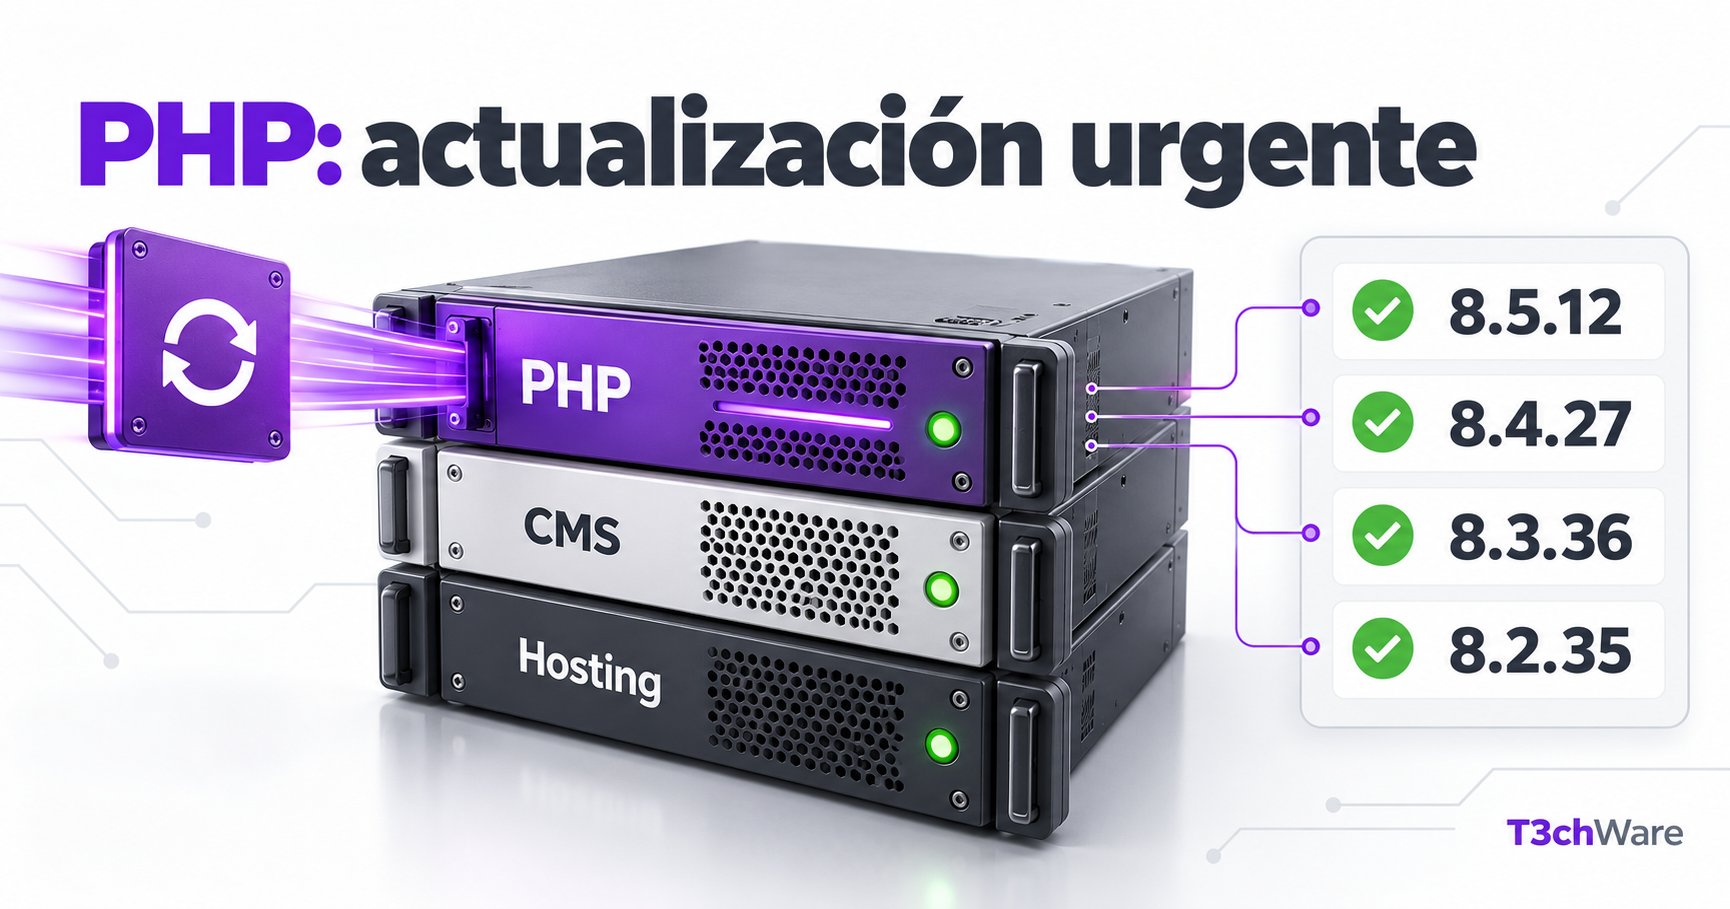
PHP publicó versiones corregidas para las ramas soportadas: 8.5.12, 8.4.27, 8.3.36 y 8.2.35. CISA y CERT-EU señalaron la urgencia de aplicar los parches. Investigadores de watchTowr informaron de intentos de explotación observados en su red de honeypots el 21 de octubre.
Ese último dato describe actividad observada por el investigador. No determina por sí solo qué organizaciones han sido comprometidas ni permite atribuir campañas concretas.
Por qué actualizar WordPress no basta
PHP es el runtime sobre el que se ejecutan WordPress y muchas otras aplicaciones. Actualizar el CMS, el tema y los plugins es necesario, pero no sustituye la actualización de PHP instalada en el servidor.
En hosting gestionado, la versión puede controlarse desde el panel o depender del proveedor. En servidores propios, contenedores e imágenes personalizadas, la organización debe revisar paquetes, imágenes base y procesos en ejecución.
Cómo comprobar la exposición
- Inventariar webs, APIs, paneles y tareas que ejecuten PHP.
- Comprobar la versión real del runtime, no solo la declarada en documentación.
- Identificar contenedores e imágenes antiguas que puedan seguir desplegadas.
- Confirmar con el proveedor de hosting si el parche está aplicado.
- Reiniciar los procesos necesarios después de actualizar.
- Revisar registros, procesos hijos inesperados y cambios de archivos.
No conviene exponer públicamente páginas de diagnóstico con detalles de versión. La comprobación debe realizarse desde el panel, la consola autorizada o la información del proveedor.
Acciones recomendadas por prioridad
1. Actualizar PHP
Instala una de las versiones corregidas apropiadas para tu rama. Si utilizas PHP 8.1 o anterior, la rama ya no recibe estas versiones oficiales; planifica la migración y consulta el soporte de la distribución o proveedor.
2. Validar la aplicación
Prueba formularios, pagos, tareas programadas, integraciones y paneles. La urgencia del parche no elimina la necesidad de comprobar compatibilidad y disponer de reversión controlada.
3. Buscar indicios de compromiso
La actualización cierra la vulnerabilidad, pero no demuestra que el servidor estuviera limpio antes. Revisa cambios recientes, cuentas, tareas programadas, procesos anómalos y conexiones salientes con criterios adaptados al entorno.
4. Separar CVE-2026-115560
Comprueba si la configuración descrita por el aviso existe realmente. Si no puede aplicarse una corrección, utiliza la mitigación oficial o retira la exposición. No debe presentarse como una vulnerabilidad universal de toda instalación PHP.
Estado de explotación
Confirmado: CISA publicó una alerta urgente y watchTowr comunicó actividad de explotación contra honeypots para CVE-2026-109618/109619. No determinado: alcance global, víctimas concretas y atribución. CVE-2026-115560 requiere una configuración particular y no debe confundirse con la exposición general de PHP2Shell.
Conclusión
La prioridad es identificar todos los runtimes PHP, actualizarlos y verificar que la nueva versión está realmente en ejecución. Después debe revisarse la posible exposición previa y documentarse la actuación.
Comprueba gratis la exposición básica de tu web
¿No sabes por dónde empezar? Utiliza la herramienta gratuita de auditoría de T3chWare, disponible en la página principal: introduce el dominio y obtendrás en segundos una primera revisión de 13 puntos relacionados con seguridad, SEO y rendimiento. No requiere registro y T3chWare indica que no almacena los datos analizados.
Esta comprobación automática no confirma si PHP2Shell es explotable ni sustituye una auditoría técnica del servidor. Sí puede servir como primer paso para detectar señales visibles y decidir qué revisar después.
Una revisión mensual sencilla permite pasar de «creo que gasto más» a preguntas basadas en datos. CapitalTrack reúne registro, categorías, comparación y exportación en una aplicación de escritorio.
Fuentes oficiales y primarias: CISA, 21/10/2026; CERT-EU, 23/10/2026; PHP Security Team.