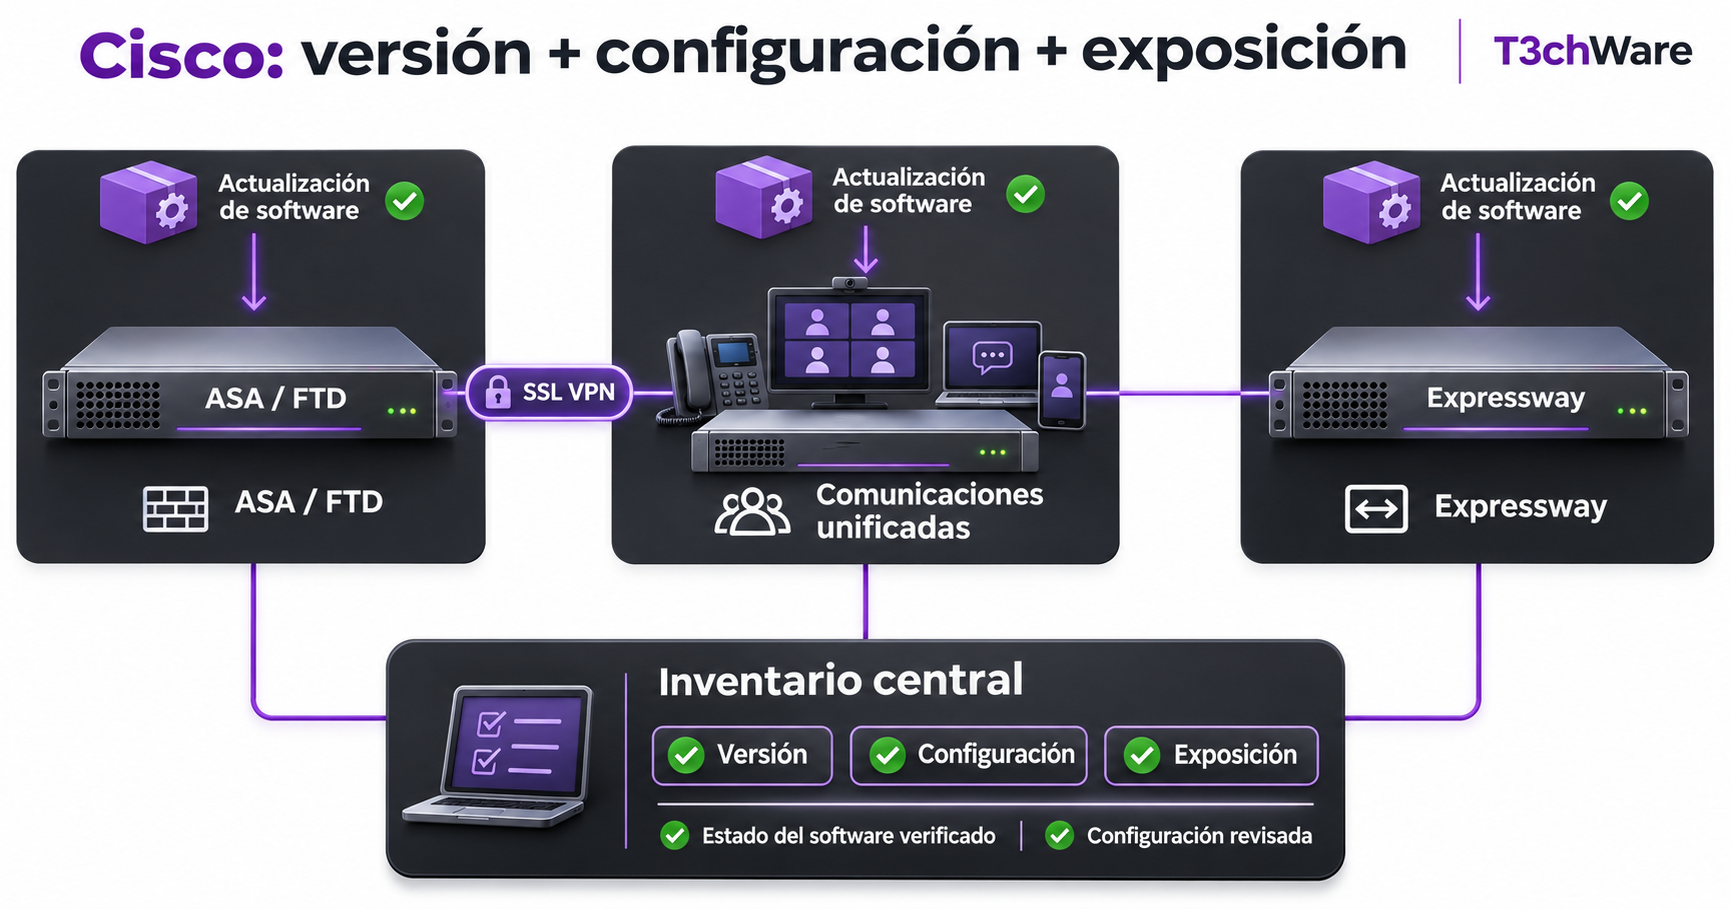
Cisco publicó el 28 de octubre CVE-2026-76418 para ASA y Secure Firewall Threat Defense. Además, actualizó el 27 de octubre dos avisos de endurecimiento que agrupan ocho vulnerabilidades en Unified Communications y otras ocho en Expressway.
Los tres bloques tienen alcances distintos. La presencia del fabricante en la red no significa automáticamente que todos los equipos estén afectados.
ASA y FTD: denegación de servicio en SSL VPN
CVE-2026-76418 afecta al servicio Remote Access SSL VPN bajo condiciones concretas: la VPN debe ser accesible y existir autenticación secundaria configurada en el ámbito del grupo de túnel descrito por Cisco.
Un atacante remoto sin autenticar puede enviar una petición manipulada y provocar que el dispositivo se reinicie, causando una denegación de servicio. Cisco indica que no es necesario completar correctamente un inicio de sesión VPN para alcanzar la ruta afectada.
No existe una solución alternativa que corrija el fallo. Deben instalarse las versiones indicadas por el comprobador oficial de software de Cisco.
Unified Communications: ocho CVE
El paquete de seguridad incluye CVE-2026-76473, 76474, 76475, 76476, 76477, 76478, 76479 y 76481. El alcance abarca productos de comunicaciones unificadas especificados en el aviso, con clases de problemas que incluyen validación de entradas, rutas, autorización, autenticación, manejo de errores, inyecciones y XSS.
Las organizaciones deben utilizar la tabla de productos y versiones del fabricante. No es correcto asumir una versión fija común para todas las plataformas del paquete.
Expressway: ocho CVE adicionales
Cisco también actualizó el aviso de Expressway Series para CVE-2026-76490 a CVE-2026-76497. El conjunto incluye fallos de memoria, manejo de archivos temporales, enlaces, permisos y ejecución de código bajo condiciones descritas por el fabricante.
No hay una mitigación única que sustituya las actualizaciones. Debe comprobarse cada appliance, su función y la versión recomendada.
Cómo comprobar exposición
- Inventariar ASA, FTD, Unified Communications y Expressway.
- Comprobar la versión instalada y el último paquete aplicado.
- En ASA/FTD, revisar si SSL VPN está habilitada y si se utiliza autenticación secundaria en grupos de túnel.
- Consultar el Cisco Software Checker para la versión exacta.
- Identificar equipos accesibles desde Internet.
- Programar actualización y validar VPN, llamadas e integraciones.
Acciones prioritarias
- Actualizar primero dispositivos expuestos.
- Aplicar las versiones fijas del fabricante; CVE-2026-76418 no tiene workaround.
- Revisar registros de reinicios y disponibilidad de la VPN.
- Probar autenticación primaria y secundaria.
- Comprobar copias de configuración y procedimiento de reversión.
- Documentar modelos, versiones y resultado.
Estado de explotación
Confirmado: Cisco ha publicado correcciones y detalles de las condiciones afectadas. No confirmado: en el momento de la verificación, los avisos consultados no indicaban explotación maliciosa conocida de CVE-2026-76418 ni de los dos paquetes de endurecimiento. La existencia de una CVE no debe presentarse como un incidente activo.
Conclusión
Este conjunto exige trabajar desde el inventario. Una VPN perimetral, una plataforma de comunicaciones y un Expressway tienen riesgos y ventanas de cambio diferentes.
T3chWare puede ayudar a revisar exposición, versiones y evidencias de actualización.
Solicita una auditoría técnica en T3chWare →
Fuentes oficiales: Cisco ASA/FTD, 28/10/2026; Cisco Unified Communications Security Hardening Release y Cisco Expressway Series Security Hardening Release, actualizados el 27/10/2026.