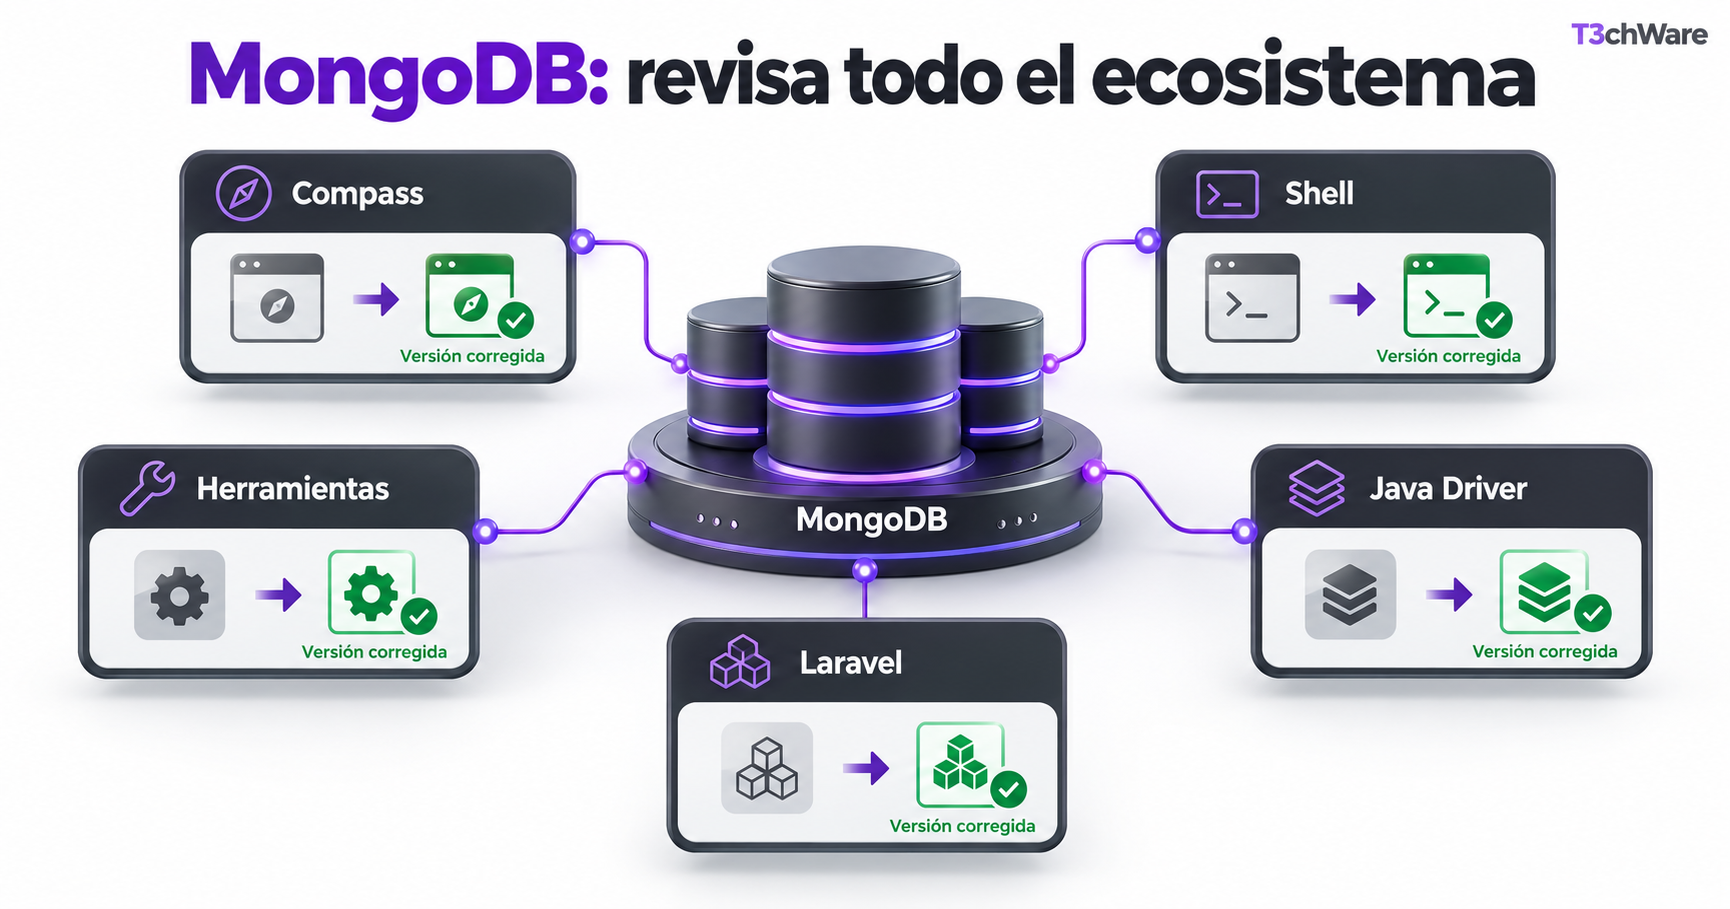
MongoDB publicó entre el 24 y el 28 de octubre cinco avisos que afectan a herramientas y librerías distintas. No se trata de una única vulnerabilidad del servidor MongoDB: el alcance incluye Compass, mongosh, Database Tools, el Java Driver y la integración Laravel MongoDB.
La prioridad depende de qué componentes utilice cada organización. Por eso el primer paso no es actualizar “MongoDB” de forma genérica, sino identificar herramientas, versiones y entornos.
Compass y mongosh: confianza en certificados
CVE-2026-115929 afecta a MongoDB Compass antes de 1.53.1. CVE-2026-115930 afecta a MongoDB Shell, mongosh, antes de 2.14.0. Los avisos se relacionan con certificados emitidos por autoridades intermedias eMudhra cuyos materiales podían recuperarse.
Las versiones corregidas actualizan la confianza utilizada por los runtimes incorporados. Las organizaciones deben actualizar Compass a 1.53.1 o posterior y mongosh a 2.14.0 o posterior.
Database Tools
CVE-2026-116641 afecta a MongoDB Database Tools antes de 100.20.0. Estas utilidades incluyen operaciones habituales de importación, exportación y copia. Debe comprobarse la versión en estaciones administrativas, servidores auxiliares, contenedores y pipelines.
Java Driver y documentos BSON
CVE-2026-118581 afecta al MongoDB Java Driver 5.8.0 y versiones anteriores a 5.14.0 según el aviso oficial. El problema aparece al procesar documentos BSON externos con una discrepancia en el prefijo de tamaño durante determinadas operaciones de inserción en el protocolo.
El riesgo depende de si la aplicación acepta o construye BSON a partir de datos que un tercero pueda controlar. La corrección consiste en actualizar a 5.14.0 o posterior y revisar los puntos donde se reciben documentos sin una validación previa.
Laravel MongoDB y consultas de relaciones
CVE-2026-118510 afecta a versiones anteriores a 5.12.0 de la integración Laravel MongoDB indicada por el fabricante. El fallo de tratamiento de tipos puede provocar que una consulta whereDoesntHave no tenga en cuenta determinados registros de denegación cuando se utilizan identificadores numéricos representados como cadenas.
En aplicaciones que utilizan esta lógica para autorización o exclusión, el impacto puede ser mayor que un resultado incorrecto. Conviene revisar dónde se emplea la consulta, actualizar y probar los casos de acceso permitidos y denegados.
Cómo comprobar la exposición
- Consultar la versión de Compass instalada en los equipos.
- Ejecutar la comprobación de versión de mongosh y Database Tools.
- Revisar archivos de dependencias Maven o Gradle para el Java Driver.
- Examinar
composer.lockpara Laravel MongoDB. - Buscar imágenes de contenedor antiguas y runners de CI.
- Identificar equipos de administración que no estén en el inventario habitual.
Acciones recomendadas
- Actualizar Compass a 1.53.1 o posterior.
- Actualizar mongosh a 2.14.0 o posterior.
- Actualizar Database Tools a 100.20.0 o posterior.
- Actualizar el Java Driver afectado a 5.14.0 o posterior.
- Actualizar Laravel MongoDB a 5.12.0 o posterior.
- Probar conexiones TLS, importaciones, exportaciones y consultas críticas.
- Reconstruir y desplegar de nuevo los contenedores que incluyan dependencias antiguas.
Estado de explotación
Confirmado: MongoDB publicó los avisos y las versiones afectadas/corregidas. No confirmado: al verificar las fuentes no constaba inclusión de estas cinco CVE en CISA KEV ni evidencia oficial de explotación activa. Una demostración o una puntuación alta no deben presentarse como una campaña confirmada.
Conclusión
Estos avisos muestran por qué un inventario debe incluir clientes, shells, herramientas administrativas y librerías, no solo el servidor de base de datos.
T3chWare puede ayudar a revisar dependencias, estaciones administrativas y pipelines, y a documentar la actualización.
Consulta una revisión técnica en T3chWare →
Fuente oficial: MongoDB Alerts, avisos publicados entre el 24 y el 28 de octubre de 2026.