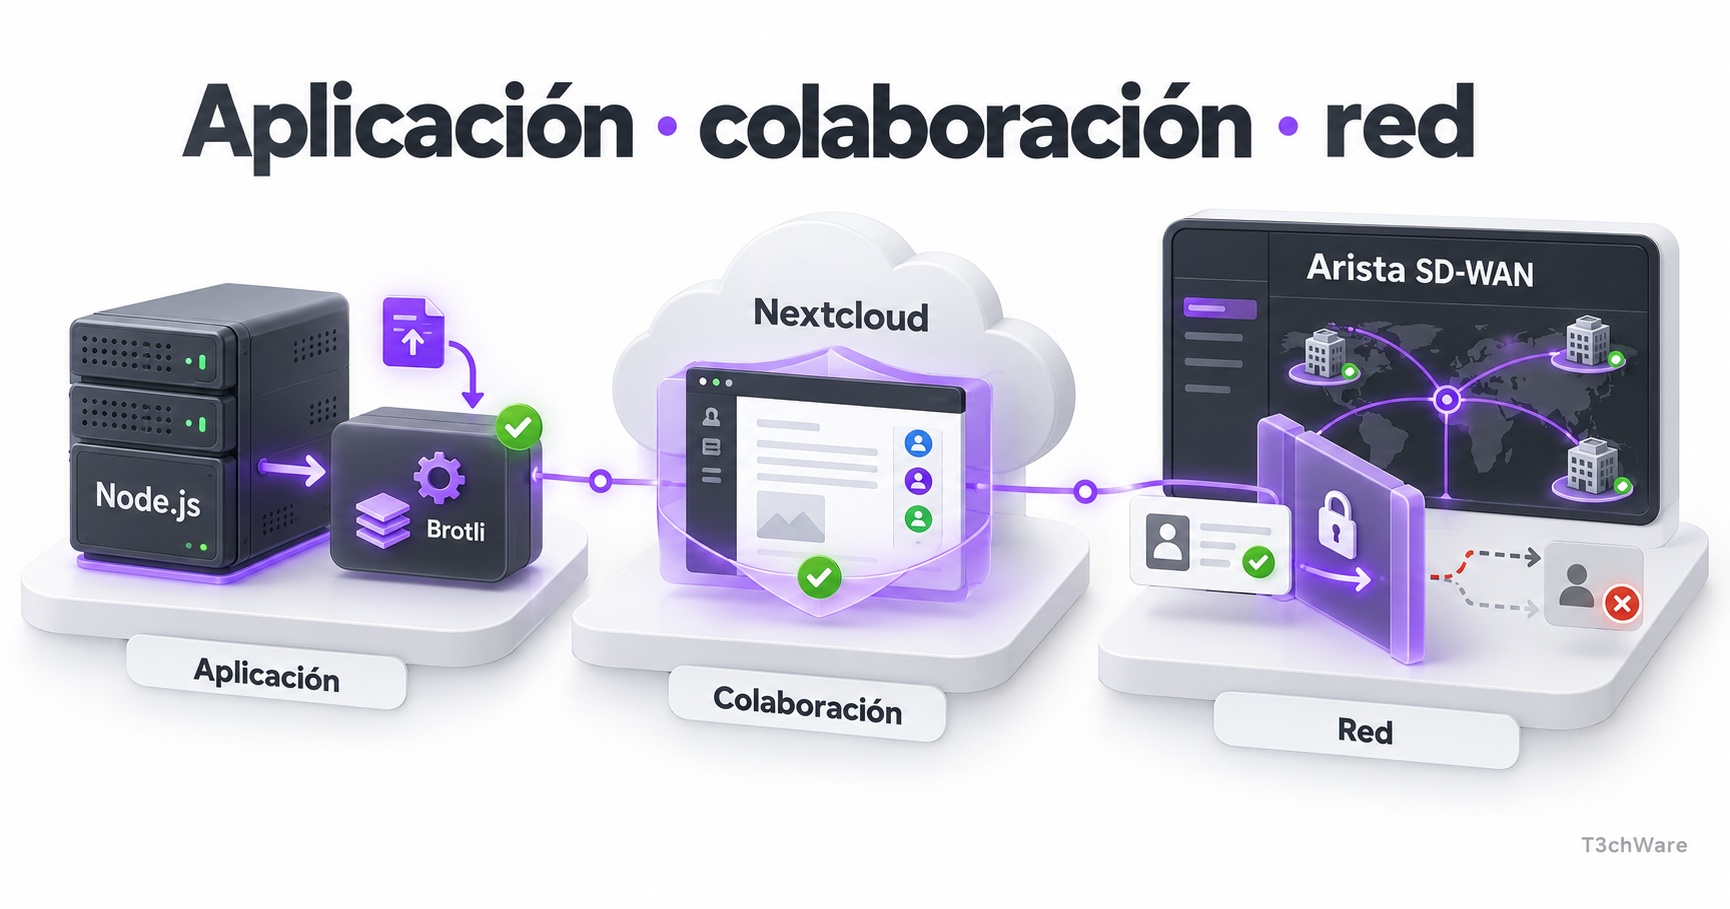
La última parte de la semana dejó avisos relevantes en tres capas distintas: el runtime Node.js, la colaboración documental de Nextcloud y la orquestación SD-WAN de Arista VeloCloud. Agruparlos permite revisar aplicaciones, nube privada y red sin confundir sus alcances.
Node.js: publicación de seguridad con diez CVE
Node.js publicó el 21 de octubre versiones de seguridad para las ramas mantenidas. La vulnerabilidad de mayor impacto, CVE-2026-111497, afecta al decodificador Brotli y el aviso oficial indica que puede permitir ejecución remota de código cuando una aplicación procesa contenido Brotli controlado por un atacante.
Las versiones corregidas son Node.js 26.12.1, 24.22.1 y 22.23.4. El aviso incluye otras CVE, por lo que la actualización debe tratarse como un conjunto, no como una corrección aislada.
Explotación: no estaba confirmada en CISA KEV al verificar las fuentes. Existen demostraciones técnicas publicadas, pero eso no equivale a una campaña activa confirmada.
Nextcloud con Built-in CODE Server
CVE-2026-110447 afecta a la aplicación richdocumentscode, el servidor CODE integrado utilizado con Collabora Online. El aviso describe una inyección de comandos sin autenticación en el proxy y señala explotación observada.
La corrección está en richdocumentscode 26.4.303 o posterior. El alcance es específico: usar un servidor Collabora independiente o una modalidad alojada no implica automáticamente estar afectado por esta CVE concreta.
Las organizaciones deben comprobar si la app Built-in CODE Server está instalada y su versión. Después de actualizar, conviene revisar archivos, procesos y registros porque el parche no demuestra ausencia de compromiso previo.
Arista VeloCloud Orchestrator
CVE-2026-114625 afecta a VeloCloud Orchestrator on-premises y puede permitir a un atacante remoto acceder a funcionalidad interna privilegiada e impactar el host. CISA la incorporó a KEV el 23 de octubre por explotación confirmada.
El aviso identifica como afectadas determinadas versiones desde 5.2.0 anteriores a 5.2.3.18. Debe aplicarse la versión o mitigación indicada por Arista y revisar la exposición del orquestador.
Cómo comprobar exposición
- Node.js: inventariar versiones en servidores, contenedores, funciones y pipelines; no limitarse al equipo del desarrollador.
- Nextcloud: revisar aplicaciones instaladas y confirmar si richdocumentscode es anterior a 26.4.303.
- Arista: identificar VCO on-premises, versión exacta y accesibilidad de las interfaces de gestión.
Acciones priorizadas
- Atender primero los activos expuestos y las vulnerabilidades con explotación confirmada.
- Actualizar Node.js a 26.12.1, 24.22.1 o 22.23.4 según la rama.
- Actualizar richdocumentscode a 26.4.303 o posterior, o deshabilitarlo si no es necesario hasta corregir.
- Aplicar la corrección de Arista y limitar el acceso de administración.
- Reconstruir imágenes y reiniciar procesos; actualizar el archivo de versión sin desplegar no cambia el runtime activo.
- Revisar indicios de compromiso donde existe explotación confirmada.
- Registrar versiones, pruebas y excepciones.
Estado de explotación
Confirmado: CISA KEV para CVE-2026-114625 y el aviso de CVE-2026-110447 indican explotación. No confirmado en KEV al 25 de octubre: CVE-2026-111497 de Node.js. No determinado: víctimas, atribución y alcance de campañas más allá de lo publicado por las fuentes.
Conclusión
Estos avisos recuerdan que el inventario debe cubrir dependencias de aplicación, complementos de colaboración y equipos de red. El nombre visible del servicio no siempre revela el componente vulnerable.
T3chWare puede ayudar a localizar versiones, priorizar exposición y validar actualizaciones.
Una revisión mensual sencilla permite pasar de «creo que gasto más» a preguntas basadas en datos. CapitalTrack reúne registro, categorías, comparación y exportación en una aplicación de escritorio.
Solicita una revisión en T3chWare→
Fuentes oficiales: Node.js, 21/10/2026; Collabora Online; CISA, 23/10/2026; Arista Security Advisory 0199.