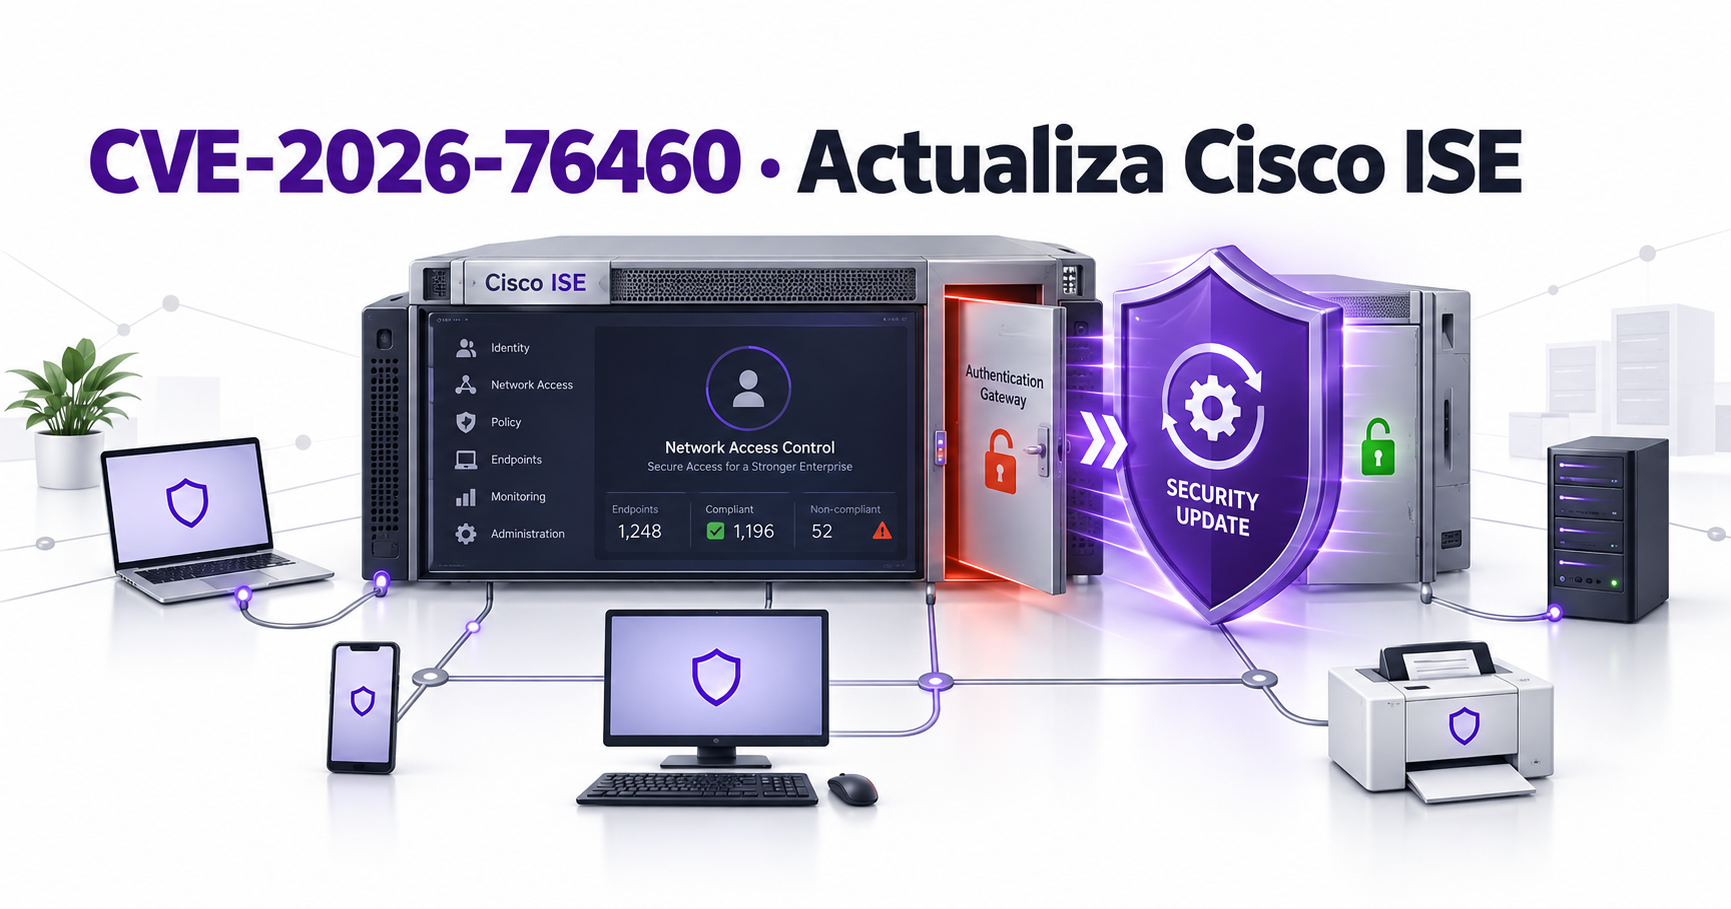
Cisco publicó el 16 de septiembre de 2026 un aviso crítico sobre CVE-2026-76460, una vulnerabilidad en una API de Identity Services Engine. Puede permitir que un atacante remoto no autenticado evite la autenticación de la interfaz de administración.
El fabricante indica que afecta a Cisco ISE y Cisco ISE Passive Identity Connector con independencia de la configuración. Cisco conoce explotación activa y confirma que no existen soluciones alternativas equivalentes al parche.
Impacto
Una solicitud manipulada podría proporcionar acceso no autorizado al dispositivo y comprometer funciones administrativas. Debido al papel de ISE en el control de acceso a red, cualquier indicio debe tratarse como un incidente de alto impacto. Ejecutar una versión afectada no demuestra por sí solo un compromiso, pero exige actualizar e investigar.
Cómo comprobar si te afecta
- Inventaría todos los nodos ISE e ISE-PIC y su versión exacta.
- Contrasta cada versión con la tabla “Fixed Software” del aviso de Cisco.
- Revisa qué interfaces administrativas son accesibles y desde qué redes.
- Conserva registros y busca cuentas, accesos o cambios inesperados.
Acciones prioritarias
- Instala la actualización indicada por Cisco para la rama utilizada.
- Restringe la administración a redes y cuentas necesarias.
- Revisa los indicadores de compromiso publicados por Cisco.
- Si existen indicios, aísla el nodo y activa el procedimiento de respuesta.
- Valora la reconstrucción desde una fuente fiable y rota secretos relacionados cuando proceda.
Las restricciones de red reducen exposición, pero no sustituyen la actualización oficial. La corrección debe acompañarse de verificación posterior y documentación.
Conclusión
CVE-2026-76460 afecta a una plataforma central, puede explotarse sin autenticación y carece de workaround. Identificar versiones, actualizar y revisar señales de compromiso es prioritario.
Fuentes oficiales: aviso de Cisco, CVE.org y NVD.