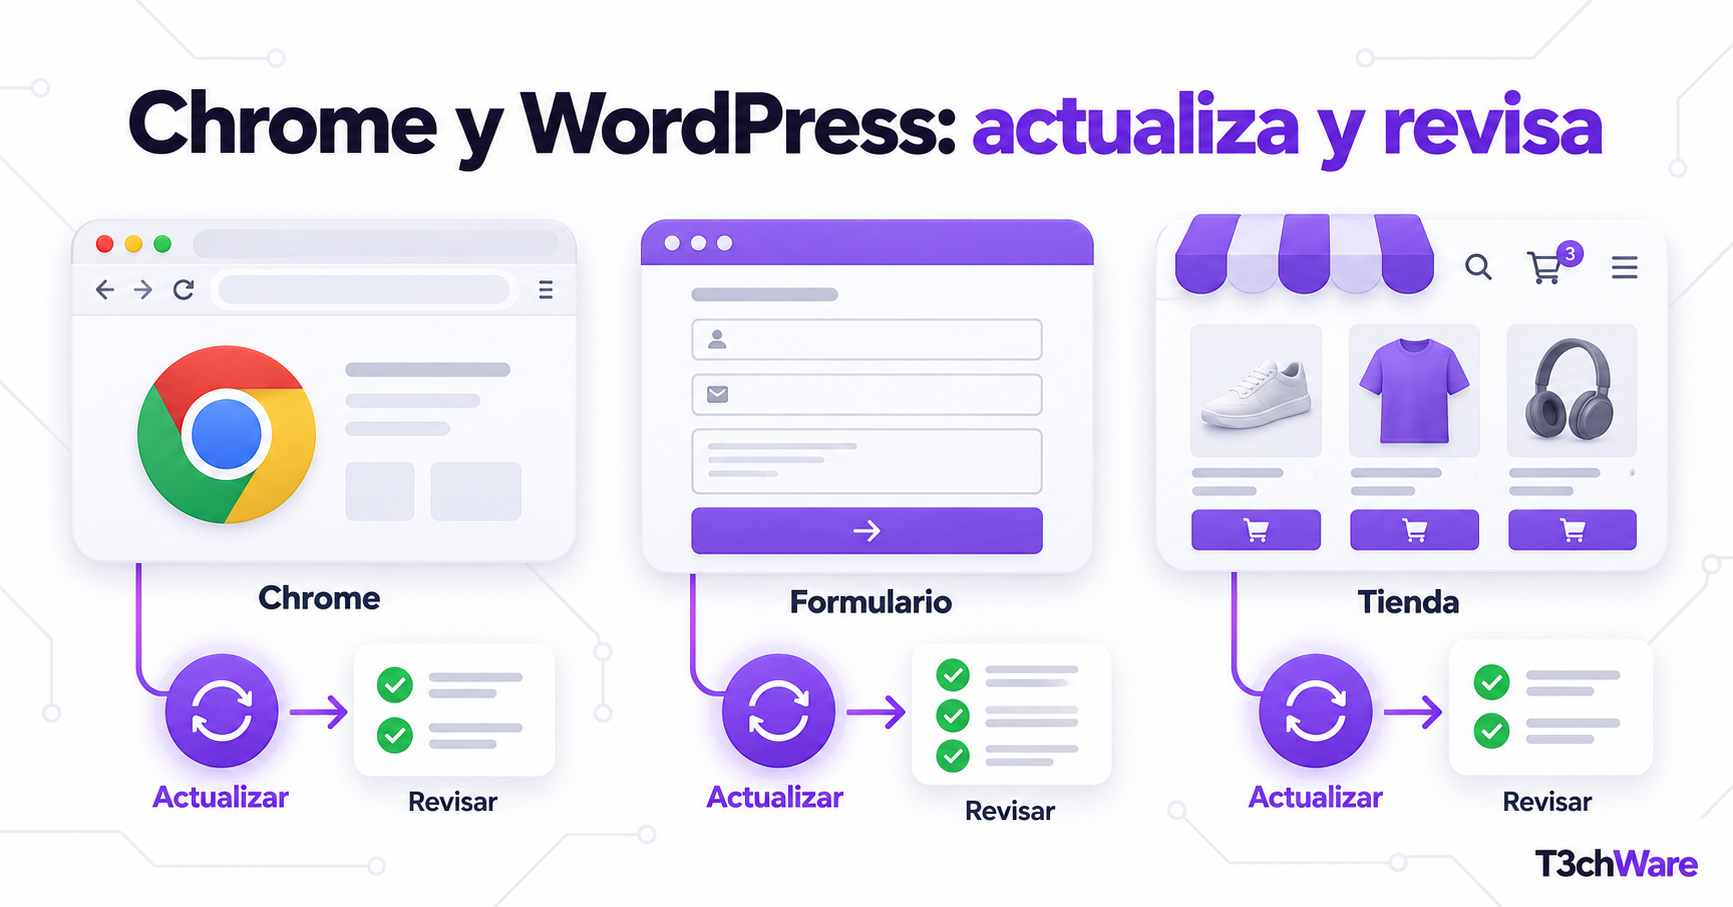
La primera agrupación semanal afecta al puesto de trabajo y a la web pública: Google Chrome, Ninja Forms y WPC Product Bundles para WooCommerce.
Este boletín agrupa avisos publicados o actualizados durante la misma ventana semanal. Cada producto debe comprobarse por separado: que una vulnerabilidad sea relevante no implica que una instalación concreta esté expuesta o comprometida.
Google Chrome 155: varias vulnerabilidades críticas y altas
Fecha y estado: Google publicó la actualización estable el 7 de octubre de 2026.
Afectados y corrección: Chrome anterior a 155.0.8059.39 en Linux y anterior a 155.0.8059.39/.40 en Windows y macOS. La publicación incluye, entre otras, CVE-2026-106382, CVE-2026-106197, CVE-2026-106358, CVE-2026-106378, CVE-2026-106377, CVE-2026-106341 y CVE-2026-106383.
Google corrigió varios fallos de uso después de liberar memoria, confusión de tipos y escapes de la zona de aislamiento. Algunos podrían activarse mediante contenido web manipulado. Google restringe habitualmente los detalles hasta que la actualización está suficientemente desplegada.
Comprobación y acciones
- Abre chrome://settings/help y comprueba que el navegador haya alcanzado la versión corregida.
- Fuerza el reinicio del navegador: descargar la actualización sin relanzar no completa la corrección.
- En equipos gestionados, revisa la consola y detecta dispositivos que llevan días sin reiniciar.
- Actualiza también navegadores basados en Chromium siguiendo el aviso de su fabricante.
Explotación conocida: Google no indicó explotación activa de estas CVE en la publicación consultada.
Fuente oficial: Chrome Releases, 7 de octubre de 2026.
Ninja Forms — CVE-2026-94504
Fecha y estado: La actividad maliciosa fue comunicada durante la ventana semanal; la vulnerabilidad había sido divulgada previamente.
Afectados y corrección: Ninja Forms hasta 3.15.3; actualización recomendada a 3.15.4 o posterior compatible.
Una vulnerabilidad XSS almacenada permite introducir contenido a través de formularios que puede ejecutarse cuando un administrador revisa determinados envíos. Los avisos de respuesta describen campañas que intentan aprovechar la sesión del administrador para crear persistencia.
Comprobación y acciones
- Comprueba la versión desde Plugins y actualiza Ninja Forms.
- Revisa usuarios administradores, especialmente altas recientes o nombres desconocidos.
- Examina cambios en plugins, temas, tareas programadas y archivos.
- No concluyas que actualizar elimina una intrusión previa; si aparecen indicios, preserva registros e investiga.
Explotación conocida: Existen avisos de CERT que documentan uso malicioso; debe distinguirse de una confirmación de compromiso en una web concreta.
Fuente oficial: CERT.UG y NVD.
WPC Product Bundles para WooCommerce — CVE-2026-93836
Fecha y estado: El aviso de explotación se difundió el 6 de octubre de 2026.
Afectados y corrección: Versiones hasta 8.6.6; corregida en 8.6.7 o posterior.
El parámetro de cantidad podía almacenar contenido sin neutralización suficiente y provocar XSS. En una tienda, la ejecución bajo la sesión de un administrador puede facilitar cambios no autorizados.
Comprobación y acciones
- Actualiza el plugin a 8.6.7 o posterior.
- Revisa administradores, pedidos anómalos, cambios de configuración y código añadido.
- Limpia la caché y verifica carrito, bundles y proceso de compra.
- Si el plugin no se utiliza, desactívalo y elimínalo después de conservar evidencias.
Explotación conocida: Se ha informado de explotación en campañas contra WordPress; CISA KEV no era la única base utilizada para establecer esta prioridad.
Fuente oficial: WordPress.org, WPScan y el aviso de CERT.UG.
Prioridad práctica para una pyme
- Localiza primero los productos realmente instalados y su versión exacta.
- Corrige antes los sistemas expuestos a Internet y los que protegen accesos, copias o datos sensibles.
- Conserva registros antes de rotarlos y revisa cuentas, cambios y actividad anómala cuando exista explotación conocida.
- Prueba el servicio después de actualizar y documenta versión final, fecha y responsable.
Conclusión
Un boletín semanal sirve para convertir novedades dispersas en decisiones. La prioridad no la marca únicamente una puntuación: importan la exposición, la explotación, la función del activo y la disponibilidad de una corrección.