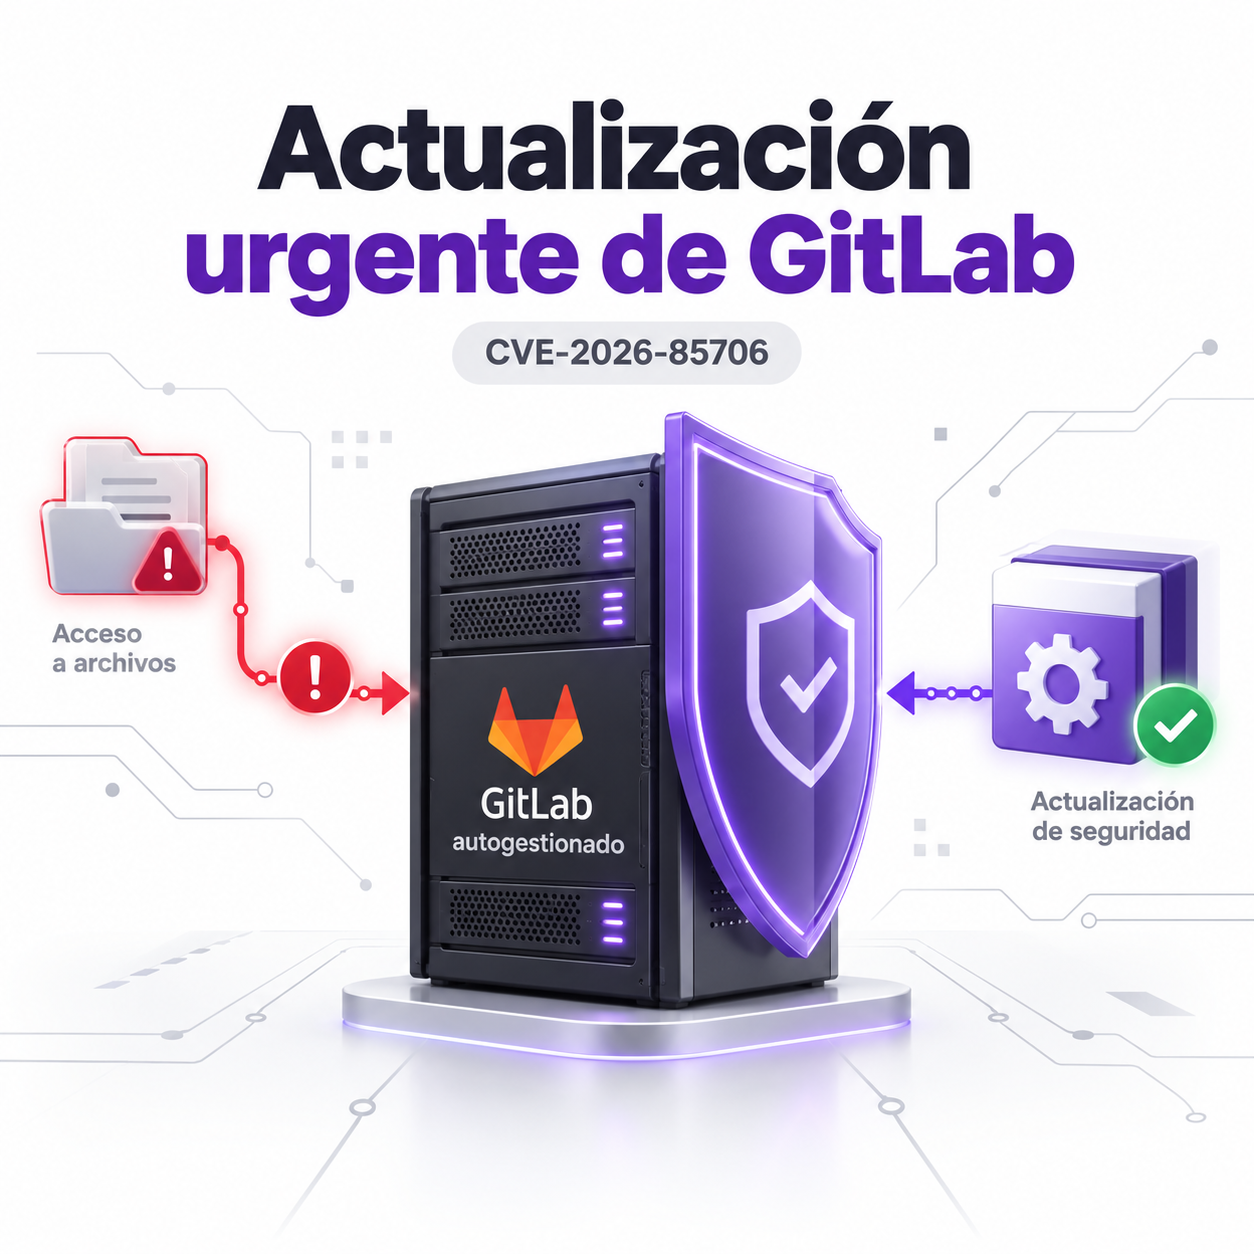
Las organizaciones que administran su propia instancia de GitLab deben comprobar su versión y actualizarla. GitLab publicó el 10 de septiembre de 2026 las versiones 19.3.2, 19.2.6 y 19.1.8 para corregir varias vulnerabilidades, incluida CVE-2026-85706.
El problema afecta a GitLab Community Edition y Enterprise Edition autogestionados. Según el aviso oficial, una persona no autenticada podría, bajo determinadas condiciones, leer archivos arbitrarios del servidor mediante la API de commits del repositorio.
Versiones afectadas y corregidas
- Desde 18.7 hasta versiones anteriores a 19.1.8.
- 19.2 anteriores a 19.2.6.
- 19.3 anteriores a 19.3.2.
GitLab.com ya ejecuta la versión corregida y GitLab Dedicated no requiere actuación del cliente. Las instalaciones autogestionadas deben actualizarse a una rama compatible. La posible lectura de archivos puede exponer configuración, credenciales o secretos, dependiendo del despliegue. Además, se ha comunicado explotación en entornos reales.
Cómo comprobar la exposición
- Determina si la instancia es autogestionada y anota su versión exacta.
- Contrástala con las ramas corregidas.
- Revisa si estuvo accesible desde Internet.
- Conserva registros de GitLab, proxy inverso y sistema antes de realizar cambios.
- Busca accesos o solicitudes anómalas según la orientación del fabricante.
Acciones recomendadas
- Actualiza inmediatamente y verifica el servicio.
- Revisa integraciones, runners, claves de despliegue y administradores.
- Si hay indicios de lectura de archivos sensibles, rota tokens y credenciales potencialmente expuestos.
- Documenta alcance, decisiones y resultados.
Instalar el parche evita nuevas explotaciones de este fallo, pero no elimina las consecuencias de un acceso anterior. Una instancia expuesta necesita actualización e investigación.
Conclusión
CVE-2026-85706 combina acceso sin autenticación, posible exposición de archivos y explotación conocida. Las instalaciones autogestionadas deben priorizar la corrección.
T3chWare puede ayudar a inventariar versiones y revisar exposición mediante una auditoría técnica →
Fuentes oficiales: GitLab Critical Patch Release, CVE.org y NVD.