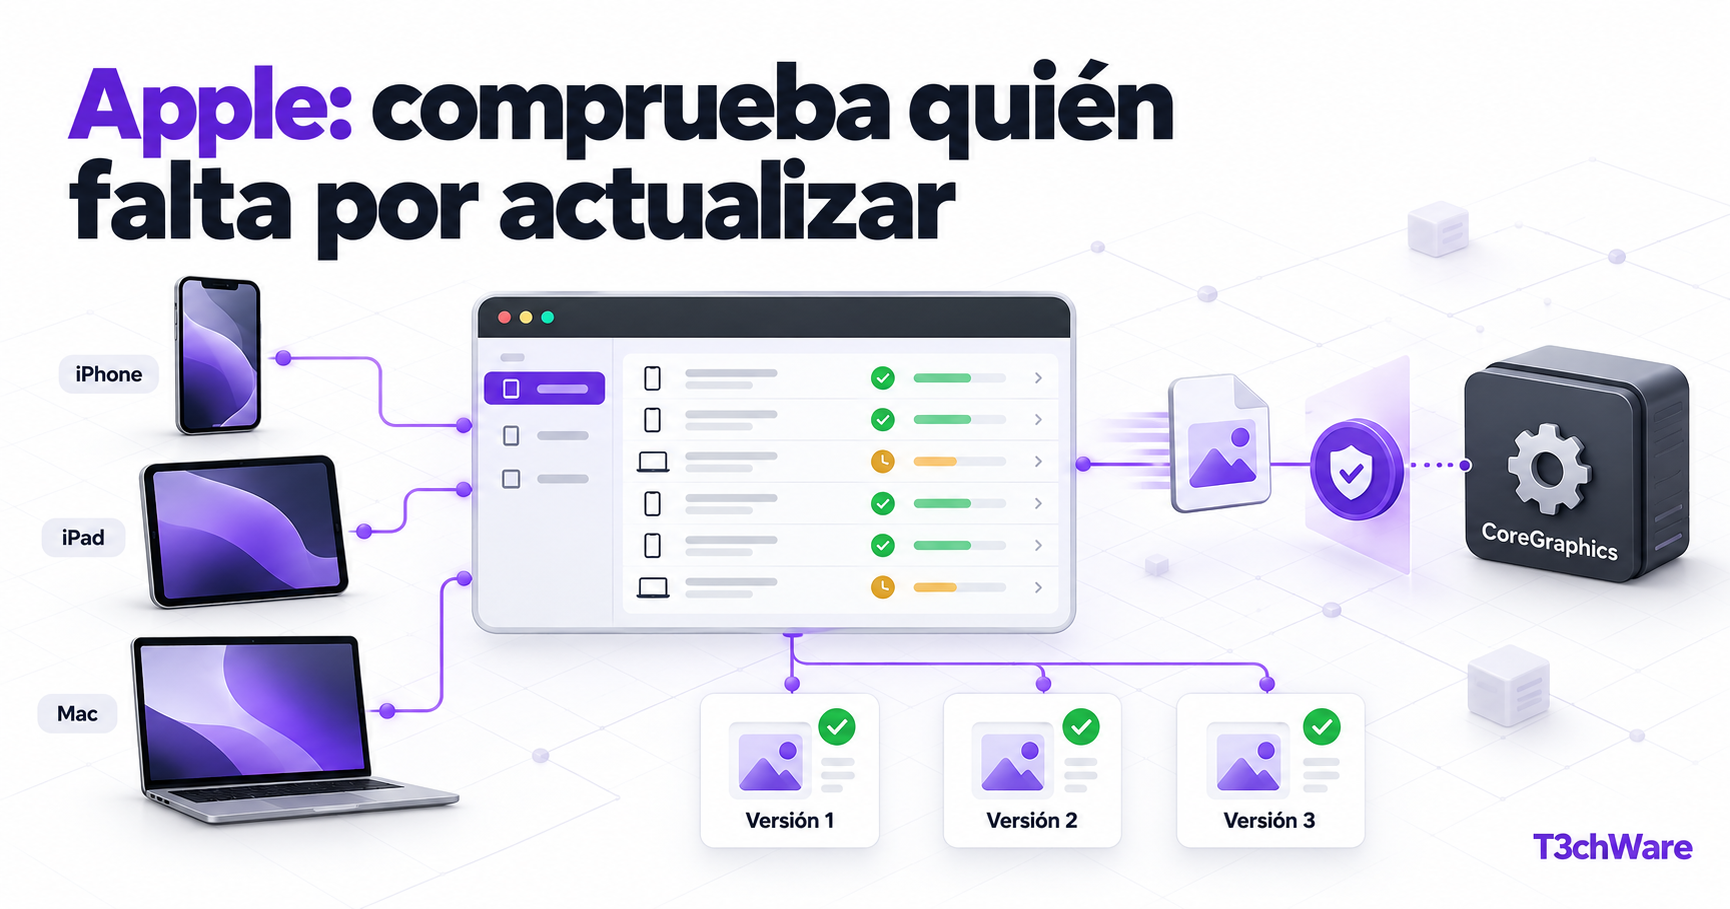
Apple publicó el 28 de septiembre de 2026 actualizaciones para corregir CVE-2026-86950, una escritura fuera de límites en CoreGraphics. El procesamiento de un archivo creado de forma maliciosa puede provocar ejecución de código arbitrario.
Apple afirma conocer un informe según el cual el problema podría haberse explotado en un ataque extremadamente sofisticado contra personas concretas en versiones de iOS anteriores a iOS 27. CISA añadió la vulnerabilidad a su catálogo KEV el 29 de septiembre.
Qué productos están afectados
Los avisos oficiales consultados publican correcciones para:
- iOS 26.7.1 y iPadOS 26.7.1.
- macOS Tahoe 26.7.1.
- macOS Sequoia 15.8.1.
En iPhone y iPad, Apple indica disponibilidad para iPhone 11 y posteriores, determinados iPad Pro, iPad Air de tercera generación y posteriores, iPad de octava generación y posteriores e iPad mini de quinta generación y posteriores.
No debe interpretarse esta lista como una afirmación de que cualquier dispositivo Apple esté afectado de la misma forma. La versión del sistema y el aviso correspondiente determinan la exposición y la corrección disponible.
Cómo podría activarse
El impacto descrito por Apple aparece al procesar un archivo malicioso. No se han publicado en el aviso todos los detalles del vector ni una guía para reproducirlo, algo habitual cuando la divulgación completa puede facilitar ataques.
Para una pyme, la conclusión práctica no es intentar reconocer manualmente el archivo, sino acelerar la actualización y reducir la apertura de adjuntos o contenidos inesperados mientras existan equipos pendientes.
Qué está confirmado y qué no
Confirmado: existe una vulnerabilidad de escritura fuera de límites; Apple la corrigió mejorando la comprobación de límites; el procesamiento de un archivo manipulado puede permitir ejecución de código; CISA la incorporó a KEV.
Limitado por el aviso: Apple habla de un ataque muy sofisticado contra personas específicas. Esto indica explotación dirigida, no una confirmación de ataques masivos contra todos los usuarios.
No determinado: identidad de todos los atacantes, volumen de víctimas y métodos completos de entrega. No deben inventarse atribuciones ni afirmar que un dispositivo concreto ha sido comprometido sin evidencias.
Cómo comprobar la exposición
iPhone y iPad
Consulta la versión en Ajustes, General e Información. Después revisa Actualización de software y confirma que el dispositivo está en una versión que incluye la corrección aplicable.
Mac
Comprueba la versión de macOS y las actualizaciones disponibles. Para equipos administrados, utiliza la plataforma de gestión para obtener inventario y estado de instalación, no únicamente una encuesta a usuarios.
Acciones recomendadas por prioridad
- Inventariar: identifica equipos Apple corporativos y personales autorizados que accedan a correo, documentos o aplicaciones del negocio.
- Actualizar: instala iOS/iPadOS 26.7.1, macOS Tahoe 26.7.1, macOS Sequoia 15.8.1 o una versión posterior que el fabricante confirme como corregida.
- Verificar: comprueba que la instalación finalizó y registra excepciones.
- Priorizar perfiles sensibles: dirección, administración, personal con información confidencial y personas potencialmente expuestas a ataques dirigidos.
- Investigar alertas: si hubo comportamientos anómalos, conserva evidencias y coordina el análisis antes de borrar el dispositivo.
Equipos que no pueden actualizarse
Un equipo sin una versión corregida compatible requiere una decisión de riesgo. Puede ser necesario limitar su acceso a correo y aplicaciones, sustituirlo o retirarlo. Mantenerlo indefinidamente con una advertencia al usuario no compensa la ausencia de soporte.
Estado de explotación
Apple indica posible explotación en ataques sofisticados y dirigidos; CISA considera la vulnerabilidad explotada y la incluyó en KEV. Esto justifica priorizar la actualización aunque la campaña descrita no sea masiva.
Conclusión
La respuesta adecuada es sencilla de formular y a veces difícil de ejecutar: conocer qué dispositivos existen, instalar la corrección y comprobar que nadie quedó fuera. Una política de actualización sin inventario ofrece una falsa sensación de cobertura.
T3chWare puede ayudar a revisar inventario, versiones y prioridades de actualización en pequeñas empresas. Consulta en t3chware.net.
Fuentes oficiales: Apple: iOS 26.7.1 y iPadOS 26.7.1; Apple: macOS Tahoe 26.7.1; Apple: macOS Sequoia 15.8.1; CISA KEV; NVD.