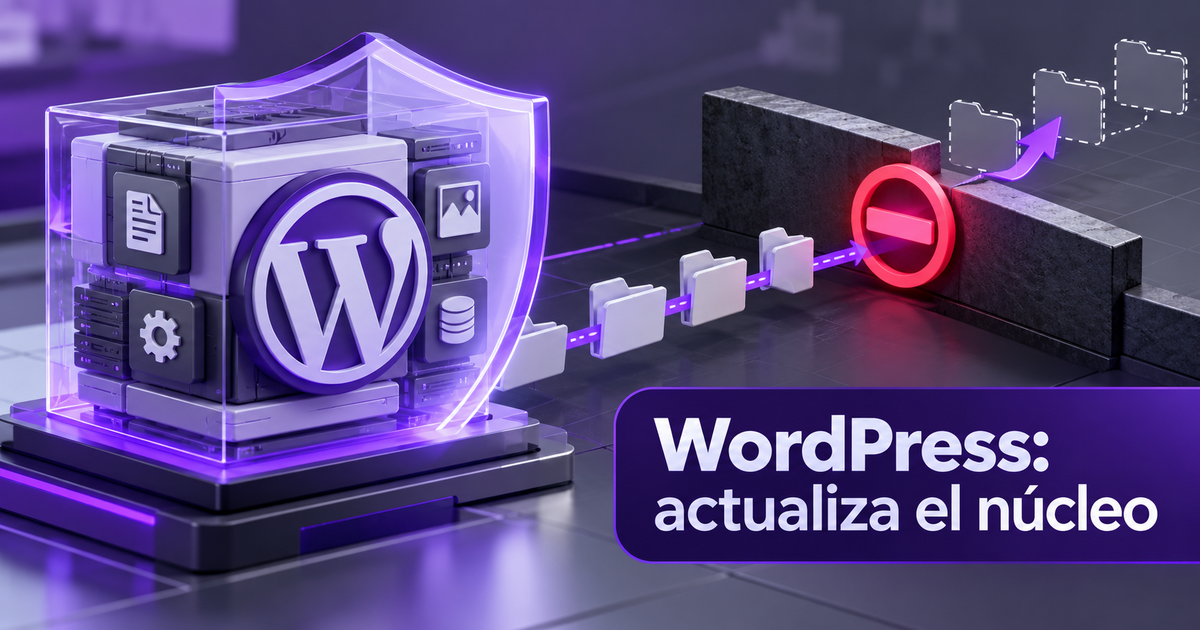
WordPress publicó el 22 de septiembre de 2026 una corrección para CVE-2026-87902, una vulnerabilidad crítica en la resolución de plantillas de página. Un atacante sin autenticar puede provocar la inclusión de un archivo PHP local legible situado fuera de los directorios del tema.
La ejecución remota de código no es automática en cualquier instalación: requiere condiciones adicionales en el tema y el servidor. Sin embargo, CISA incorporó la vulnerabilidad a su catálogo de vulnerabilidades explotadas conocidas el mismo 22 de septiembre. La prioridad operativa es actualizar y revisar, no debatir si una configuración concreta “parece poco probable”.
Versiones afectadas y corregidas
El aviso oficial de WordPress identifica como afectadas las ramas desde WordPress 4.7.0 hasta 7.1.1. La versión actual corregida es 7.1.2. WordPress también publicó correcciones retroportadas para las ramas anteriores: 7.0.6, 6.9.9, 6.8.10, 6.7.9, 6.6.9 y sucesivas versiones de mantenimiento hasta 4.7.37.
La recomendación preferente es actualizar a una versión soportada y vigente. Los backports reducen el riesgo inmediato de esta vulnerabilidad, pero permanecer durante años en una rama antigua aumenta la deuda técnica y dificulta mantener temas, plugins y PHP.
Qué ocurre
El problema afecta al mecanismo que selecciona la plantilla de una página. Una solicitud manipulada puede conseguir que WordPress incluya un archivo PHP local elegido por el atacante si el proceso web puede leerlo.
Según el aviso oficial, la transición hacia ejecución de código depende de dos grupos de condiciones:
- El tema activo, padre o hijo, contiene un directorio de nivel superior cuyo nombre empieza por
page-. - Existe en el servidor un archivo PHP local apropiado, legible por el usuario del servidor web, y se cumplen condiciones adicionales de PHP.
Por tanto, está confirmado el fallo de inclusión local; el impacto de RCE es condicionado. Esta distinción evita afirmar que todas las webs vulnerables han podido ejecutar código de la misma manera, sin rebajar la urgencia.
A quién afecta
Afecta a responsables de webs WordPress, proveedores de mantenimiento, agencias y alojamientos que administren versiones incluidas en el aviso. Es especialmente relevante para pymes que creen tener las actualizaciones automáticas activadas, pero no verifican si se completaron.
Cómo comprobar la exposición sin explotar la web
- Consulta la versión en el panel y confirma el paquete desplegado también desde el sistema de gestión del hosting.
- Comprueba que se ejecuta una versión corregida para la rama correspondiente.
- Identifica el tema activo y el tema padre; revisa si contienen directorios superiores con prefijo
page-. - Revisa el historial de actualizaciones y los errores de tareas programadas.
- Examina registros HTTP, alertas del WAF, cambios de archivos, usuarios administrativos y tareas programadas inesperadas.
La ausencia de una alerta no demuestra que no haya existido actividad. La retención de logs y el alcance del monitor condicionan lo que puede confirmarse.
Acciones recomendadas por prioridad
- Realiza una copia verificable de archivos y base de datos antes de intervenir.
- Actualiza WordPress Core a 7.1.2 o a la versión corregida aplicable.
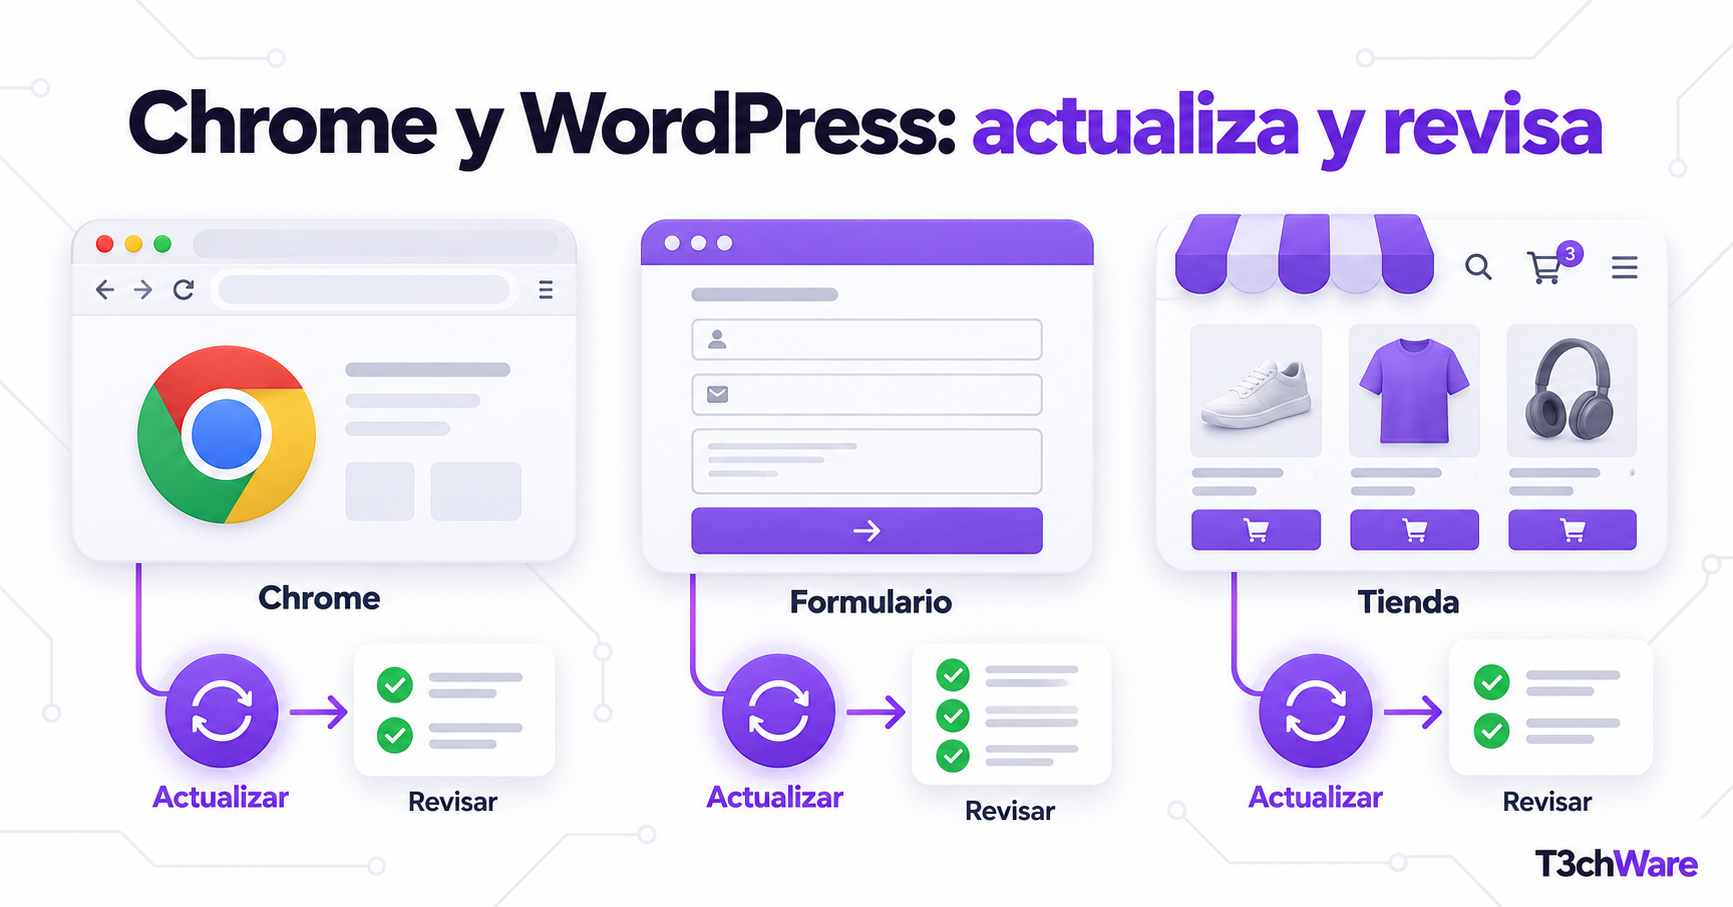
- Prueba funciones críticas: formularios, tienda, autenticación, caché y áreas privadas.
- Revisa indicadores: archivos PHP recientes, cuentas desconocidas, cambios en plugins, redirecciones y conexiones anómalas.
- Actualiza tema, plugins y PHP tras validar compatibilidad. El parche del núcleo no corrige otras exposiciones.
- Conserva evidencias si observas señales de compromiso; evita limpiar o reinstalar antes de registrar el estado.
Conclusión
CVE-2026-87902 combina alcance amplio, ausencia de autenticación, condiciones de impacto severo y explotación conocida. Actualizar es el primer paso; revisar integridad y registros permite comprobar si la web necesita una respuesta adicional.
T3chWare puede revisar la versión, ejecutar la actualización de forma controlada y analizar la integridad de una instalación WordPress.
Solicita una revisión técnica en T3chWare →
Fuentes oficiales: aviso de seguridad de WordPress, 22/09/2026; registro CVE; CISA KEV, incorporación 22/09/2026.