F5 publicó el 22 de septiembre de 2026 el aviso K000162605 para CVE-2026-94127, un desbordamiento de búfer en BIG-IP Access Policy Manager. Bajo una configuración concreta, tráfico malicioso puede permitir ejecución remota de código sin autenticación.
F5 indicó que la vulnerabilidad había sido explotada. CISA la añadió a su catálogo KEV el mismo día. El riesgo no afecta por igual a todas las instalaciones: la condición clave es que APM actúe como servidor de autorización OAuth.
Configuración afectada
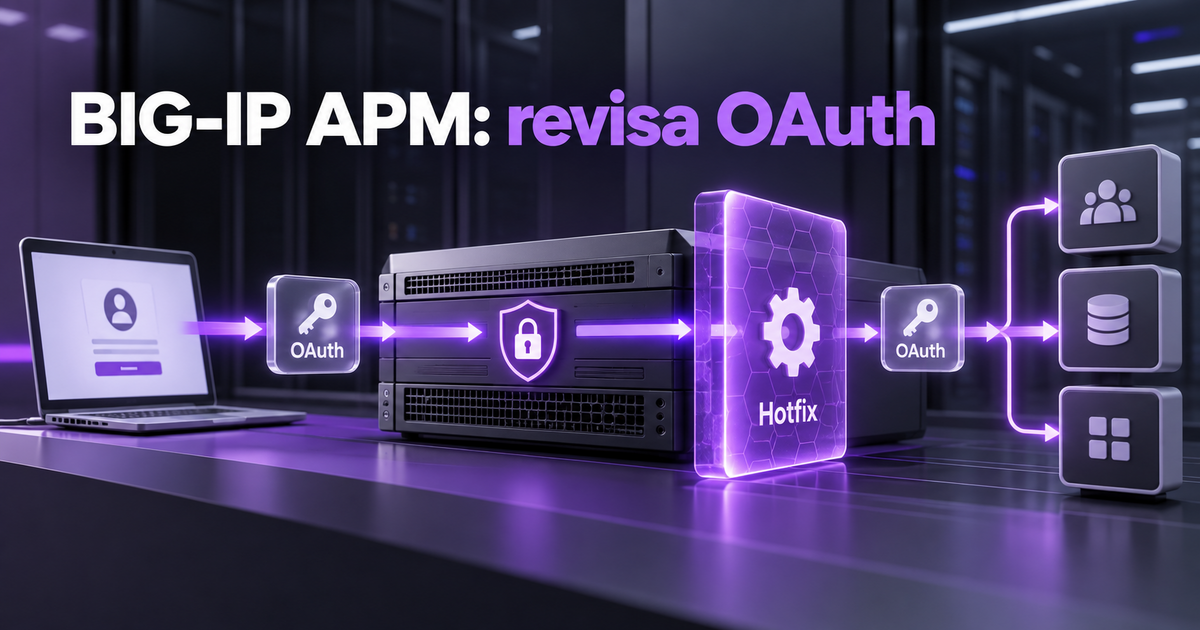
La vulnerabilidad está presente cuando una política de acceso y un perfil OAuth están configurados en un servidor virtual y BIG-IP APM funciona como OAuth Authorization Server. Los despliegues que utilizan APM únicamente como cliente OAuth o servidor de recursos, sin perfiles de servidor de autorización, no están afectados por esta vulnerabilidad según la información publicada.
Versiones y correcciones
F5 publicó hotfixes para las ramas afectadas. El registro de producto identifica como afectadas las versiones personalizadas anteriores a:
- Hotfix-BIGIP-17.1.3.5.0.41.14 para la rama 17.1.
- Hotfix-BIGIP-17.5.1.9.0.160.12 para la rama 17.5.
- Hotfix-BIGIP-21.1.0.2.0.30.22-ENG para la rama 21.1.
Los administradores deben confirmar la tabla vigente directamente en K000162605 antes de intervenir. F5 también proporciona una iRule temporal para facilitar mitigación y triaje proactivo; no debe confundirse con la corrección definitiva.
Impacto
El defecto es un desbordamiento de memoria en el procesamiento asociado a la configuración OAuth afectada. Una explotación satisfactoria puede permitir ejecución de código en el dispositivo. Al tratarse de una pieza de control de acceso, el compromiso puede tener consecuencias sobre autenticación, sesiones, disponibilidad y sistemas publicados detrás del appliance.
Cómo comprobar la exposición
- Identifica todos los dispositivos y sus módulos provisionados.
- Comprueba versión exacta, engineering hotfix y modo del sistema.
- Revisa los servidores virtuales con política APM y perfiles OAuth.
- Determina si APM funciona como Authorization Server, no solo como cliente o Resource Server.
- Contrasta el resultado con K000162605 y registra la evidencia.
Acciones recomendadas
- Instala el hotfix oficial correspondiente tras revisar prerequisitos y redundancia.
- Aplica la mitigación temporal del fabricante si no puedes parchear de inmediato.
- Realiza triaje forense porque existe explotación conocida.
- Revisa integridad y configuración, cuentas, objetos modificados, procesos y conexiones.
- Planifica la recuperación si se confirman indicios, coordinando HA y continuidad.
Un escáner externo puede ayudar a descubrir la presencia de BIG-IP, pero no siempre determina el rol OAuth ni el hotfix instalado. La validación debe incluir información administrativa fiable.
Conclusión
CVE-2026-94127 debe priorizarse allí donde APM actúe como servidor de autorización OAuth. La combinación adecuada es inventario, confirmación de configuración, hotfix y revisión de actividad previa.
Fuentes oficiales: F5 K000162605, 22/09/2026; CISA KEV, incorporación 22/09/2026; NVD.