Cloud Software Group publicó el 27 de septiembre de 2026 un boletín para ocho vulnerabilidades en NetScaler ADC y NetScaler Gateway. Dos de ellas, CVE-2026-88771 y CVE-2026-88772, fueron observadas en explotación contra sistemas que todavía no habían aplicado las correcciones.
Estos dispositivos suelen estar expuestos y participan en acceso remoto, publicación de aplicaciones y control del tráfico. Por eso la respuesta debe combinar actualización urgente con revisión de una posible intrusión anterior.
Qué ocurre
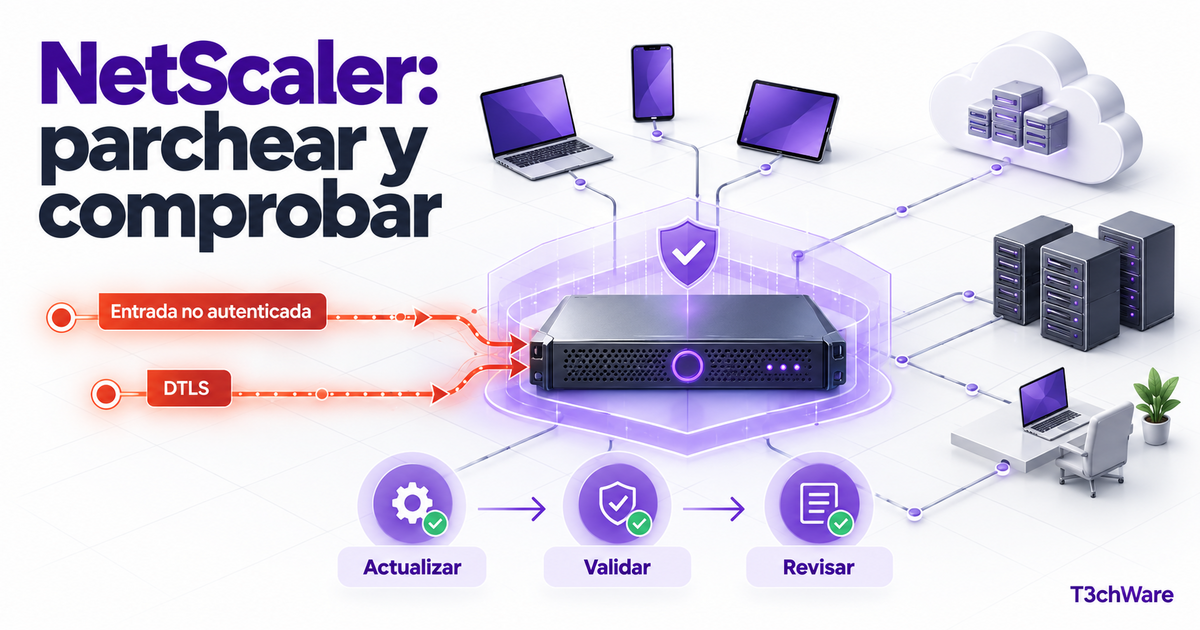
CVE-2026-88771 es un problema de validación de entrada que puede permitir a un atacante no autenticado ejecutar comandos arbitrarios. El fabricante indica que afecta a todos los despliegues de NetScaler ADC y Gateway, incluida la configuración predeterminada; no requiere activar una función adicional.
CVE-2026-88772 es un desbordamiento de memoria que puede producir ejecución remota de código o denegación de servicio cuando DTLS está habilitado. El boletín recuerda que DTLS está activado de forma predeterminada en los servidores virtuales VPN.
Versiones corregidas
El fabricante recomienda instalar, como mínimo:
- NetScaler ADC y NetScaler Gateway 14.1-73.37 o posteriores.
- NetScaler ADC y NetScaler Gateway 13.1-64.23 o posteriores dentro de 13.1.
- NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS o posteriores.
- NetScaler ADC 13.1-FIPS y 13.1-NDcPP 13.1.37.279 o posteriores.
La información puede cambiar. Antes de actualizar, consulta CTX697096 y confirma la rama compatible con tu licencia y despliegue.
Cómo comprobar la exposición
- Inventaría todos los ADC y Gateway, incluidos nodos pasivos, laboratorios y appliances gestionados por terceros.
- Registra edición, versión y build exactos.
- Para CVE-2026-88771, considera afectados todos los despliegues dentro de las versiones vulnerables.
- Para CVE-2026-88772, verifica si existen servidores virtuales VPN o configuraciones DTLS.
- Confirma qué interfaces son accesibles desde Internet o redes no confiables.
Actualizar no cierra la investigación
El parche elimina la vulnerabilidad conocida, pero no borra una web shell, una cuenta añadida o una credencial ya obtenida. Como la explotación ocurrió antes de la divulgación, es necesario revisar el periodo previo a la actualización.
Conserva registros y configuración antes de realizar acciones que destruyan evidencias. Revisa indicadores publicados por el fabricante, actividad administrativa, procesos, archivos modificados, conexiones salientes y cambios de política. Si aparecen señales, activa el procedimiento de incidente y coordina una investigación más amplia.
Acciones recomendadas
Prioridad 1: reducir riesgo inmediato
Limita la exposición de interfaces de administración, verifica controles de acceso y prepara una ventana de mantenimiento. No utilices una mitigación improvisada como sustituto permanente de la actualización.
Prioridad 2: instalar la versión corregida
Sigue el procedimiento del fabricante, valida el estado del clúster y comprueba acceso remoto, autenticación, publicación de aplicaciones y monitorización tras el cambio.
Prioridad 3: buscar compromiso
Revisa el periodo anterior al parche. Correlaciona registros del appliance con firewall, identidad, EDR, SIEM y sistemas publicados. La ausencia de un indicador concreto reduce incertidumbre, pero no garantiza que no haya existido actividad.
Prioridad 4: renovar secretos cuando proceda
Si existe compromiso o sospecha razonable, identifica certificados, credenciales, tokens y cuentas accesibles desde el appliance. Planifica la rotación después de contener la persistencia.
Estado de explotación
Confirmado: el boletín de Citrix afirma que se observaron exploits contra despliegues sin mitigar de CVE-2026-88771 y CVE-2026-88772. Ambas fueron incorporadas a KEV. No determinado: que una organización concreta esté comprometida; eso requiere comprobar su exposición y evidencias.
Conclusión
Los equipos NetScaler afectados deben actualizarse con urgencia, pero la respuesta no termina al reiniciar. Inventario, preservación de registros y revisión posterior son esenciales cuando la explotación precede al parche.
T3chWare puede ayudar a priorizar activos expuestos, revisar configuraciones y coordinar comprobaciones técnicas.
Fuentes oficiales: Citrix CTX697096; documentación de remediación; CISA KEV; CERT-EU.