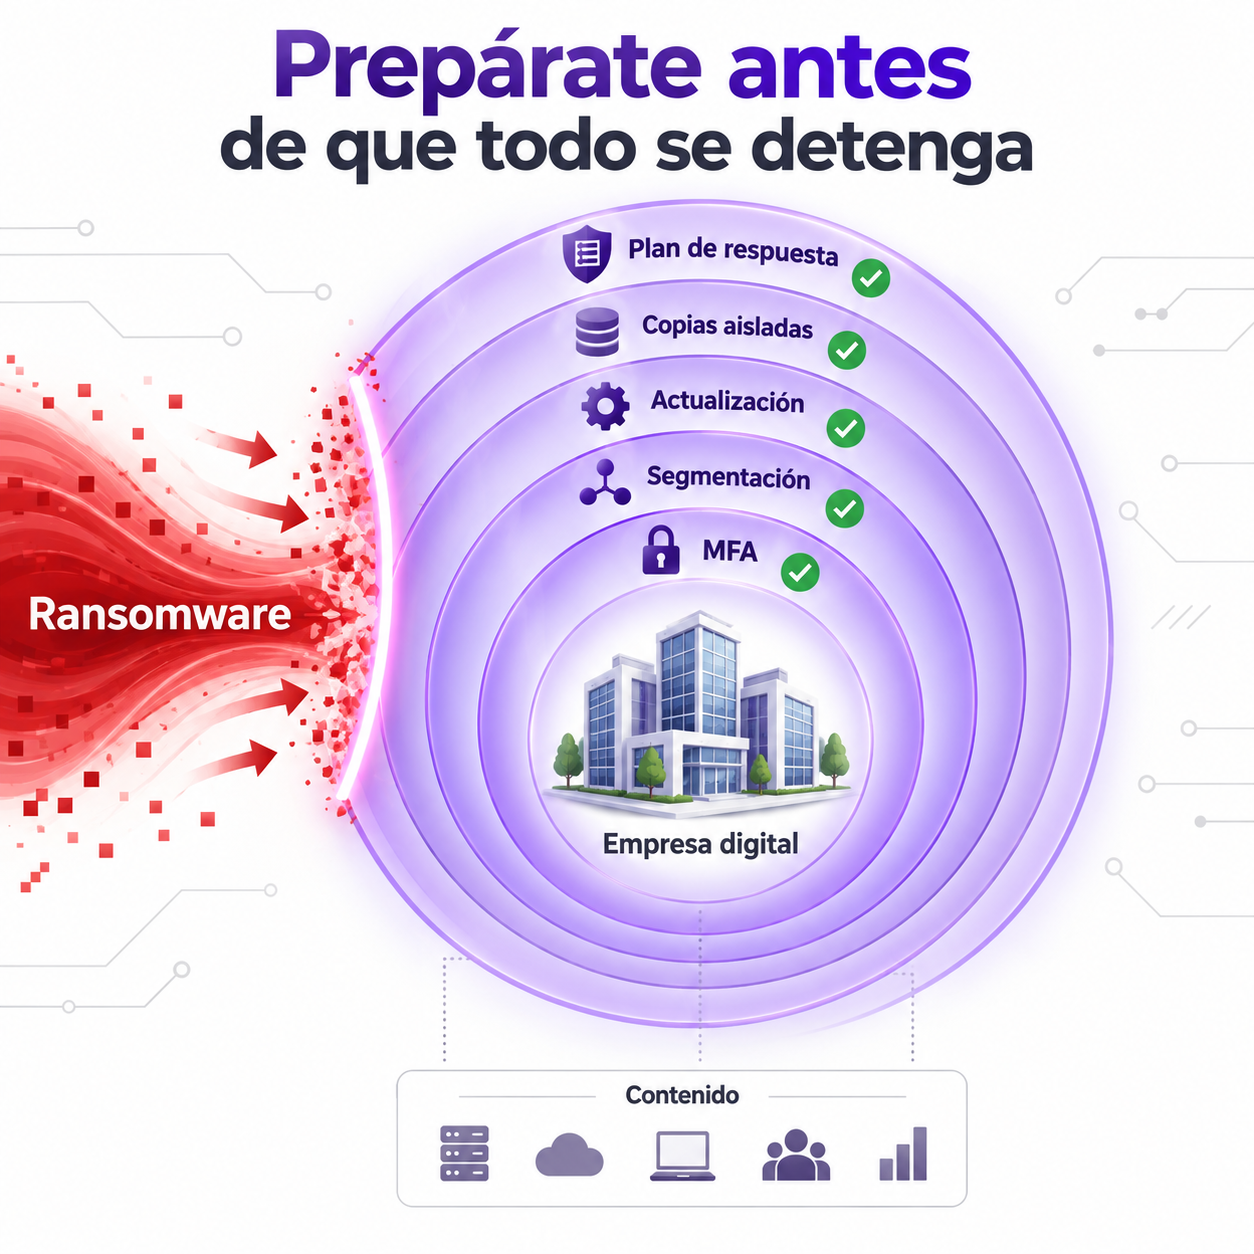
El peor momento para decidir quién puede restaurar los sistemas es cuando los equipos ya muestran una nota de rescate. La preparación frente al ransomware debe comenzar con preguntas de negocio: qué servicios son críticos, cuánto tiempo pueden detenerse y qué información se necesita para recuperarlos.
No existe protección absoluta. El objetivo es reducir la probabilidad, limitar la propagación y recuperar con un impacto asumible.
Identifica activos críticos
La empresa debe conocer equipos, servidores, nube, correo, aplicaciones, cuentas administrativas, datos y proveedores. También debe identificar dependencias: una aplicación puede estar operativa y no servir de nada si falla la autenticación o el DNS.
El inventario permite priorizar medidas y recuperación.
Protege los accesos iniciales
Correo, servicios remotos y cuentas administrativas requieren contraseñas únicas, MFA y permisos mínimos. Los accesos que no se utilizan deben deshabilitarse.
Las cuentas de administración no deberían emplearse para correo o navegación diaria. Separar funciones reduce exposición.
Mantén sistemas actualizados
Sistemas operativos, aplicaciones, VPN, dispositivos de red y plugins necesitan un proceso de actualización. Las vulnerabilidades conocidas deben priorizarse según exposición e impacto.
Los equipos sin soporte deben aislarse, sustituirse o contar con medidas compensatorias justificadas.
Segmenta y limita privilegios
Si cualquier cuenta puede acceder a todas las carpetas y copias, un compromiso puede extenderse rápidamente. La segmentación y los permisos por necesidad dificultan el movimiento lateral.
También deben revisarse cuentas de servicio y credenciales almacenadas en scripts.
Diseña copias para resistir el incidente
Las copias conectadas permanentemente con los mismos privilegios pueden cifrarse junto con producción. Conviene disponer de versiones independientes, protegidas y con acceso separado.
Una copia debe probarse mediante restauración. También hay que conocer qué datos se perderían entre la última copia válida y el incidente.
Prepara la detección
Alertas por cambios masivos, ejecuciones sospechosas, inicios de sesión anómalos o desactivación de protección pueden permitir responder antes. Los registros necesitan una ubicación y retención útiles.
Una herramienta sin nadie que revise sus avisos ofrece una protección limitada.
Define qué hacer durante las primeras horas
El procedimiento debe indicar contactos, autoridad para aislar sistemas, canal alternativo, preservación de evidencias y criterios de recuperación.
Entre las acciones iniciales pueden encontrarse:
- Aislar equipos afectados sin destruir evidencias.
- Revocar credenciales comprometidas.
- Determinar el alcance.
- Proteger copias todavía no afectadas.
- Coordinar especialistas técnicos, dirección y asesoramiento jurídico.
- Valorar obligaciones de comunicación según el caso.
No improvises la decisión sobre el rescate
Pagar no garantiza recuperar los datos ni evita su publicación. La decisión puede tener implicaciones jurídicas, económicas y operativas, por lo que debe coordinarse con autoridades y profesionales adecuados.
INCIBE ofrece un servicio de ayuda frente al ransomware para empresas y ciudadanía. Ante un incidente en España puede utilizarse su canal 017 y los recursos oficiales vigentes.
Recupera en un entorno limpio
Restaurar sin corregir el acceso inicial puede provocar una nueva infección. Antes de volver a producción deben revisarse credenciales, vulnerabilidades, persistencia, segmentación y estado de las copias.
Practica el plan
Un ejercicio de mesa puede plantear que el lunes a primera hora no funcionan archivos ni facturación. Dirección y equipo técnico deben decidir prioridades, comunicaciones y recuperación.
Las dudas detectadas se convierten en mejoras: contactos ausentes, copias inaccesibles, responsabilidades confusas o dependencias olvidadas.
Cómo puede ayudar T3chWare
T3chWare puede revisar accesos, copias, exposición, mantenimiento y procedimientos técnicos, además de facilitar ejercicios de concienciación. La respuesta forense profunda, negociación, comunicación legal o notificación formal puede requerir especialistas adicionales.
Conclusión
Prepararse frente al ransomware implica conocer lo crítico, limitar accesos, mantener, segmentar, conservar copias resistentes y practicar la respuesta. La continuidad se construye antes del incidente.
Solicita una auditoría técnica para tu pyme en T3chWare →
Fuentes oficiales: servicio antirransomware de INCIBE y recursos para gestión de incidentes.