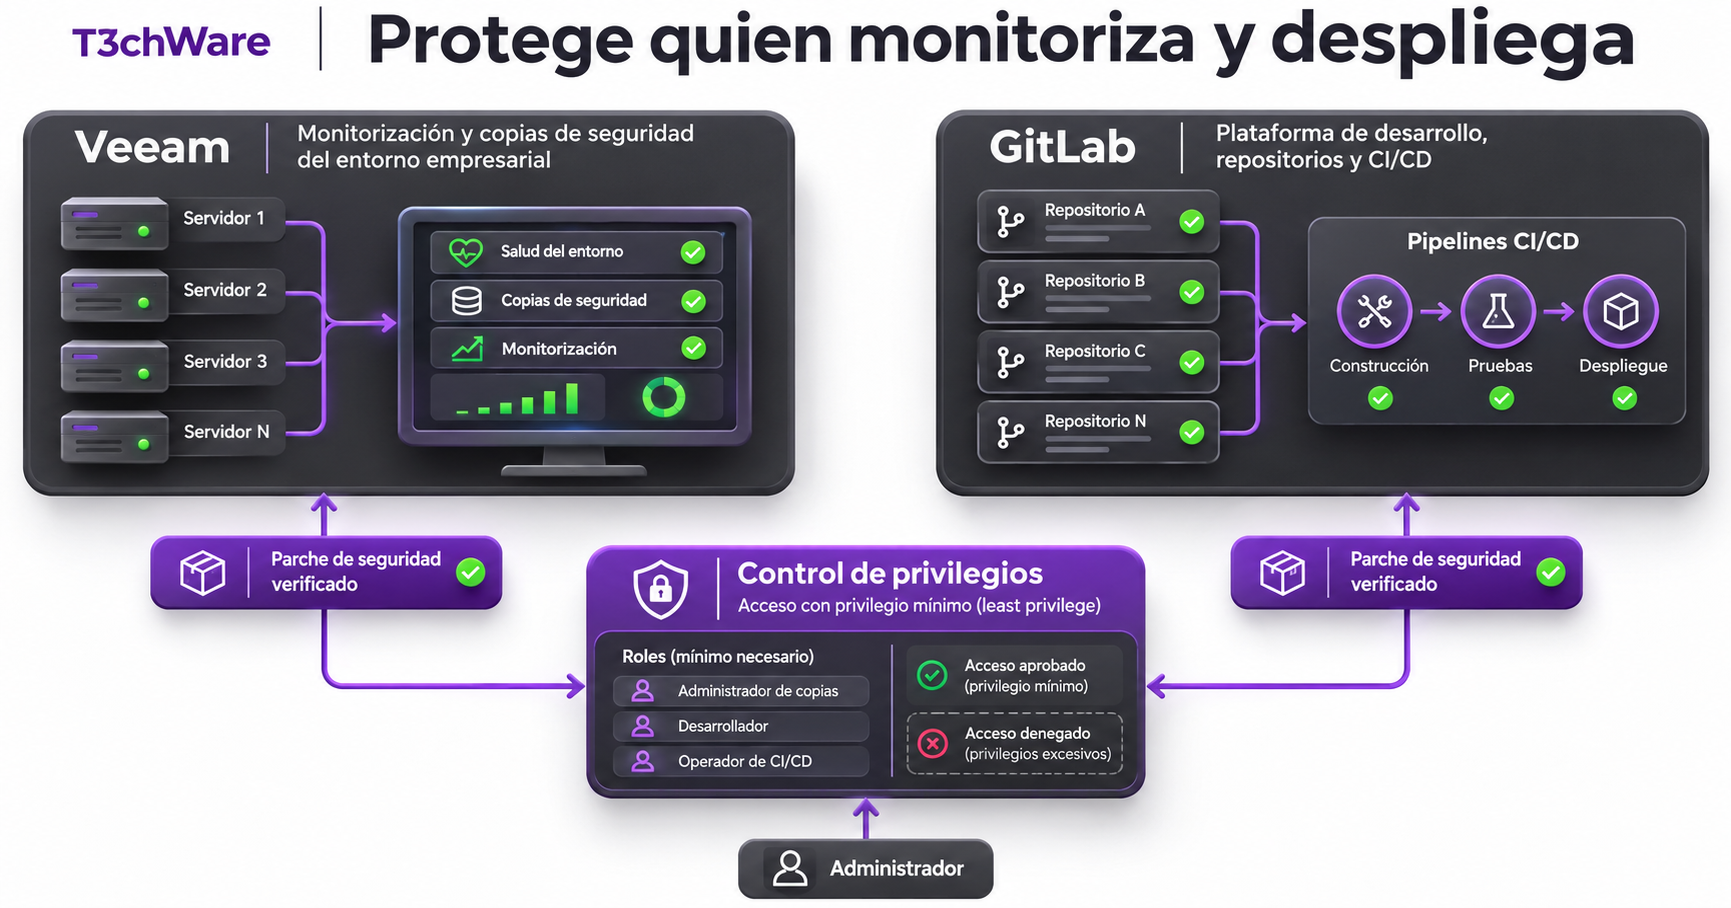
Dos avisos recientes afectan a plataformas con gran visibilidad y privilegios: Veeam Management Pack para Microsoft System Center y GitLab autogestionado. Veeam publicó el 29 de octubre tres correcciones de ejecución remota de código; GitLab había publicado el 21 de octubre una actualización crítica para CVE-2026-110264.
Veeam Management Pack 13.1
CVE-2023-22793 permite, según Veeam, que un atacante no autenticado ejecute código en servidores que ejecutan el servicio Veeam Virtualization Extensions. Aunque el identificador corresponde a 2023, la corrección y divulgación del producto se publicaron ahora dentro de la versión 13.1.
CVE-2026-107238 permite a un usuario autenticado del dominio ejecutar código como LocalSystem en servidores con el Collector service. CVE-2026-107239 permite a un miembro del grupo Veeam Virtualization Extensions Users ejecutar código en el servicio Collector bajo las condiciones del aviso.
Veeam indica que las versiones 9.1 y anteriores de la rama 9 están afectadas y no recibirán corrección. La solución es actualizar a Veeam Management Pack 13.1, build 13.1.0.334.
GitLab CVE-2026-110264
La vulnerabilidad crítica se encuentra en el compilador de expresiones regulares y puede permitir ejecución de código sin autenticación en instancias GitLab afectadas.
Las versiones corregidas son 18.11.13, 19.0.10, 19.1.9, 19.2.9, 19.3.6, 19.4.3 y 19.5.1. GitLab también publicó reglas de detección para ayudar a identificar intentos.
Por qué estos sistemas requieren prioridad
Una plataforma de monitorización puede disponer de visibilidad sobre numerosos sistemas. GitLab puede almacenar código, variables, tokens, pipelines y acceso a despliegues. El impacto potencial depende de la arquitectura y de los permisos reales de cada instalación.
Cómo comprobar la exposición
- Identificar Veeam Management Pack y su build exacta.
- Comprobar los servidores que ejecutan Virtualization Extensions y Collector.
- Revisar miembros de grupos relacionados con Veeam.
- Confirmar la versión de cada GitLab autogestionado.
- Localizar instancias de pruebas o antiguas accesibles.
- Revisar exposición a Internet y acceso administrativo.
Acciones recomendadas
- Actualizar Veeam Management Pack a 13.1.0.334.
- Actualizar GitLab a la versión corregida de su rama.
- Priorizar instancias accesibles desde Internet.
- Aplicar las reglas de detección publicadas por GitLab.
- Revisar cuentas, grupos, tokens y cambios recientes.
- Rotar secretos cuando existan indicios o exposición confirmada, siguiendo el procedimiento de incidente.
- Validar monitorización, pipelines y despliegues después del cambio.
Estado de explotación
Confirmado: los fabricantes publicaron vulnerabilidades y versiones corregidas. No confirmado: en las fuentes oficiales consultadas no se afirma explotación activa generalizada de estas cuatro CVE. GitLab recomienda evaluar posibles compromisos y proporciona reglas de detección; esto no equivale a confirmar que una instalación vulnerable haya sido atacada.
Conclusión
Las herramientas de monitorización y desarrollo deben formar parte del inventario crítico. Su actualización requiere comprobar privilegios, secretos y conexiones con otros sistemas.
T3chWare puede ayudar a verificar versiones, exposición y evidencias de actualización.
Solicita una revisión técnica en T3chWare →
Fuentes oficiales: Veeam KB4961, 29/10/2026; GitLab Critical Patch Release; CERT-EU 2026-019.